

pcileech
 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
privilege-escalationmemory-forensicsexploitation+7
7.9k
ufrisk/pcileechLogiciel d'attaque par accès direct à la mémoire (DMA)
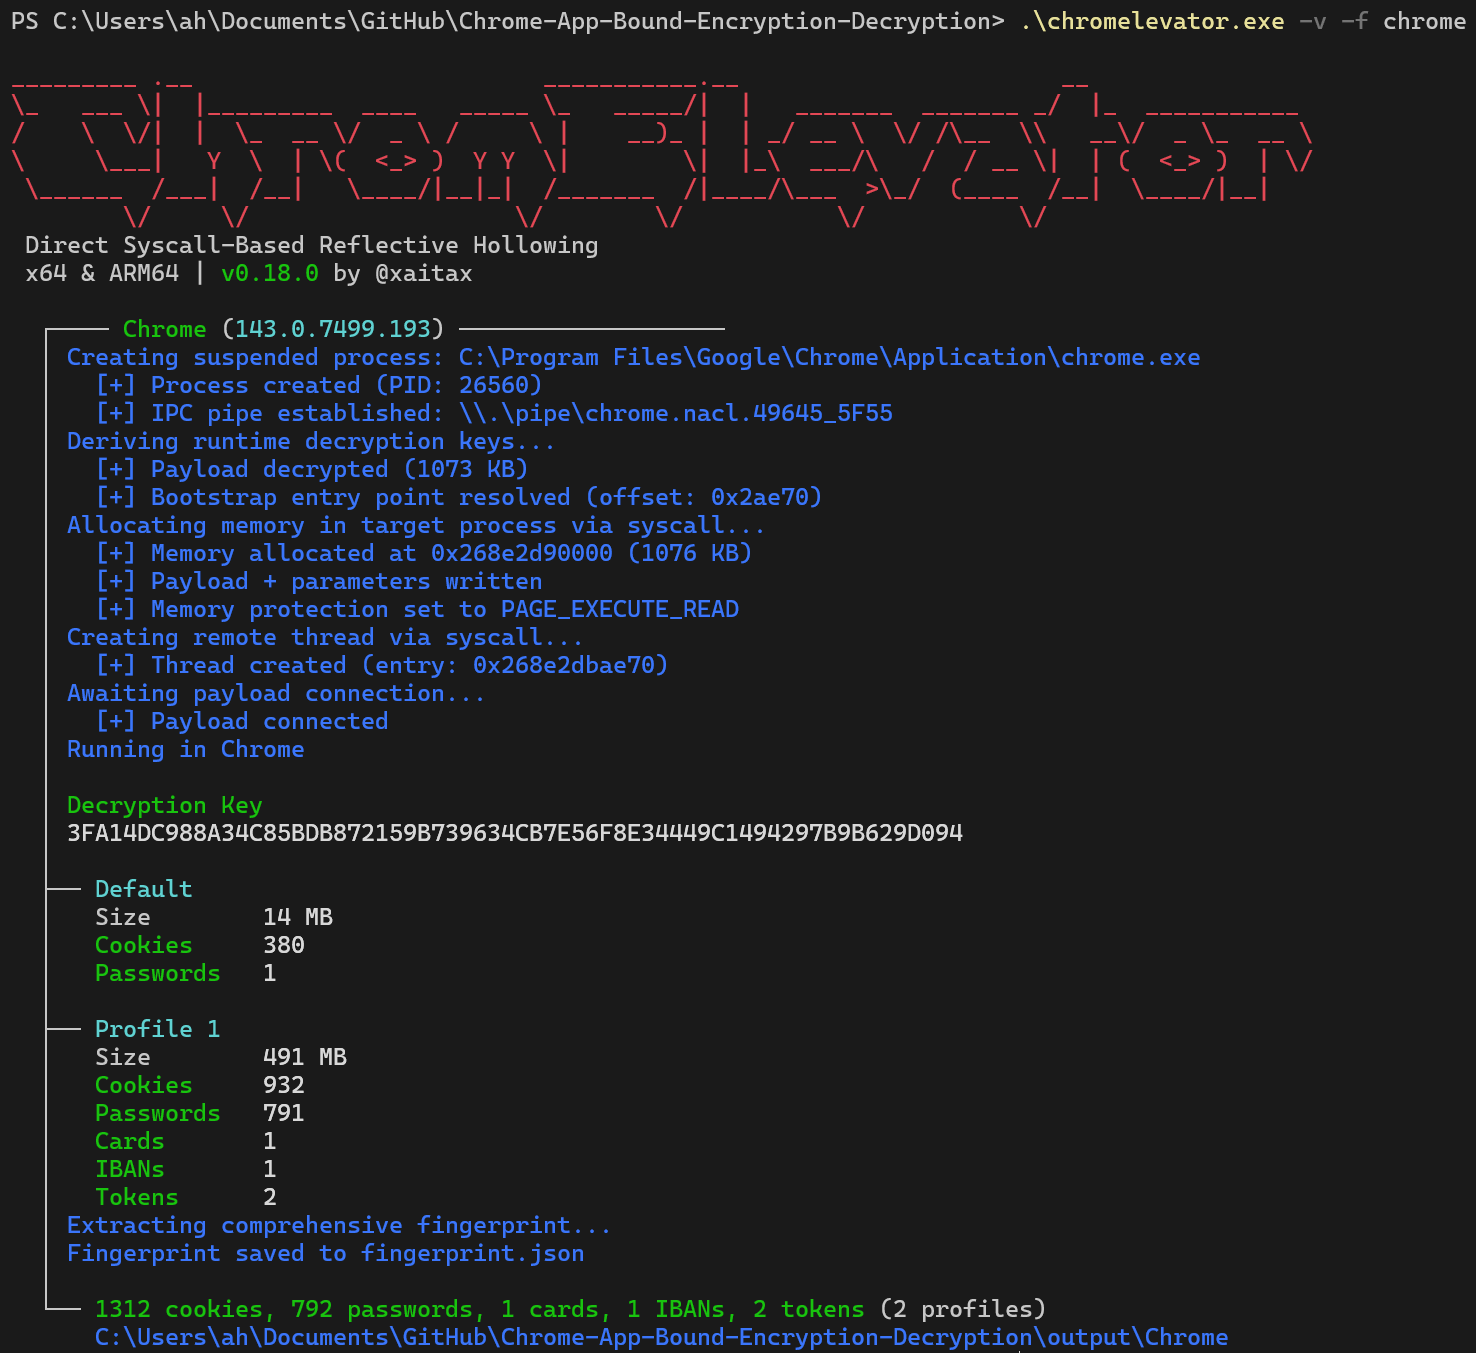 xaitax/chrome-app-bound-encryption-decryption
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de…
 redbyte1337/graphspy
Outil d'accès initial et de post-exploitation pour Entra ID et M365 avec une interface graphique basée sur navigateur
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 duhirsch/moveedr
Désactiver définitivement les EDR en tant qu'administrateur local
 tuhinshubhra/shellstack
Un outil basé sur PHP qui vous aide à gérer efficacement tous vos sites web backdoorés.
 six2dez/pentest-book
Wiki de tests d'intrusion organisé avec des techniques, scripts et listes de vérification mis à jour quotidiennement pour la reconnaissance, le web,…
 saumyajeetdas/godgenesis
Un serveur C2 basé sur Python3 pour faciliter un peu la vie des red teamers. La charge utile est capable de contourner tous les antivirus et points…
 synacktiv/gpoparser
gpoParser est un outil conçu pour extraire et analyser les configurations appliquées via les objets de stratégie de groupe (GPO) dans un…
 netero1010/rdphijack-bof
Fichier d'objet Beacon (BOF) pour Cobalt Strike qui utilise l'API WinStationConnect pour effectuer un détournement de session RDP local/à distance.
 nu11secur1ty/offensive-security
Kit complet de sécurité offensive couvrant les tests d'intrusion, l'exploitation et les opérations de red teaming avec des workflows d'attaque…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 qui installe un implant réseau en pré-démarrage via l'option de démarrage NVRAM, effectue un chainload d'un UKI, exécute un…
 zblurx/certsync
Dump NTDS avec des certificats dorés et UnPAC the hash
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY et contournement d'AV, AMSI patché
 s3cur3th1ssh1t/multipotato
Outil d'élévation de privilèges Windows exploitant les privilèges SeImpersonate via l'usurpation de canal nommé (Named Pipe), prenant en charge…
 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
 frenchcisco/ratel
RAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
 kudaes/fiber
PoC basé sur Rust utilisant des fibres Windows pour exécuter du code en mémoire de manière furtive, cachant les piles de payloads des EDR en…