

sdwan-harvester
 sdnewhop/sdwan-harvester
:globe_with_meridians: Énumérer et identifier automatiquement les nœuds SD-WAN sur Internet
osintreconnaissancevulnerability-scanners+4
49
sdnewhop/sdwan-harvester:globe_with_meridians: Énumérer et identifier automatiquement les nœuds SD-WAN sur Internet

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 kabiri-labs/sshfinder
Découverte parallèle de services SSH et auditeur de sécurité qui scanne n'importe quel port, valide les bannières SSH, et audite les méthodes…
 haishanzheng/cve-2019-0708-generate-hosts
Outil de découverte d'hôtes basé sur CIDR qui utilise nmap pour identifier les machines Windows avec le port 3389 (RDP) ouvert, réduisant les…
 sibexico/deadend
Léger exécuteur de honeypot scriptable
 h3x0v3rl0rd/zenmap
Interface graphique pour le scanner réseau Nmap, offrant une interface intuitive pour la découverte de réseau, l'analyse de ports et la détection de…

 cldrn/rainmap-lite
Rainmap Lite - Interface web responsive qui permet aux utilisateurs de lancer des scans Nmap depuis leurs mobiles/tablettes/navigateurs web !
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
 0xor0ne/qscan
Bibliothèque rapide de scan réseau. https://crates.io/crates/qscan
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 morpheuslord/nmap-api
API RESTful enveloppant Nmap pour le scan réseau automatisé, la détection de ports, l'énumération de services et l'analyse de vulnérabilités avec une…
 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.
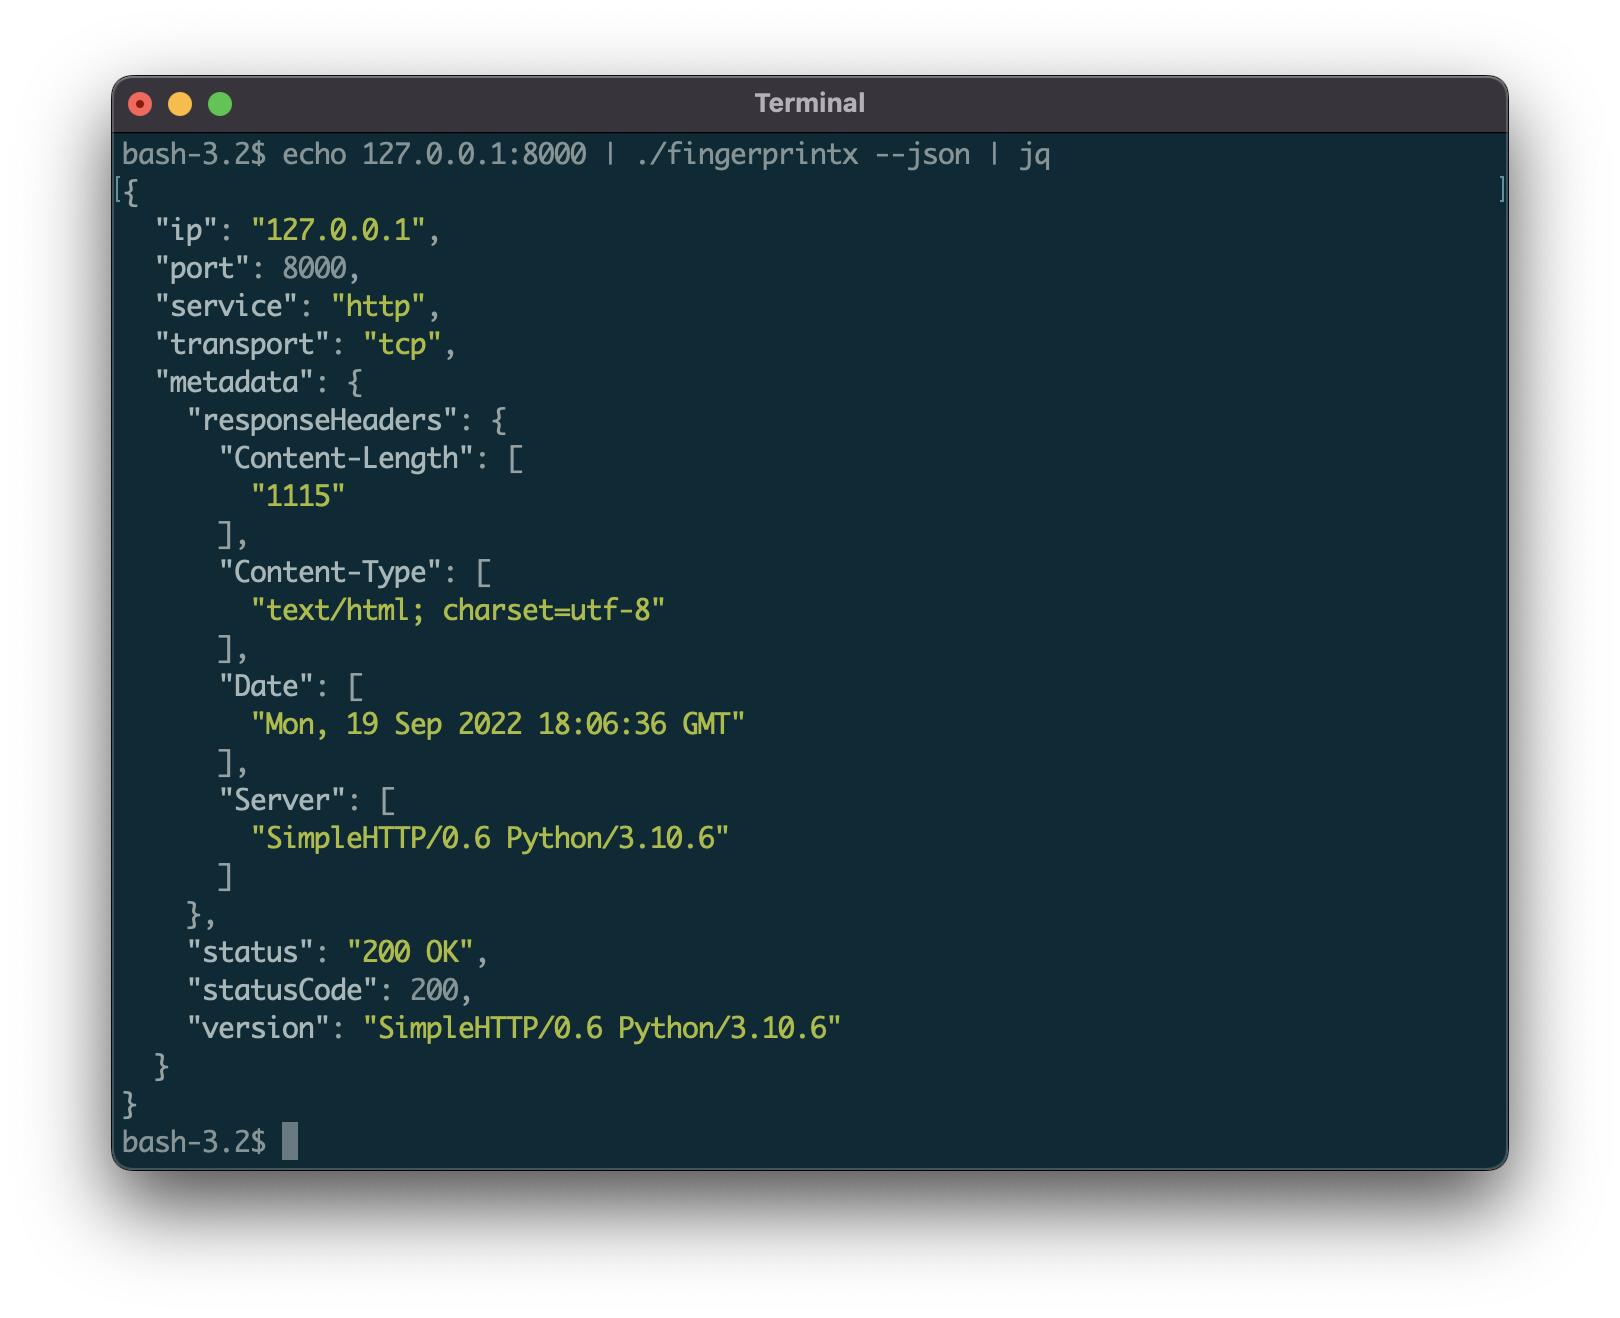 praetorian-inc/fingerprintx
Utilitaire autonome pour la découverte de services sur les ports ouverts !
 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.
 dirtyfilthy/freshonions-torscraper
Fresh Onions est un spider TOR / crawler de services cachés onion open source hébergé à zlal32teyptf4tvi.onion
 gvb84/pbscan
Scanner SYN sans état plus rapide et plus efficace et grabber de bannière grâce à l'utilisation de la pile TCP/IP en espace utilisateur.