

emp3r0r
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
penetration-testing-frameworksprivilege-escalationnetwork-mapping+10
1.7k
jm33-m0/emp3r0rMaillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
 professionallyevil/c4
Cyberdelia, une collection de frameworks de commande et de contrôle.
 beefproject/beef
Le projet Browser Exploitation Framework
 cogensec/gideon
Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…
 gmh5225/aggressor-aggregator
Un script utilitaire pour regrouper les dépôts Aggressor et BOF en un seul CNA pour Cobalt Strike.
 chopicalqui/kaliintelligencesuite
Cadre automatisé de collecte de renseignements qui orchestre les outils Kali Linux et les API publiques pour collecter, stocker et analyser les…
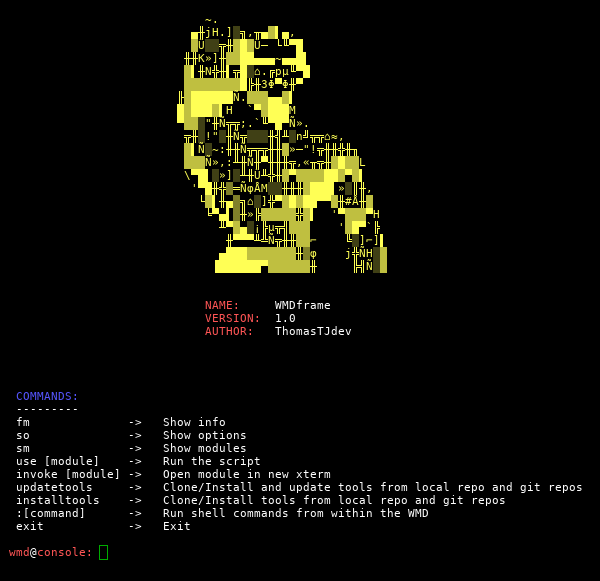 thomastjdev/wmd
Cadre Python pour outils de sécurité informatique
 gen0cide/laforge
Gestion d'infrastructure de compétition
 a7vinx/swarm
Un outil de test de pénétration modulaire et distribué.
 yakuza8/peniot
PENIOT : Outil de test d'intrusion pour l'IoT
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…
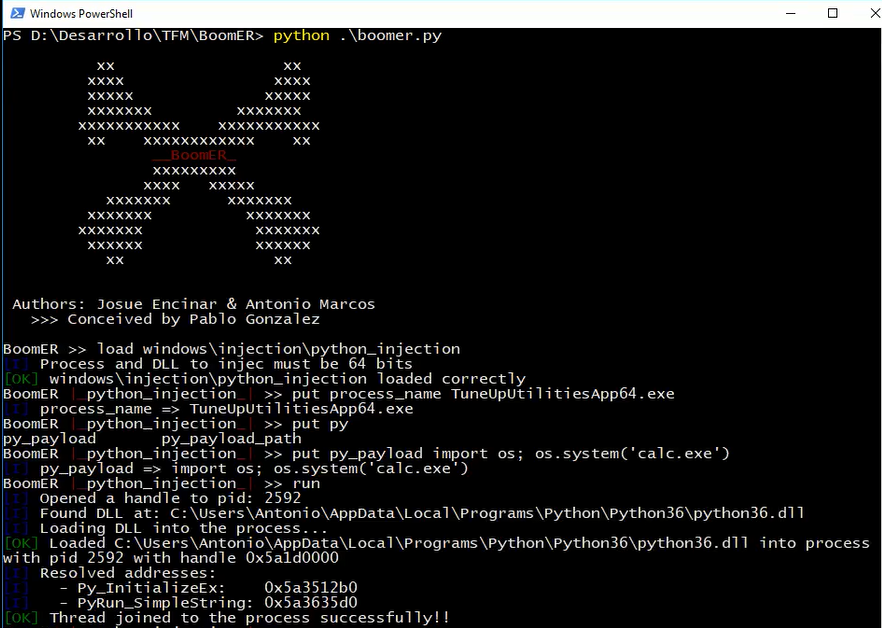 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 redherd-project/redherd-framework
RedHerd est un framework collaboratif et sans serveur permettant d'orchestrer un groupe d'actifs géographiquement distribués.
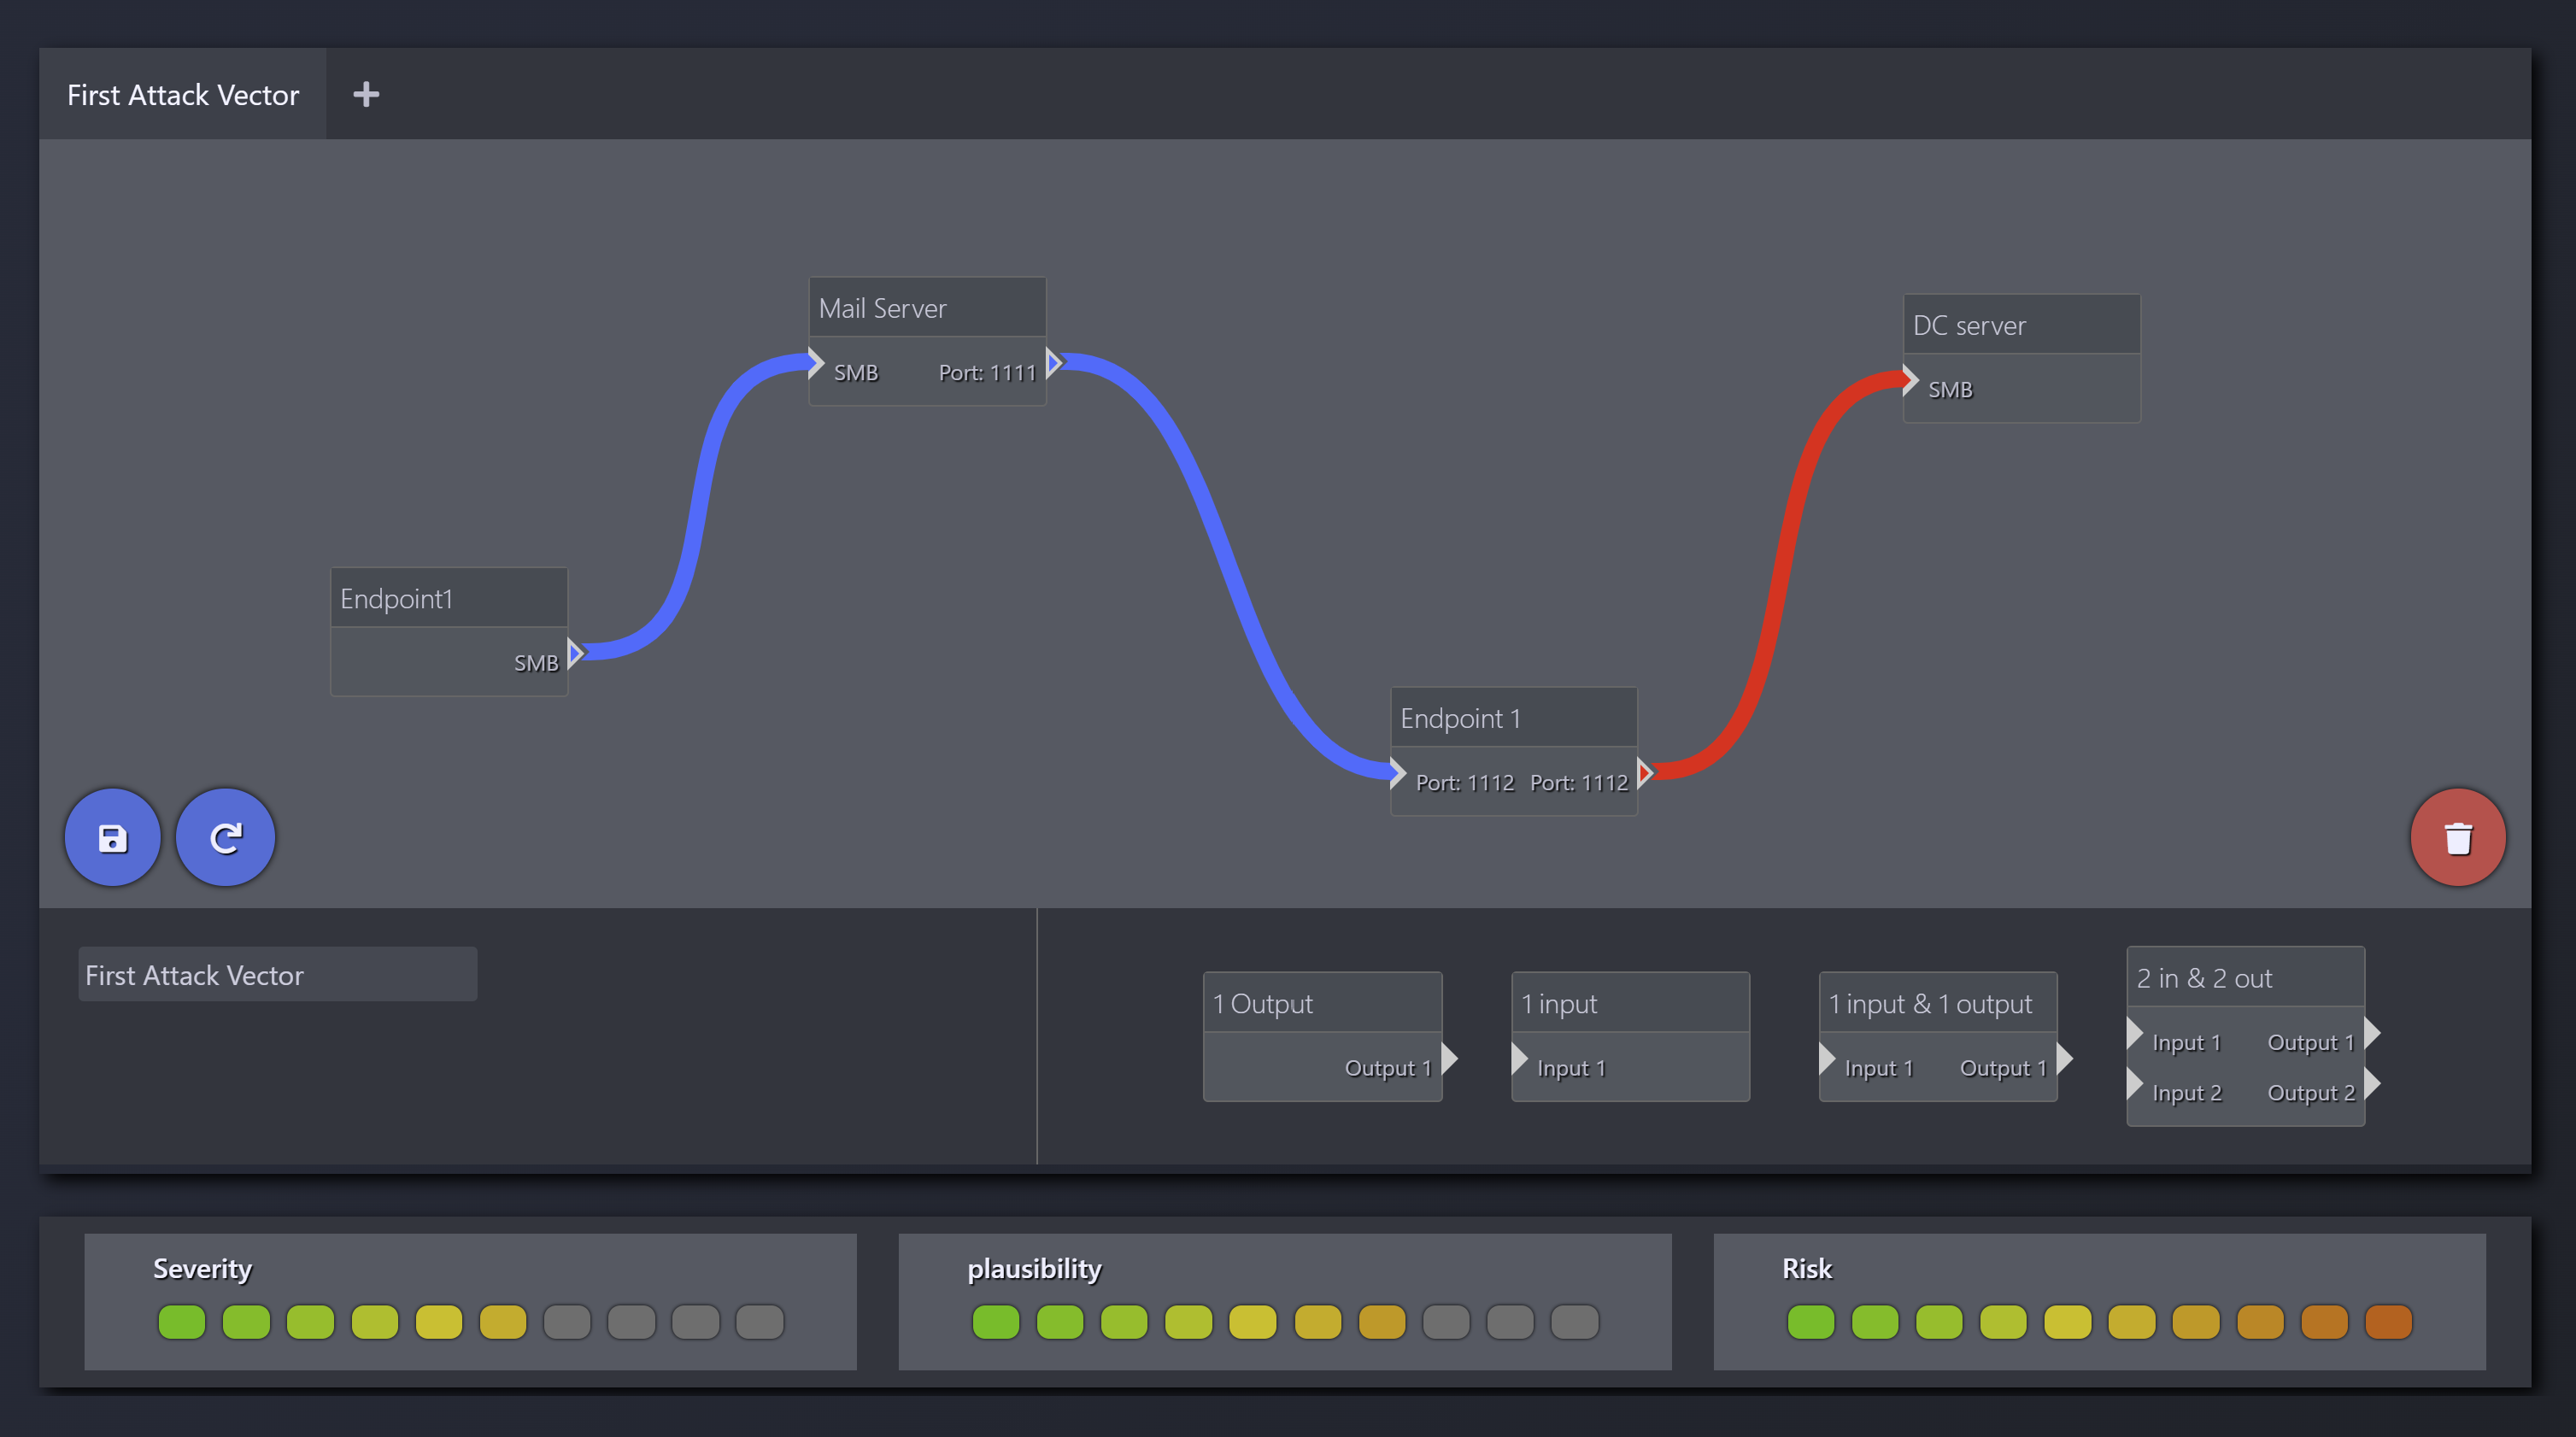 redeye-framework/redeye
Plateforme collaborative de gestion de données de pentest pour organiser les serveurs, utilisateurs, vulnérabilités, vecteurs d'attaque et fichiers…
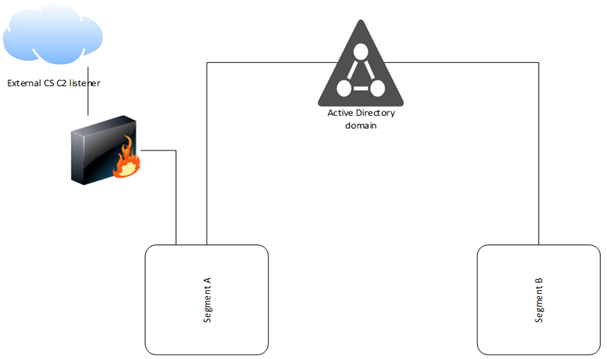 fox-it/ldapfragger
Outil C2 routant les données de beacon Cobalt Strike via les attributs utilisateur LDAP pour un commandement et contrôle furtif dans des réseaux…
 fsociety-team/fsociety
Un framework de test d'intrusion modulaire