
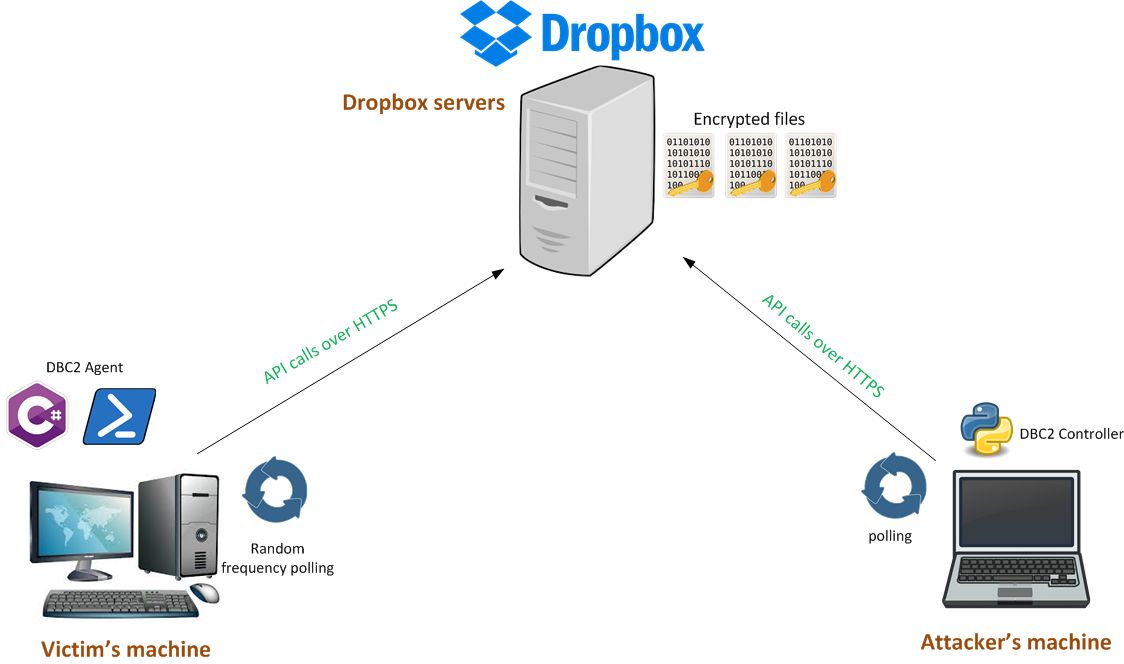
DBC2
 arno0x/dbc2
DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…
penetration-testing-frameworkspayload-generationpost-exploitation+2
326
arno0x/dbc2DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…
 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 xorrior/raven
C2 externe CobaltStrike pour WebSockets
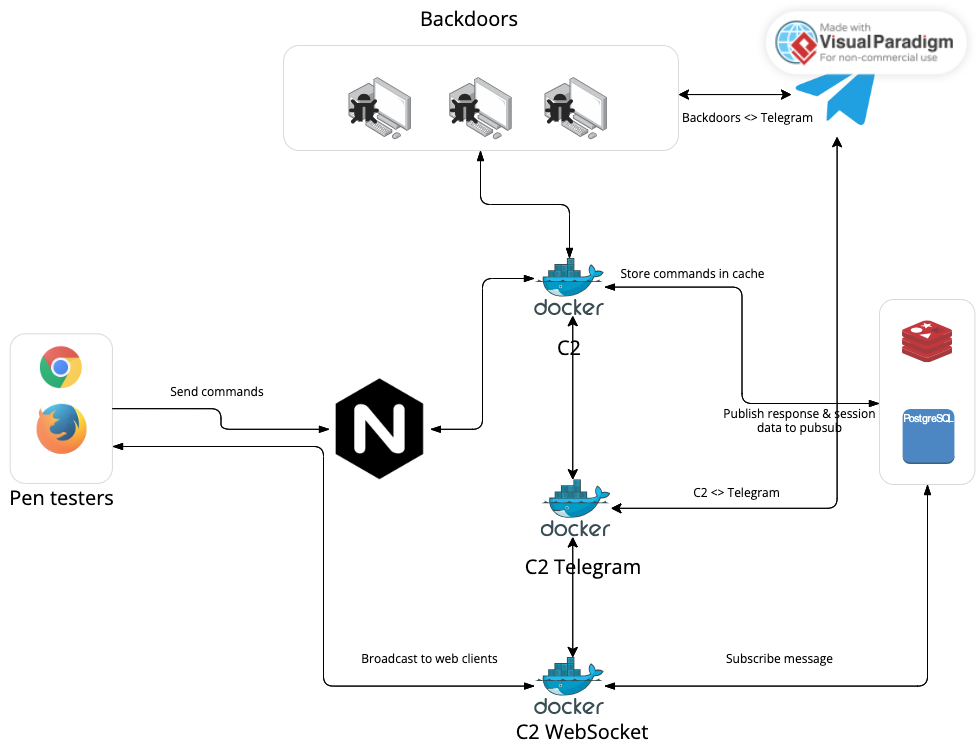 govindasamyarun/c2-cloud
Le C2 Cloud est un framework C2 web robuste, conçu pour simplifier la vie des testeurs d'intrusion. Il permet un accès facile aux backdoors…
 seungsoo-lee/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
 algosecure/pollenisator
Outil de pentest collaboratif avec des outils hautement personnalisables.
 mythicagents/apfell
Agent macOS JavaScript for Automation (JXA)
 vonahisec/pentesting_scripts
Ce référentiel contient une liste d'outils qui peuvent être utiles pour les consultants effectuant des tests d'intrusion.
 xorrior/apfell-chrome-extension-c2server
Serveur C2 Apfell pour le payload d'extension Google Chrome.
 chvancooten/nimplant
Un implant C2 de premier stade léger écrit en Nim (et Rust).
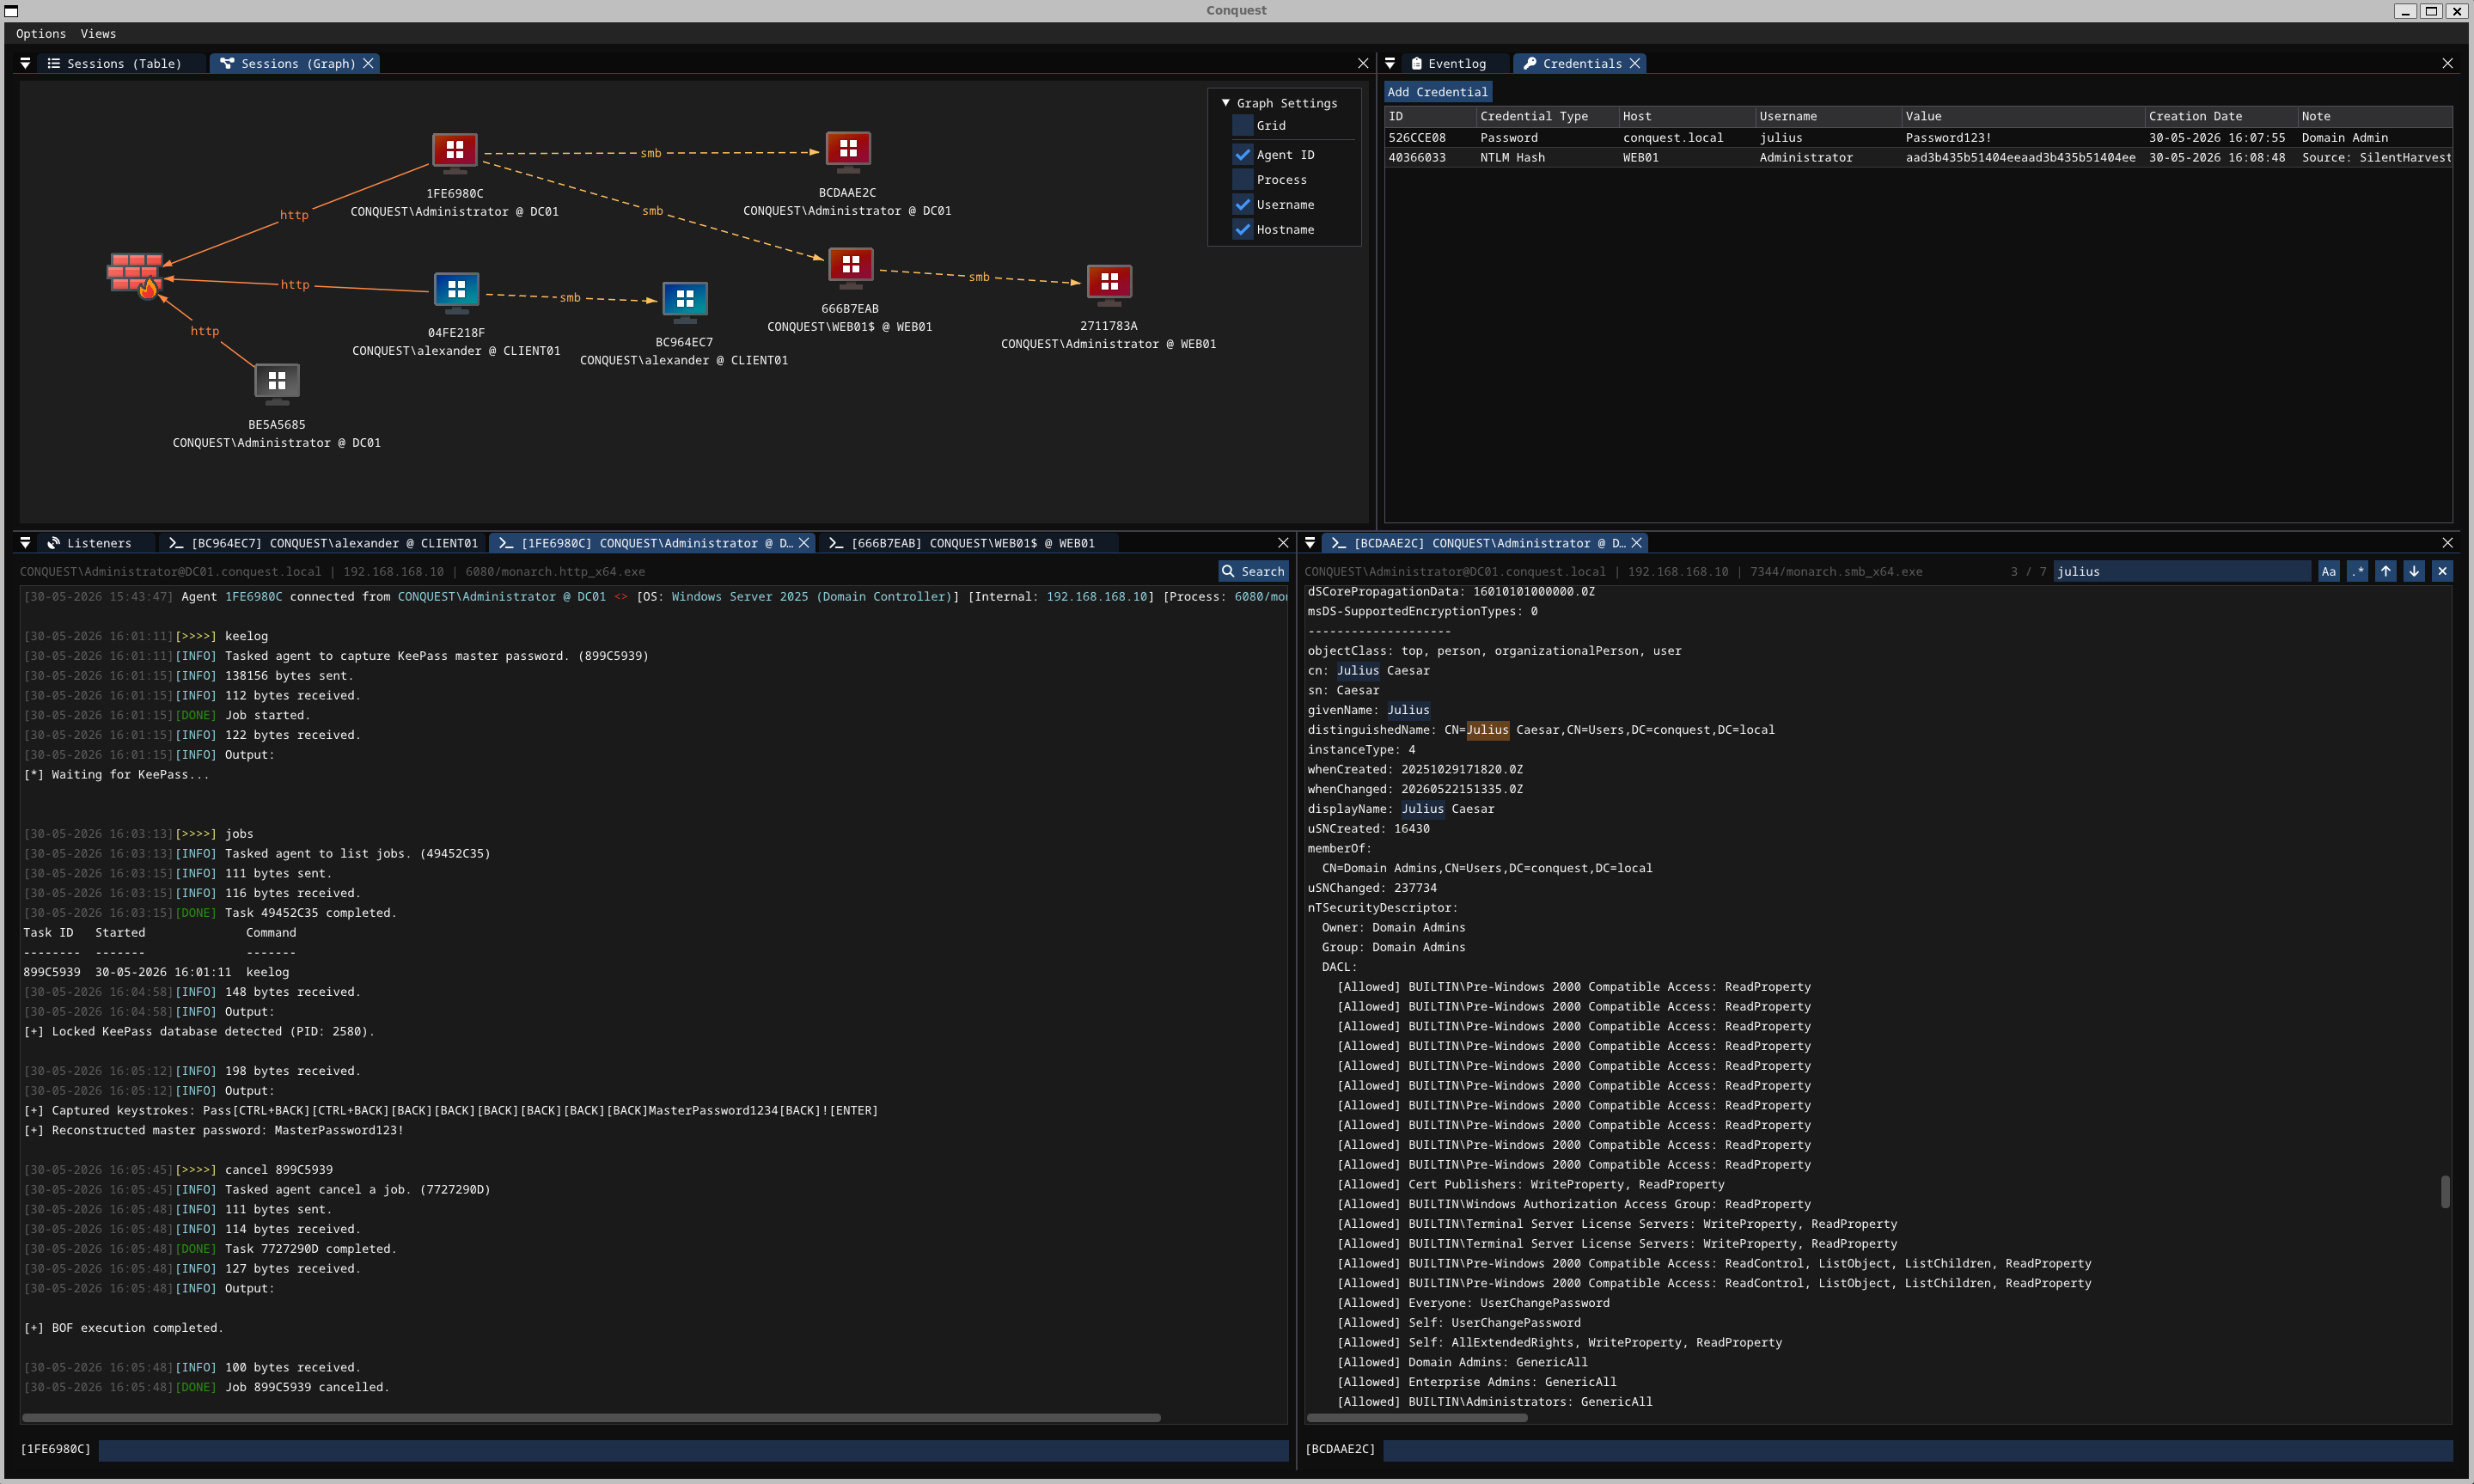 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 mythicagents/nimplant
Un implant multiplateforme écrit en Nim
 outflanknl/external_c2
POC pour Cobalt Strike external C2
 rpranshu/autopwn
Un outil d'automatisation de Metasploit simple basé sur bash !
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 optiv/registry-recon
Script Aggressor Cobalt Strike qui effectue une reconnaissance système/AV/EDR
 cobalt-strike/beacon_health_check
Ce script Aggressor utilise le champ note d'un beacon pour indiquer l'état de santé d'un beacon.