

SILENTTRINITY
 byt3bl33d3r/silenttrinity
Un agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
penetration-testing-frameworksexploit-frameworkspost-exploitation+3
2.3k
byt3bl33d3r/silenttrinityUn agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
 li4n0/revsuit
RevSuit est une plateforme de connexion inverse flexible et puissante conçue pour recevoir des connexions depuis un hôte cible lors d'une pénétration.
 enkomio/alanframework
Un framework de post-exploitation C2
 01rabbit/pakuri
Framework de tests d'intrusion semi-automatisé doté d'une interface TUI, intégrant Nmap, OpenVAS, Metasploit et Faraday pour rationaliser la collecte…
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 p3nt4/nuages
Un framework C2 modulaire
 pownjs/pown
Pown.js est un kit de test de sécurité et d'exploitation construit sur Node.js et NPM.
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 fraunhofer-aisec/gallia
Framework d’audit de sécurité extensible pour les interfaces UDS automobiles, permettant des scans reproductibles, la lecture des codes de…
 jas502n/msfconsole-termux
Comment installer Metasploit-Table sur Termux pour Android
 horizon3ai/h3-cli
Outil CLI pour l'API Horizon3.ai

 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
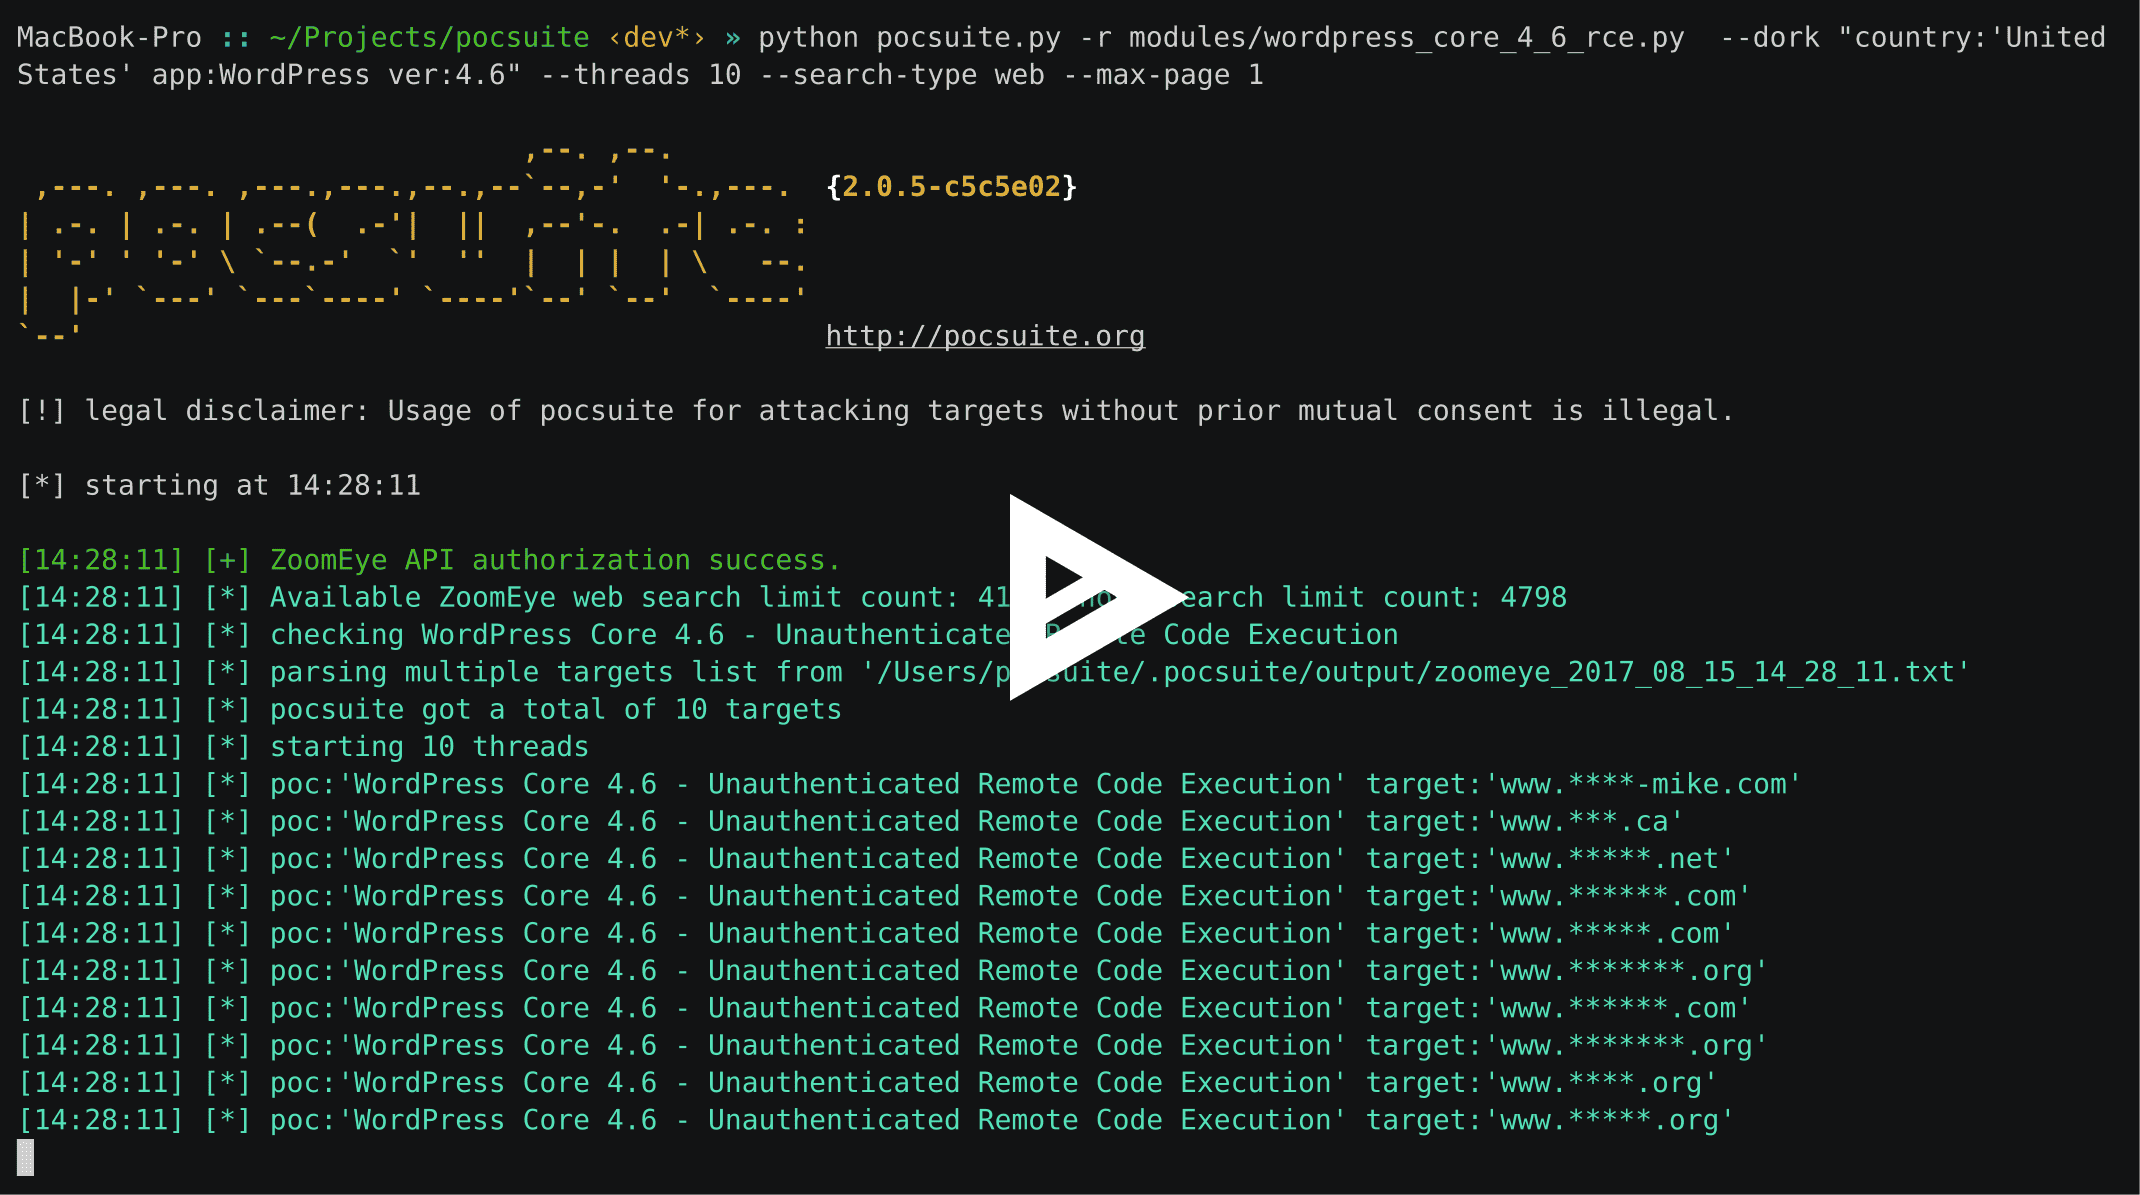 knownsec/pocsuite
Ce projet a cessé sa maintenance, veuillez vous référer au projet https://github.com/knownsec/pocsuite3.
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike