
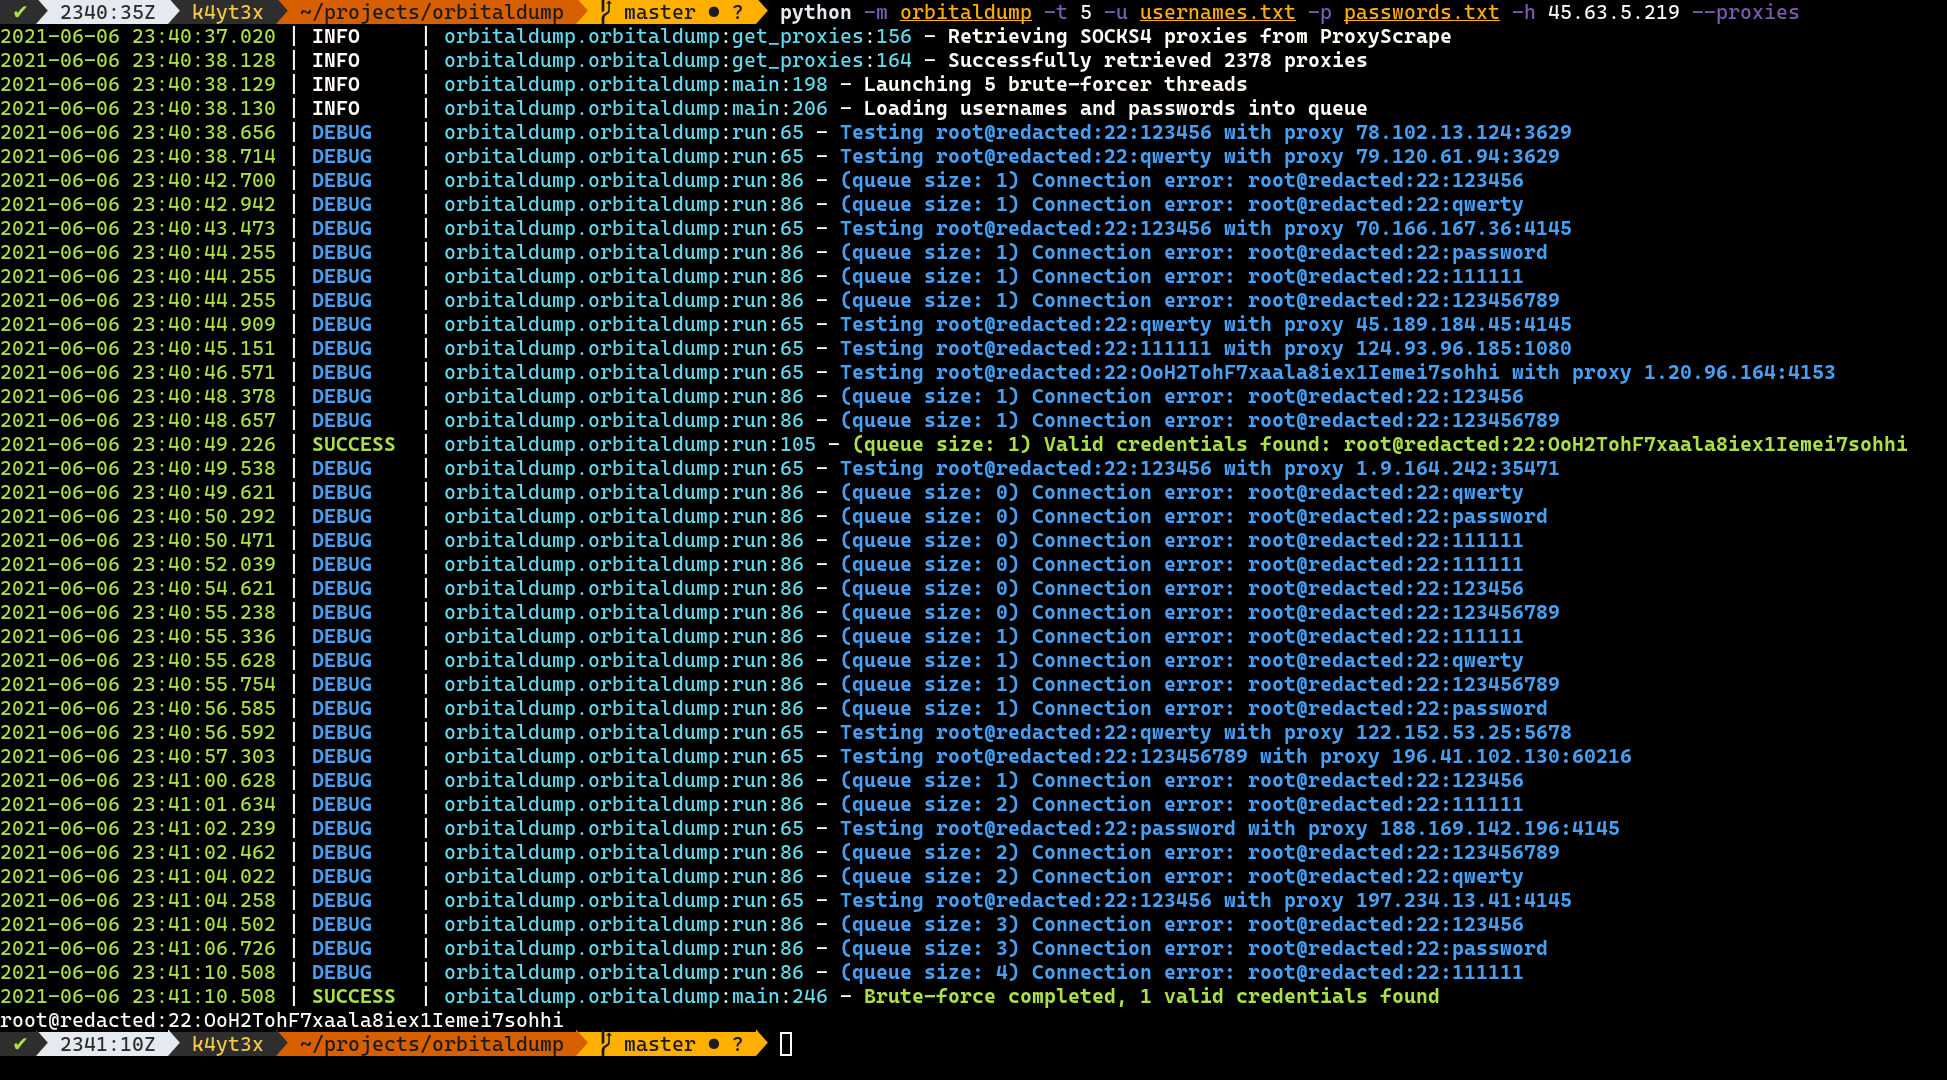
orbitaldump
 k4yt3x/orbitaldump
Un outil simple de brute-force SSH distribué et multithreadé écrit en Python.
password-attackspenetration-testing
k4yt3x/orbitaldumpUn outil simple de brute-force SSH distribué et multithreadé écrit en Python.
 hzphreak/vminjector
Outil d'injection DLL pour déverrouiller les machines virtuelles invitées
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 zero2504/edr-ghostlocker
Neutralisation d'EDR basée sur AppLocker
 cantoolz/cantoolz
CANToolz - Framework d'analyse de réseau CAN en boîte noire
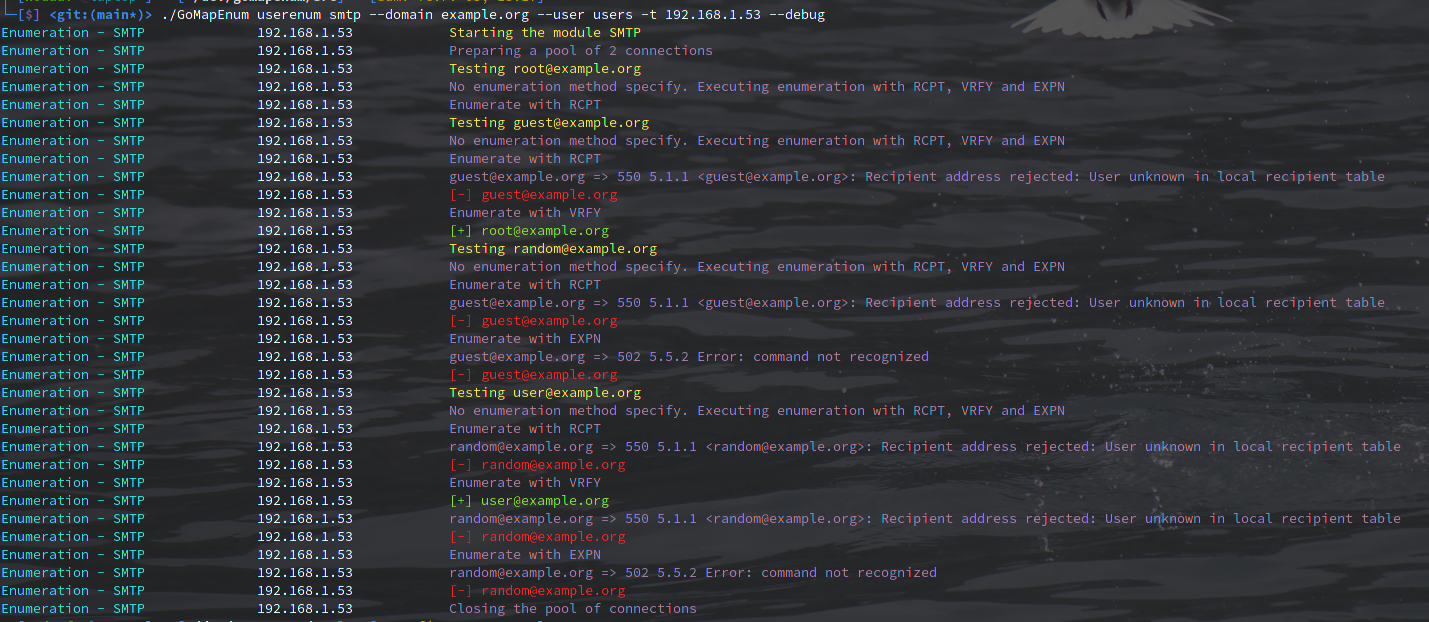 nodauf/gomapenum
Énumération d'utilisateurs et bruteforce de mots de passe sur Azure, ADFS, OWA, O365, Teams et collecte d'e-mails sur Linkedin
 elmoiv/elmocut
Spoofer ARP esthétique pour Windows
 wish-i-was/femida
Recherche automatisée de blind-XSS pour Burp Suite
 rams3sh/aaia
Visualiseur et détecteur d'anomalies pour AWS Identity and Access Management
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 nccgroup/cisco-snmp-enumeration
Automatisation de l'énumération SNMP Cisco, force brute, téléchargement de configuration et craquage de mots de passe
 appsecco/vulnerable-mcp-servers-lab
Une collection de serveurs volontairement vulnérables pour apprendre les serveurs MCP de Pentesting.
 nccgroup/upnp-pentest-toolkit
Outil de pentest UPnP pour Windows
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 sailay1996/uac_bypass_windows_store
Windows 10 LPE (contournement de l'UAC) dans Windows Store (WSReset.exe)
 javelinnetworks/honeypotbuster
Module PowerShell pour les équipes rouges afin de détecter les honeypots, les honeytokens et les techniques de déception dans les environnements…
 4shadoww/hakkuframework
Hakku Framework test de pénétration