

faraday
 infobyte/faraday
Outils de cybersécurité open-source et alimentés par l'IA pour la sécurité offensive, la gestion des vulnérabilités et le pentesting autonome. Conçus…
vulnerability-scannerspenetration-testingdevsecops+1
6.7k
infobyte/faradayOutils de cybersécurité open-source et alimentés par l'IA pour la sécurité offensive, la gestion des vulnérabilités et le pentesting autonome. Conçus…
 streaak/keyhacks
Collection organisée de commandes pour valider des clés API divulguées provenant de programmes de bug bounty et de tests d'intrusion, couvrant plus…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
 mandiant/commando-vm
Distribution de machine virtuelle personnalisable basée sur Windows, pré-emballée avec des outils de sécurité offensive pour les tests d'intrusion et…
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 lintsinghua/deepaudit
DeepAudit : Une équipe de hackers IA à la portée de tous, rendant la découverte de vulnérabilités accessible. Premier système open-source multi-agent…
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
 the-z-labs/linux-exploit-suggester
Audite l'exposition du noyau Linux aux exploits d'élévation de privilèges et vérifie les mesures de sécurité de durcissement du noyau à l'aide d'une…
 androguard/androguard
Rétro-ingénierie et tests d'intrusion pour applications Android
 tencent/ai-infra-guard
Une plateforme full-stack de Red Teaming IA sécurisant les écosystèmes d'IA via Agent Scan, Skills Scan, MCP scan, AI Infra scan et l'évaluation des…
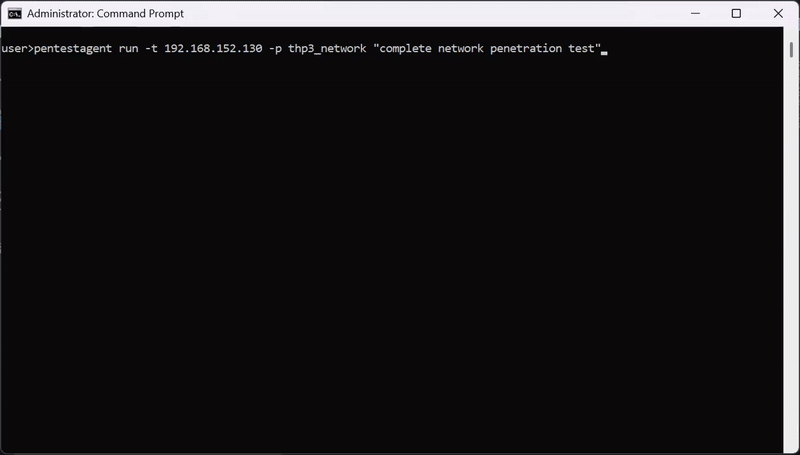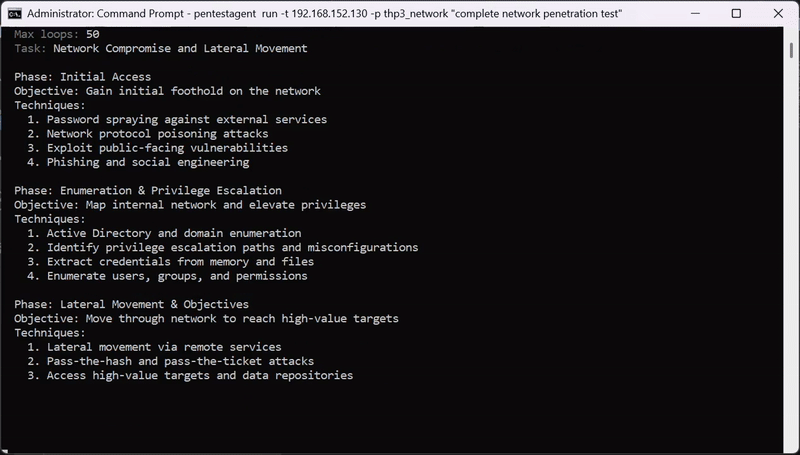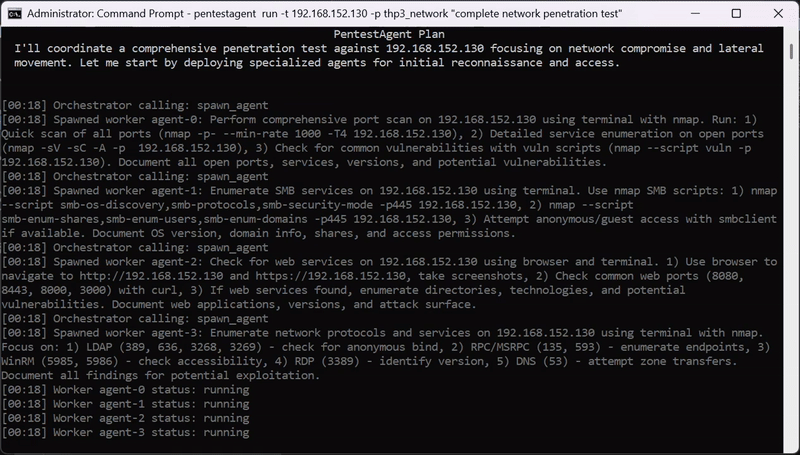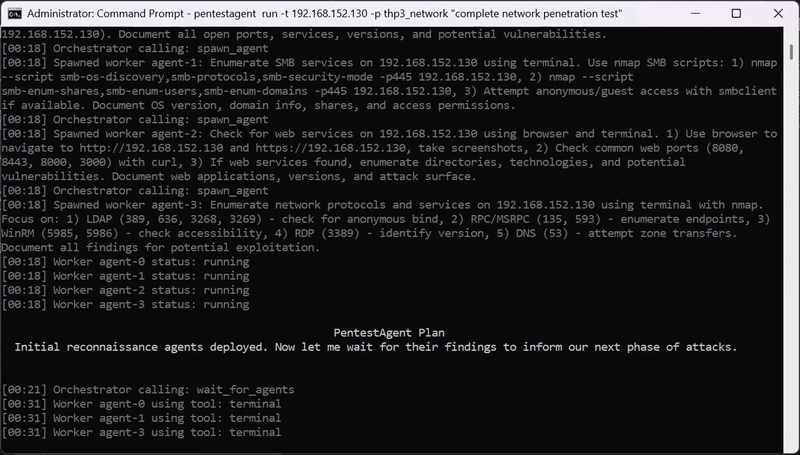 gh05tcrew/pentestagent
Framework d'agents IA pour les tests de sécurité en boîte noire avec orchestration autonome multi-agents, outils de pentesting intégrés, et…
 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
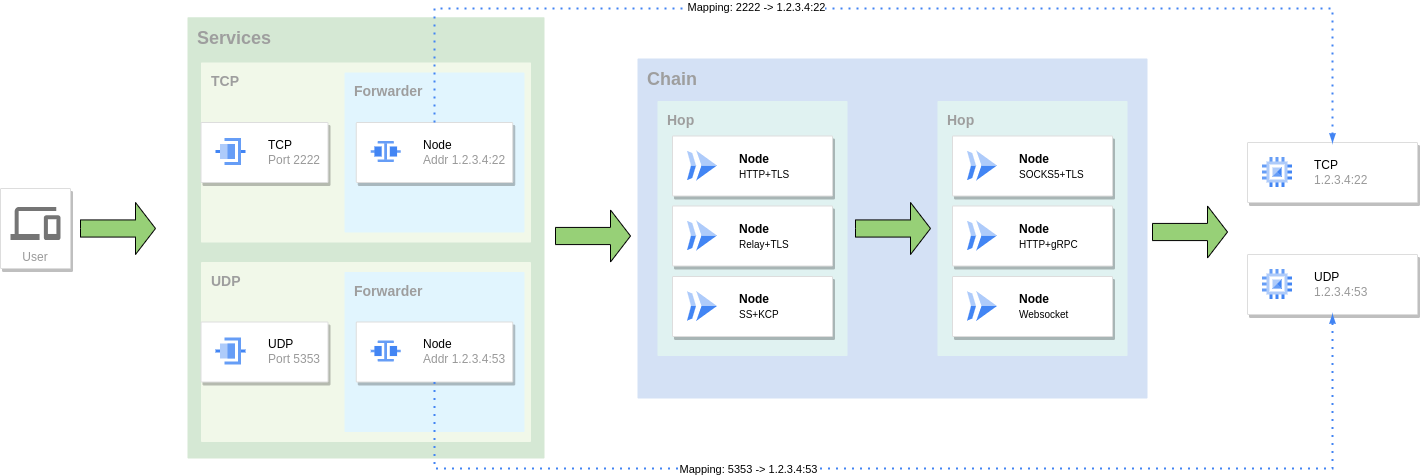 go-gost/gost
GO Simple Tunnel - un tunnel simple écrit en golang
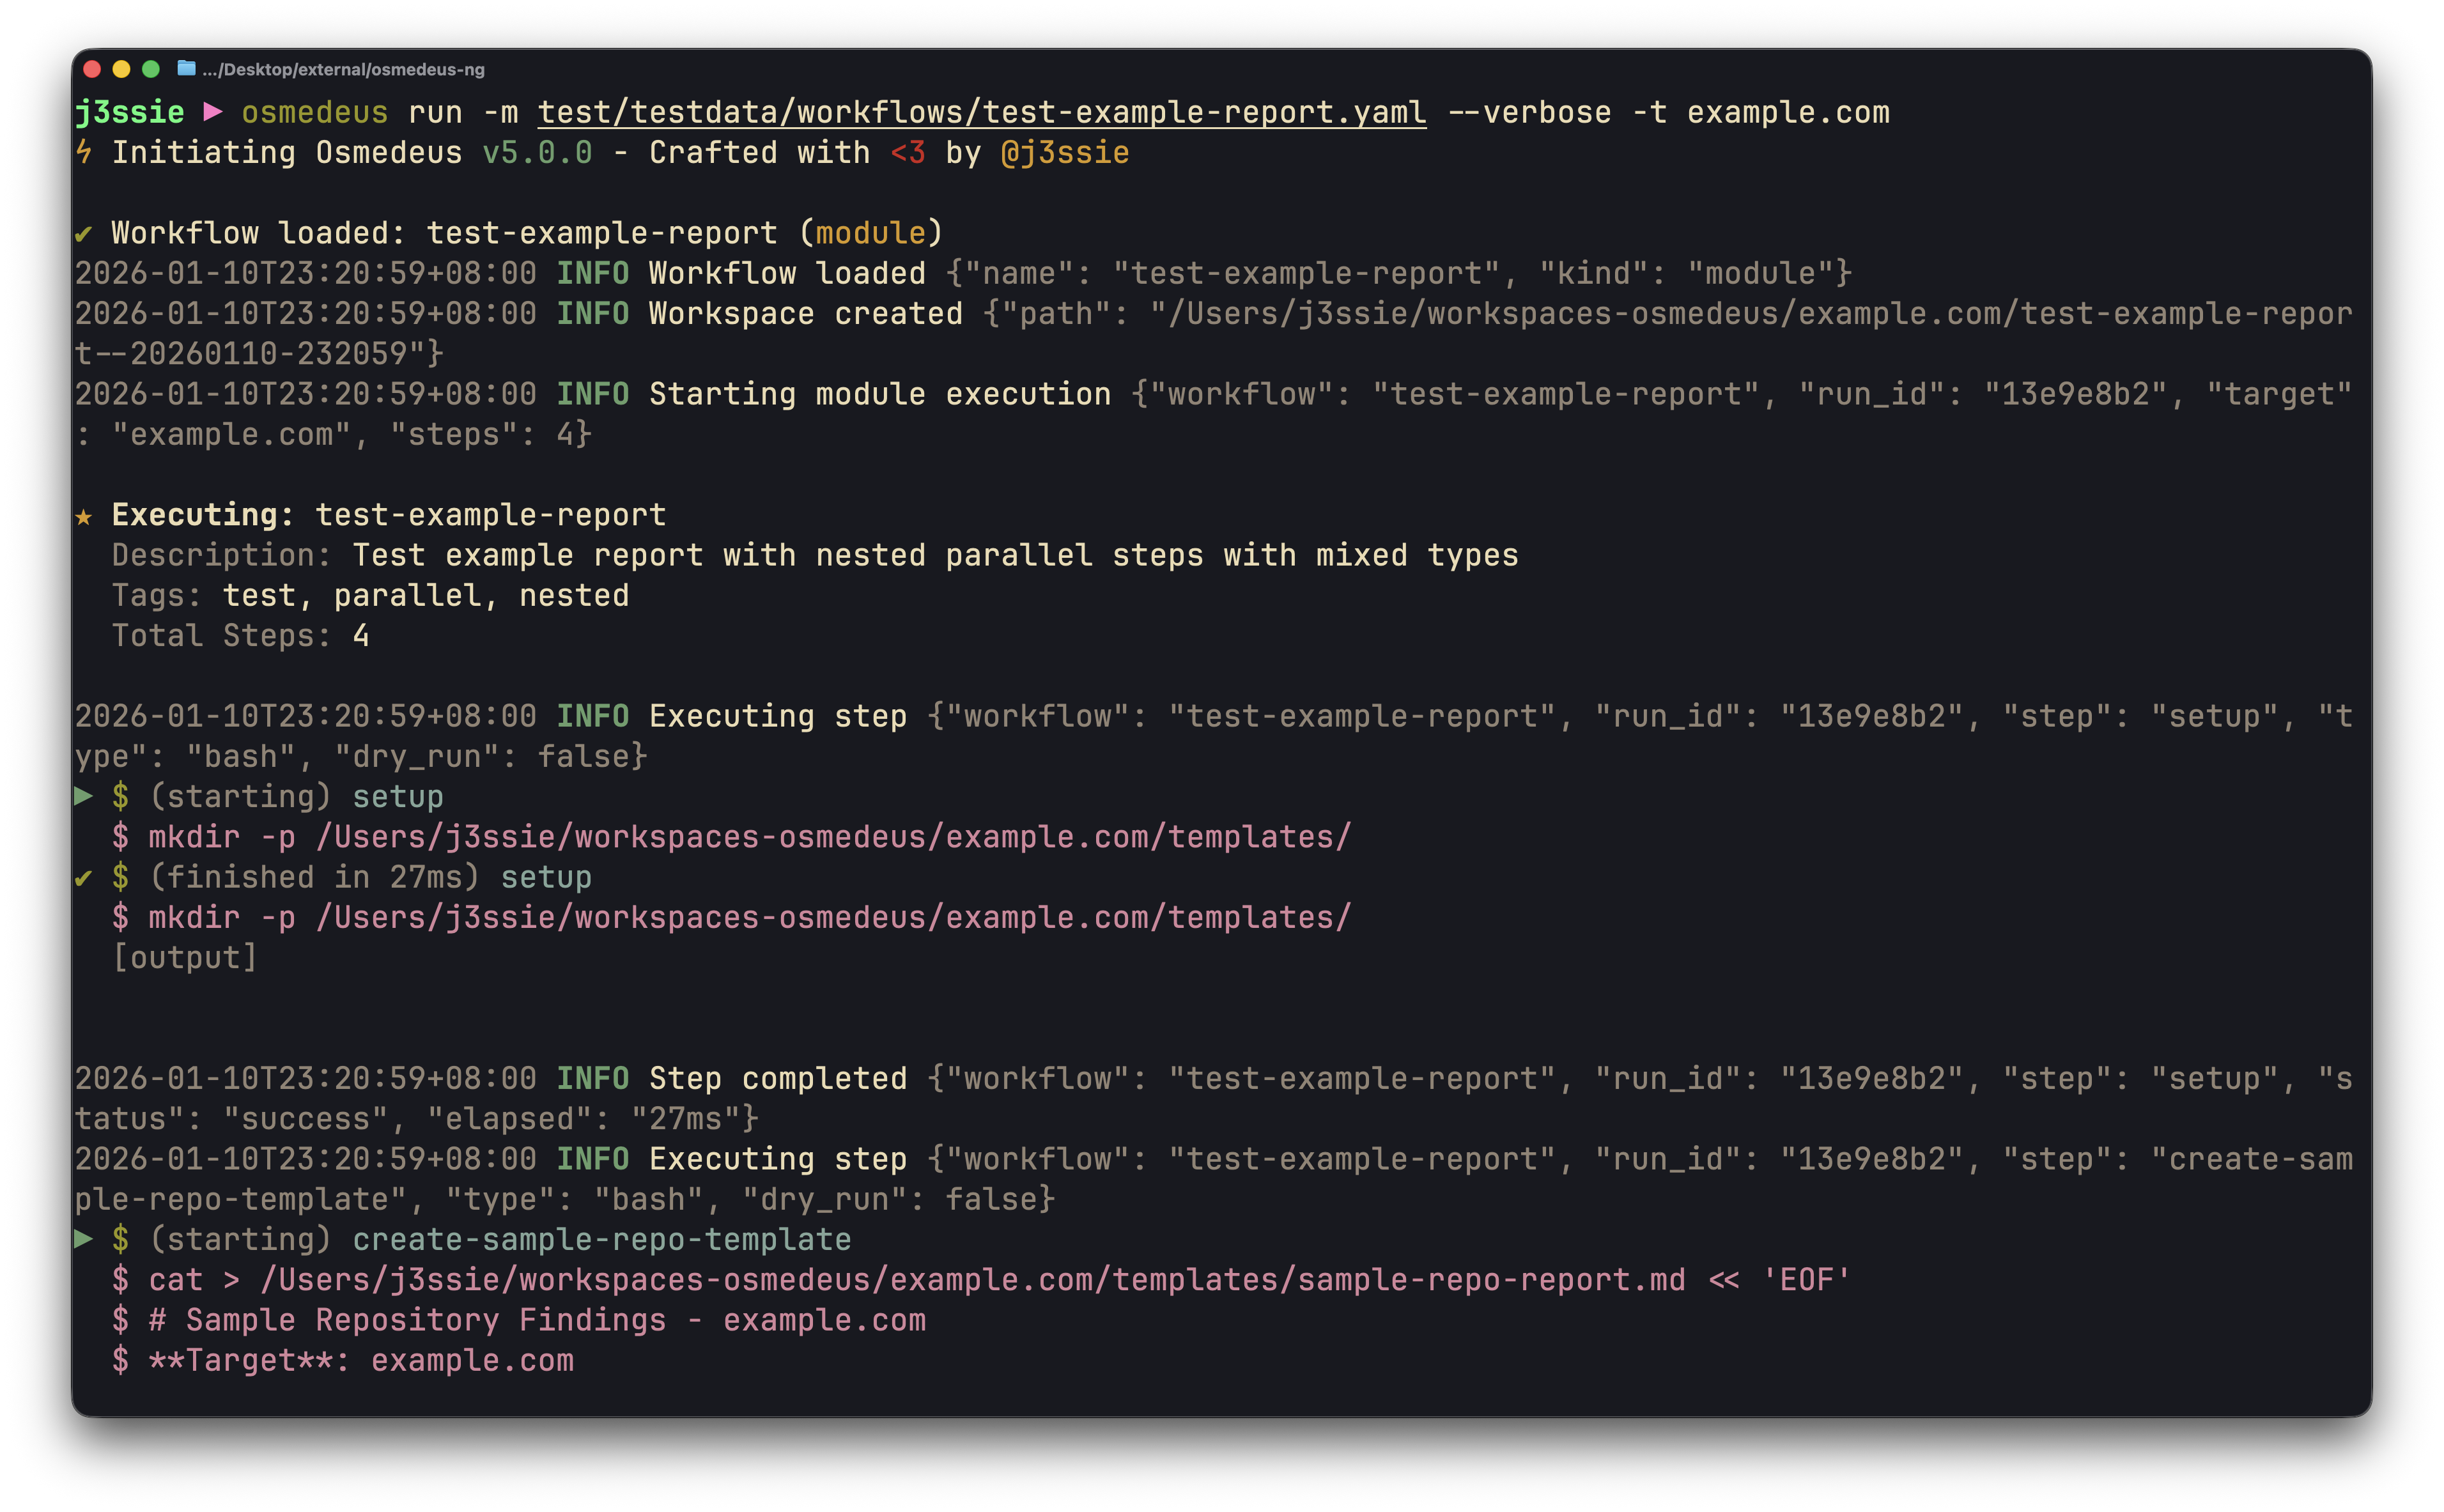 j3ssie/osmedeus
Un moteur d'orchestration moderne pour la sécurité.
 fluxionnetwork/fluxion
Outil de phishing WPA/WPA2 automatisé qui capture des handshakes, génère un point d'accès malveillant, et attire les utilisateurs vers un portail…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 yarrick/iodine
Tunnélisez des données IPv4 à travers des serveurs DNS pour contourner les restrictions de pare-feu et fournir un accès réseau furtif pour les tests…