

AllAboutBugBounty
 daffainfo/allaboutbugbounty
Tout sur le bug bounty (bypasses, payloads, etc.)
reconnaissancepayload-generationvulnerability-analysis+7
6.8k
daffainfo/allaboutbugbountyTout sur le bug bounty (bypasses, payloads, etc.)
 aboul3la/sublist3r
Outil rapide d'énumération de sous-domaines pour testeurs d'intrusion
 shuvonsec/claude-bug-bounty
Kit de chasse aux bogues propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 rhinosecuritylabs/pacu
Le framework d'exploitation AWS, conçu pour tester la sécurité des environnements Amazon Web Services.
 alessandroz/lazagne
Outil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
 ghosttroops/scan4all
Dépôt officiel vuls Scan: 15000+PoCs; 23 types de crack de mots de passe d'application; 7000+ empreintes Web; 146 protocoles et 90000+ règles de…
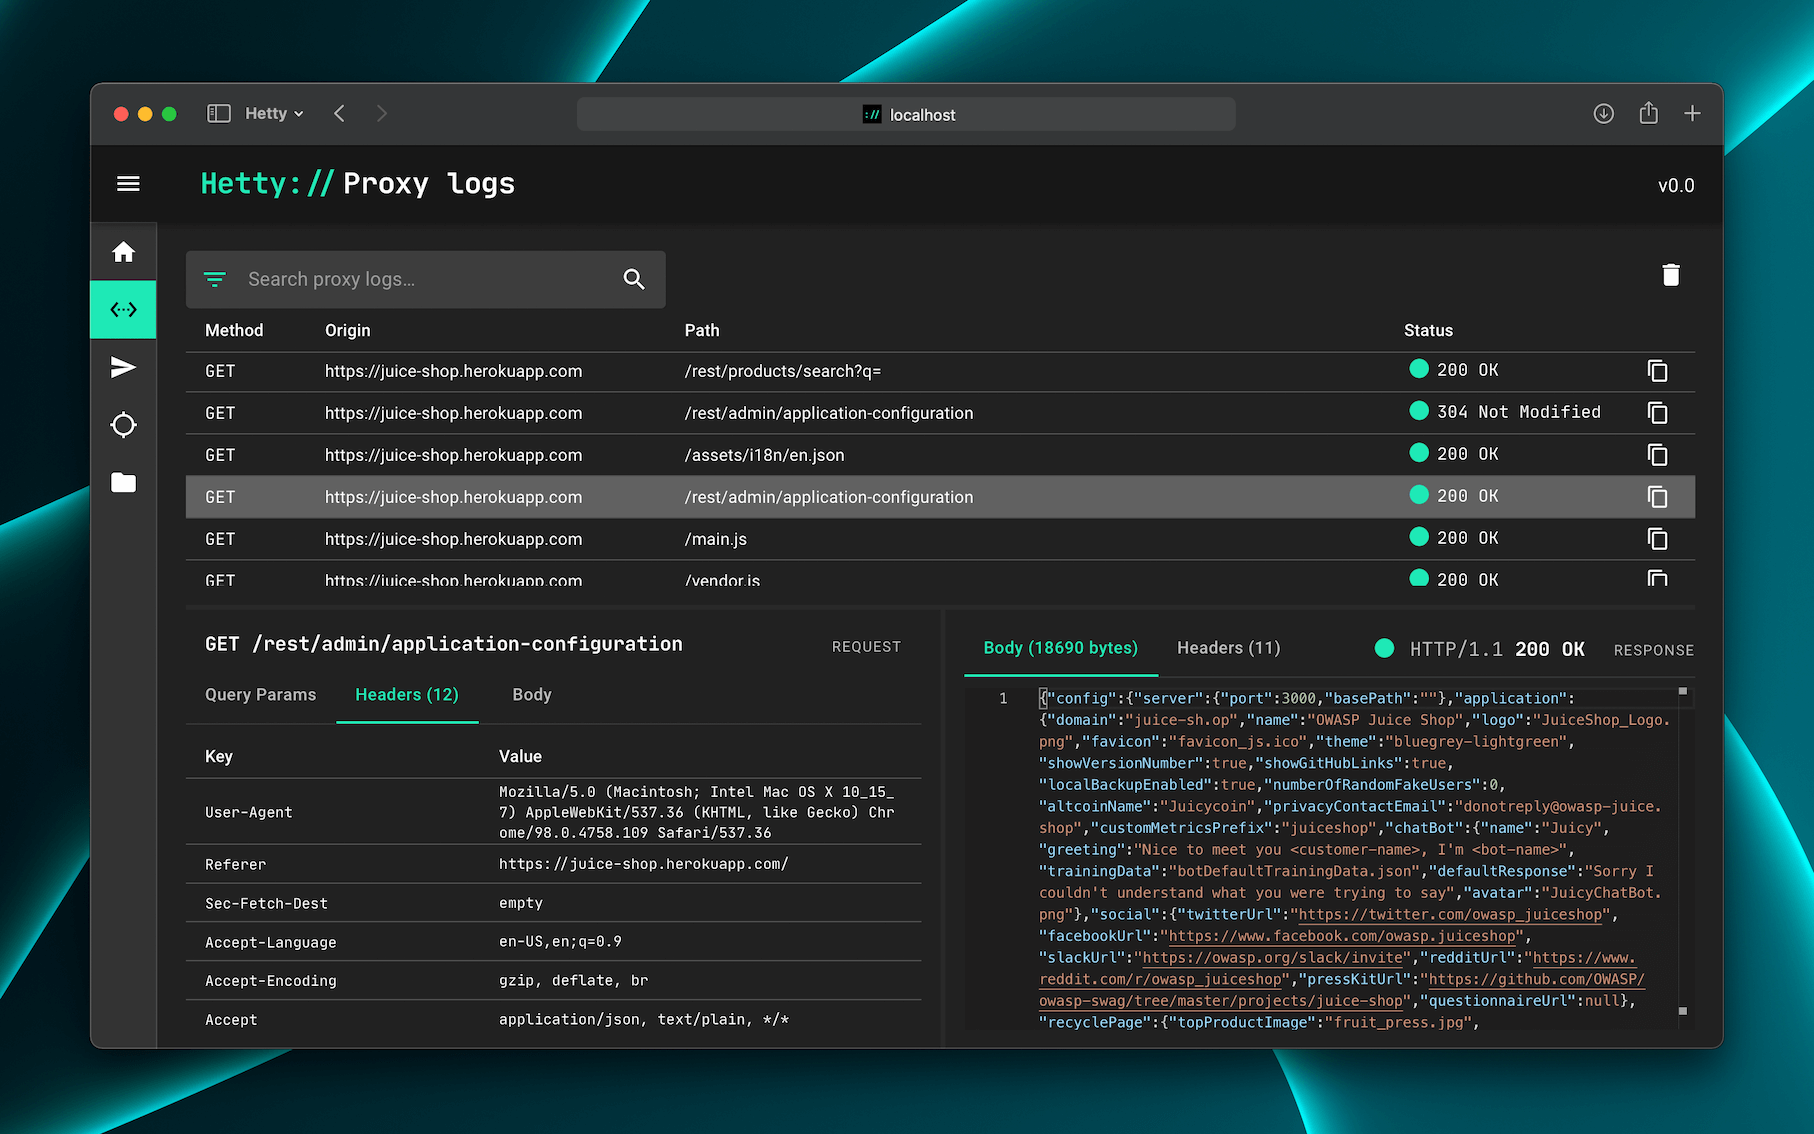 dstotijn/hetty
Un toolkit HTTP pour la recherche en sécurité.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 commixproject/commix
Outil automatisé tout-en-un d'exploitation des injections de commandes OS.
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
 lylemi/learn-web-hacking
Notes d'étude structurées couvrant les fondamentaux du hacking web, les vulnérabilités courantes, les techniques de test d'intrusion et la sécurité…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 ine-labs/awsgoat
AWSGoat : Une infrastructure AWS volontairement vulnérable
 cliffe/secgen
Créer des VM aléatoirement non sécurisées
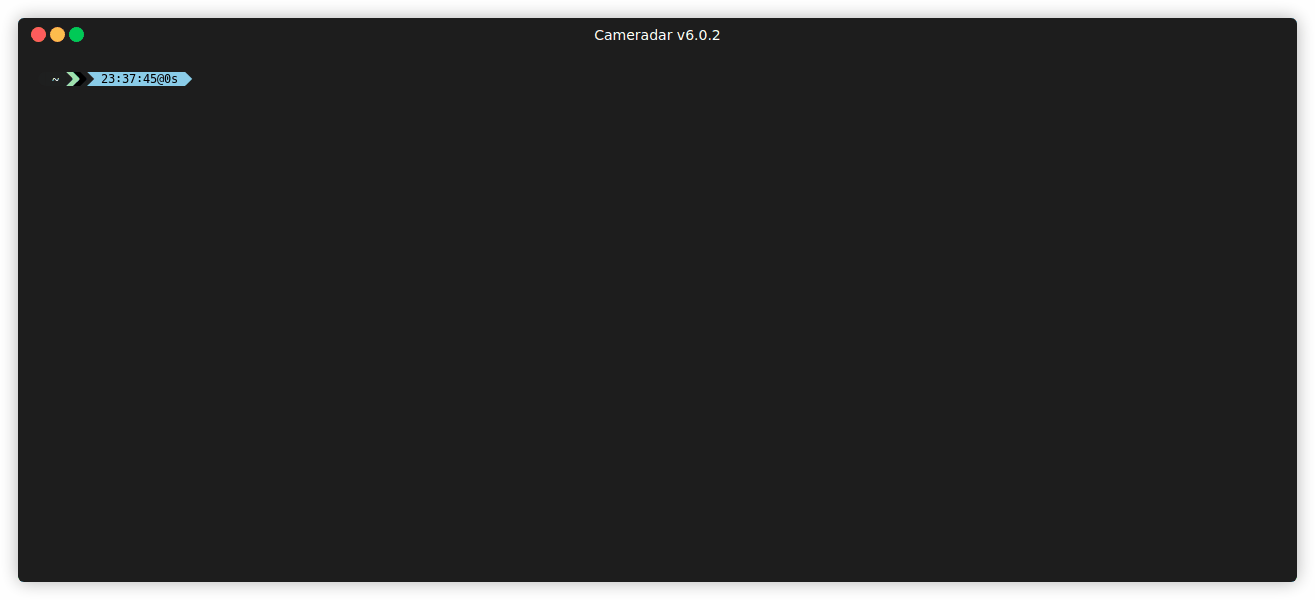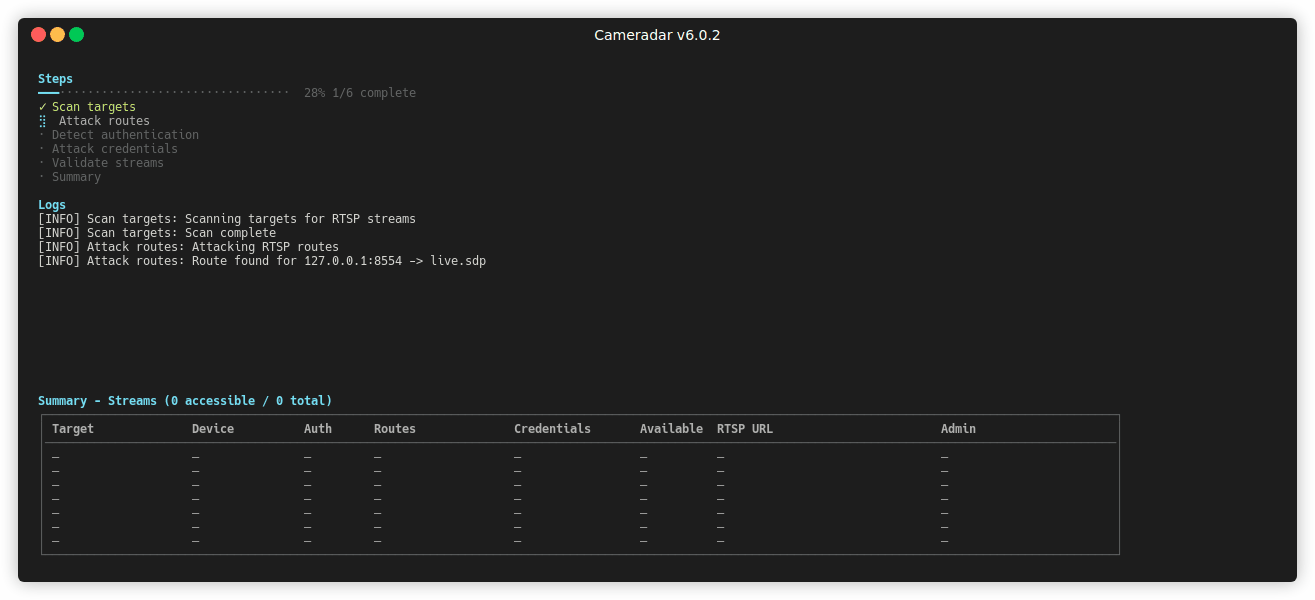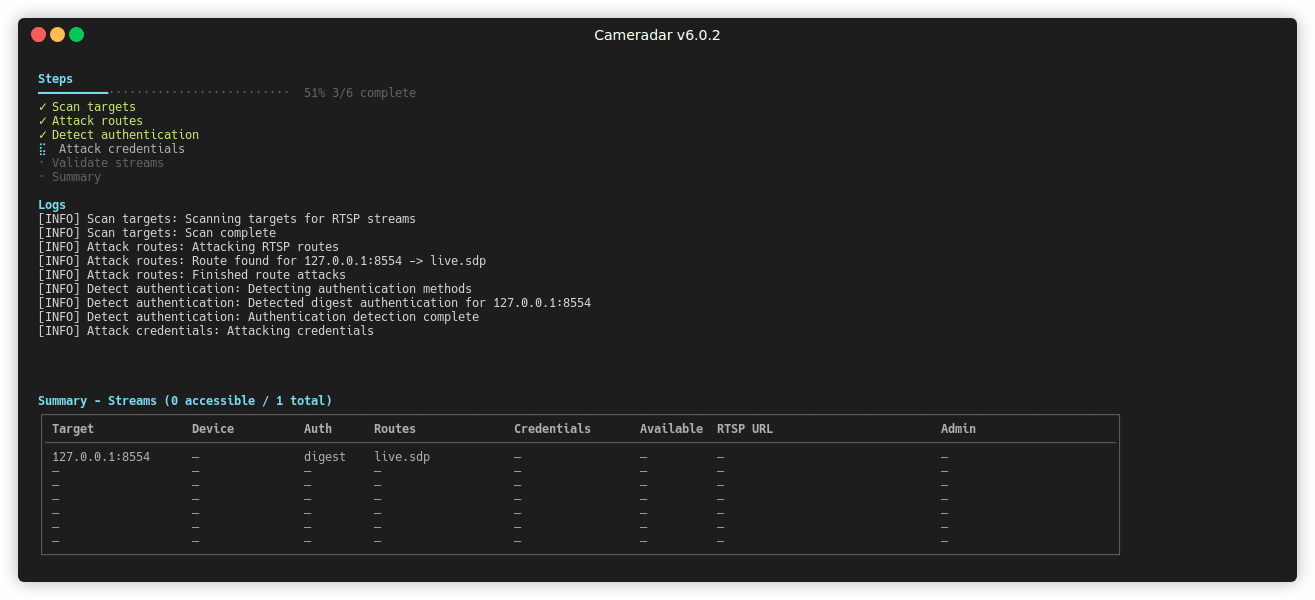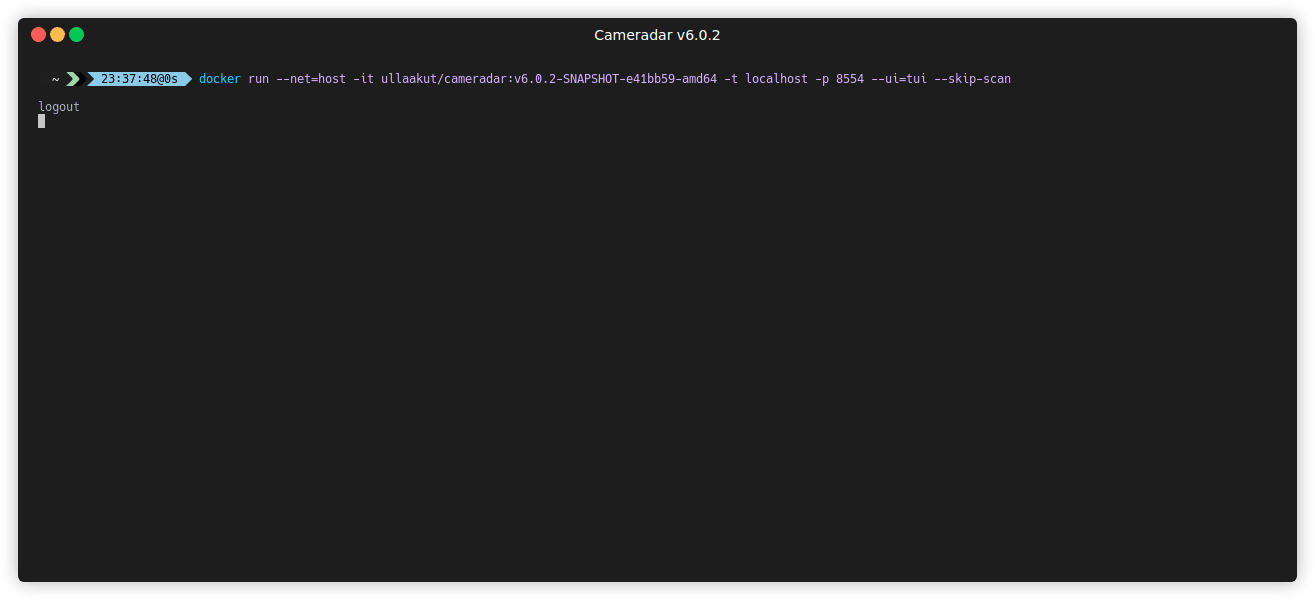 ullaakut/cameradar
Cameradar s'infiltre dans les caméras de vidéosurveillance RTSP
 projectdiscovery/naabu
A fast port scanner written in go with a focus on reliability and simplicity. Designed to be used in combination with other tools for attack surface…
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire