

Bashark
 redcode-labs/bashark
Kit de post-exploitation Bash
privilege-escalationpersistence-mechanismslateral-movement+4
753
redcode-labs/basharkKit de post-exploitation Bash
 azhariramadhan/cve-2026-39047
Framework d'exploitation d'imprimantes pour les tests de sécurité via le port brut 9100, avec livraison de payloads PCL, bombardement DoS, codes QR…
 quentinhardy/odat
Outil de test d'intrusion pour bases de données Oracle qui découvre des SID valides, force les identifiants par brute force, élève les privilèges au…
 depthsecurity/relayking-depth
Dominez le domaine. Relaie vers la royauté.
 emrekybs/pikachu-smtp
Script Python simple pour attaque par force brute sur les utilisateurs SMTP
 emrekybs/wifi-purple
Script automatisé de test de sécurité WiFi qui capture les handshakes et effectue des attaques de désauthentification en utilisant airmon-ng et…
 praetorian-inc/ntlmrecon
Un outil pour effectuer un brute-force léger de serveurs HTTP afin d'identifier les points de terminaison d'authentification NTLM couramment…
 0xbartita/cookie-swapper
Extension Burp Suite qui remplace automatiquement les cookies et en-têtes dans les requêtes à l'aide de règles configurables. Élimine le…
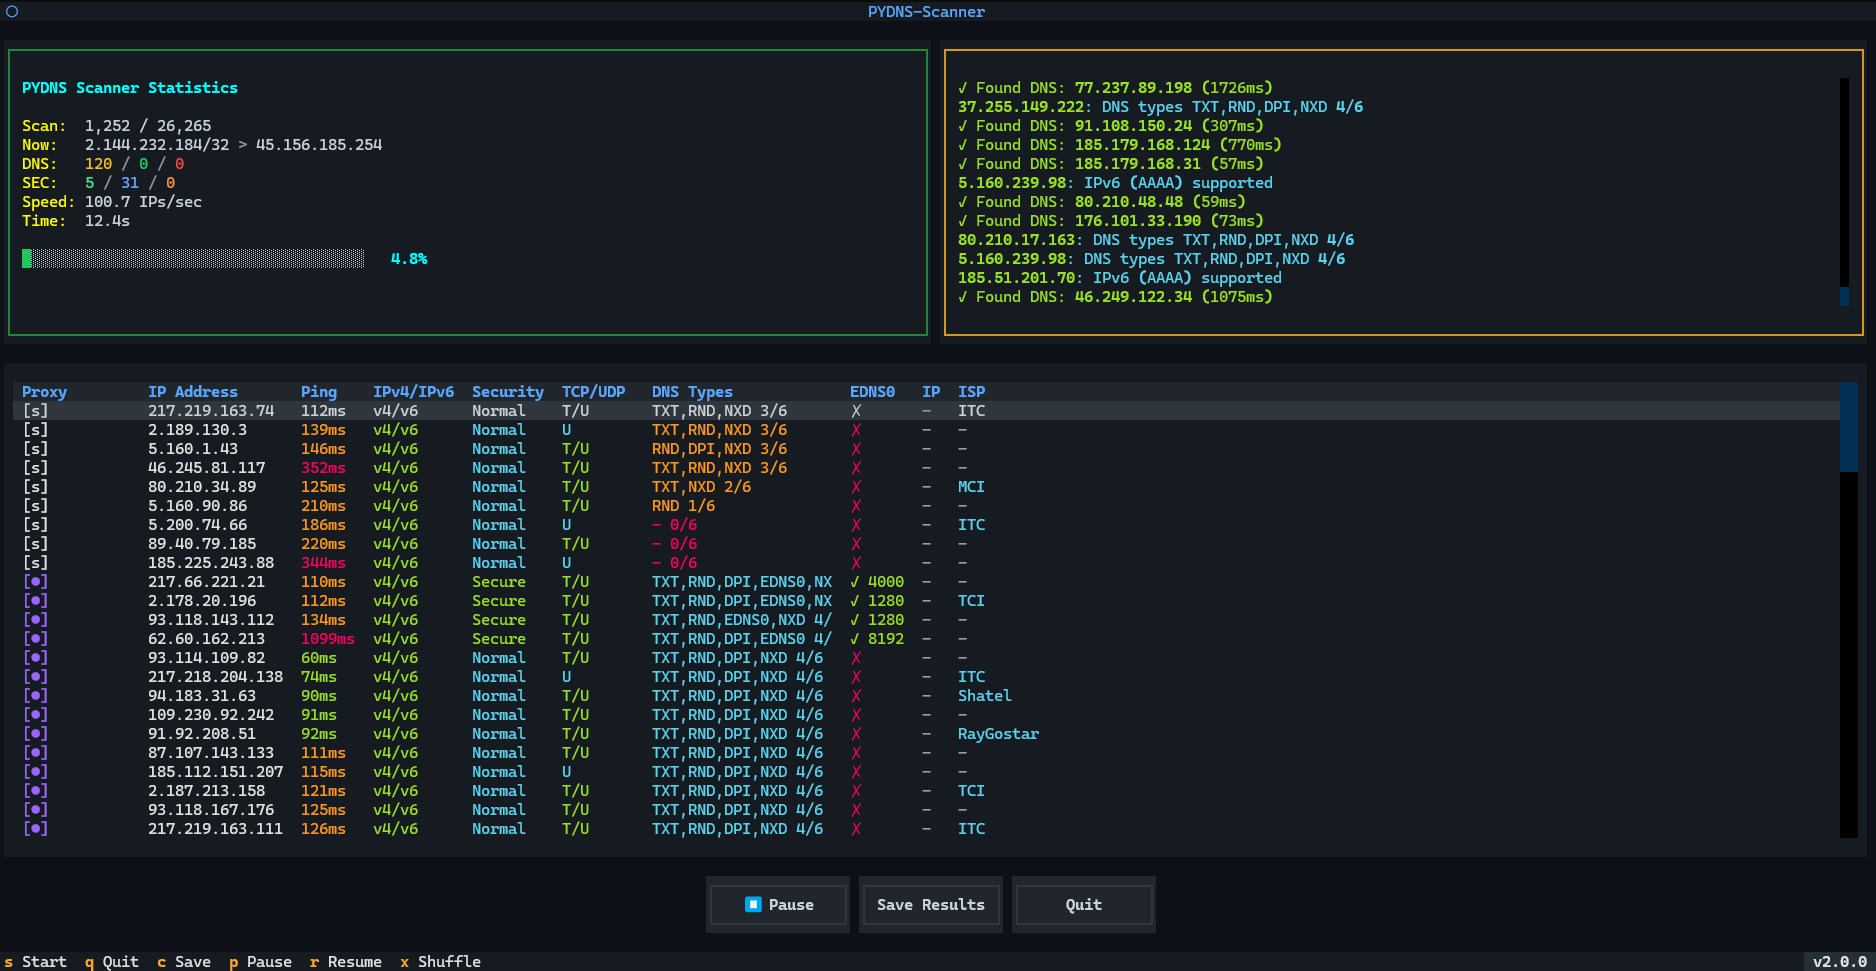 xullexer/pydns-scanner
Un scanner DNS moderne et haute performance doté d'une belle interface utilisateur en terminal (TUI) construite avec Textual. Cet outil peut scanner…
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 echosecure/vuln-chain-lab
Laboratoire Docker PoC : enchaînement de contournement d'upload de fichier + XSS stockée pour créer des comptes administrateurs. Ressource éducative…
 icsec/airpwn-ng
Injection de paquets pour wifi ; simplifié.
 zakipedio/bridgehead
Accès natif C++ à Active Directory via ADWS, pas de .NET, pas de WCF, pas de pile HTTP.
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.
 livecvebench/cve-factory
CVE-Factory
 boy-hack/ksubdomain
Outil d'énumération de sous-domaines, paquets DNS asynchrones, utilise pcap pour scanner 1600,000 sous-domaines en 1 seconde
 infinitycurvelabs/vm-filesystem
Interaction avec le système de fichiers via l'exécution de la machine virtuelle firebeam
 synacktiv/sap_logon_ticket
Toolkit général lié au mécanisme SSO de SAP : les Logon Tickets