Pegasus-Pentest-Arsenal

Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.

Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.

Mode de combat pour la liberté : harnais de hacking open source

Ce dépôt contient une collection de cheatsheets que j'ai rassemblées pour des outils liés au pentesting d'organisations qui s'appuient sur des…

Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…

Collecteur OpenGraph pour BloodHound qui cartographie les chemins d'attaque de l'infrastructure DevOps à l'infrastructure MLOps, en collectant les…

Collection organisée de ressources d'apprentissage en cybersécurité, writeups de CTF, articles de recherche et laboratoires pratiques pour le…

Générateur de chargeur PE chiffré

Un projet PoC pour l'intégration de shellcode dans la table Hint/Name

COFF et BOF Loader écrit en Nim

Exécution de commandes sans fichier pour le mouvement latéral en Nim

Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell

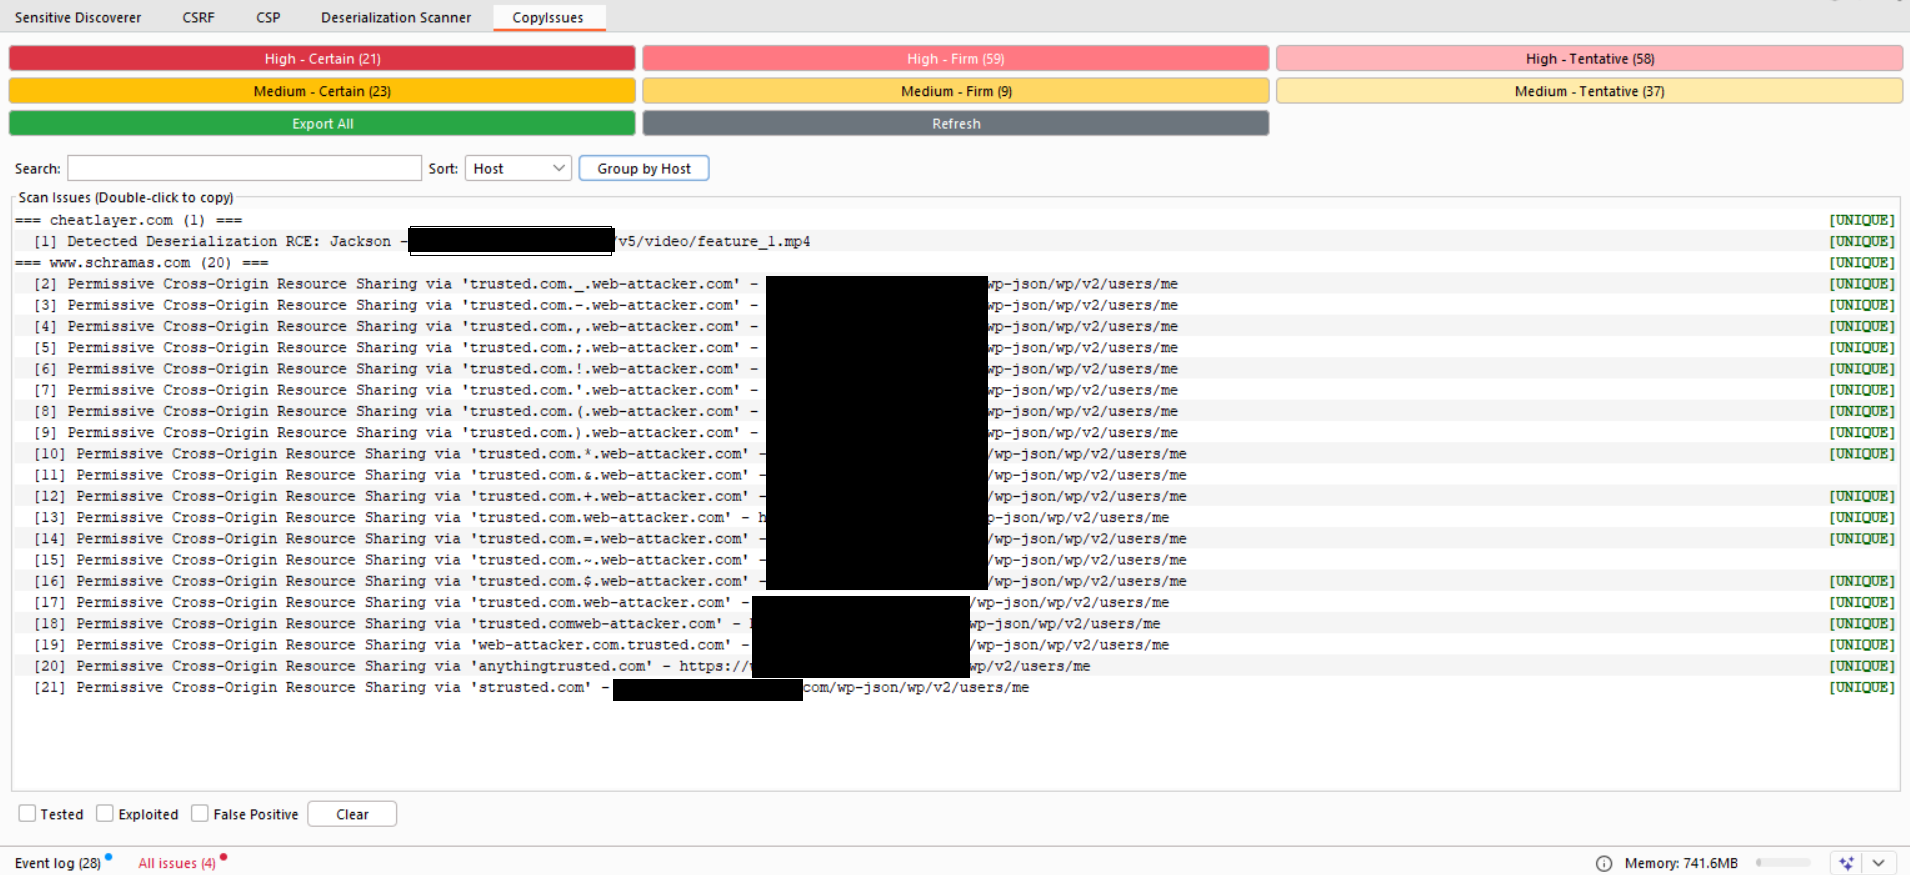
Extension Burp Suite permettant de copier facilement les problèmes.

Exporté automatiquement depuis code.google.com/p/fern-wifi-cracker

un tunnel TCP inversé vous permet d'accéder à une cible derrière un NAT ou un pare-feu

Scanner web de nouvelle génération

Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.

ISO live d'équipe red team pour accès physique, basée sur Arch Linux

CTF guidé par IA - Infiltrez un vrai serveur avec Claude Code comme instructeur