

SnafflerParser
 zh54321/snafflerparser
Analyse le fichier de sortie de Snaffler et génère des sorties embellies.
osintreconnaissancescripting-automation+5
149
zh54321/snafflerparserAnalyse le fichier de sortie de Snaffler et génère des sorties embellies.
 azqzazq1/lid
LID — Linux Integrity Drift : contournement d'AppArmor via la réécriture de chemin eBPF. Manipulation d'arguments d'appel système avant LSM avec…
 psycostea/pi-zero-2w-bad-usb
Configurez votre Pi Zero 2W en BadUSB
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 kouf320/docker-lab-cve-2017-5638-cve-2021-41773
# Lab d'émulation d'attaques multi-étapes basé sur Docker Lab d'émulation d'attaques multi-étapes basé sur Docker démontrant l'exploitation de…
 twosevenonet/wsass
Il s'agit de l'outil permettant de dumper le processus LSASS sur les versions modernes de Windows 11.
 mrtdlgc/goodoldsearch-oss
Générateur de requêtes statiques local pour une recherche précise sur les moteurs web, Shodan, crt.sh et Wayback Machine. Prend en charge les Google…
 felisha-elmer/sandbox-challenge-log4shell-cve-2021-44228-
Guide pas à pas du défi sandbox Log4Shell de la CISA, couvrant l'exploitation offensive via Metasploit et la mitigation défensive à l'aide d'un agent…
 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.
 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
 umutcamliyurt/subhunter
Scanner rapide de prise de contrôle de sous-domaines qui vérifie les enregistrements CNAME DNS par rapport à des empreintes connues pour détecter les…
 umutcamliyurt/pingrat
Outil de commande et de contrôle basé sur ICMP qui tunnelise le trafic C2 à travers les pare-feu en utilisant des paquets ping, indétectable par la…
 rfxn/cpanel-sessionscribe
Outils de détection, d'atténuation et de rétro-ingénierie pour CVE-2026-41940 (SessionScribe) : la vulnérabilité de falsification de session non…
 shellkraft/ledger
Un script d'agression qui suit les modifications opérationnelles effectuées lors d'un engagement d'équipe rouge. Vous fournit une piste d'audit…
 rootsecdev/relay_bible
Référence technique sur plusieurs techniques de relais
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 dannyendortest/java-vulnerable
Cible de démonstration EXPOSURE : Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
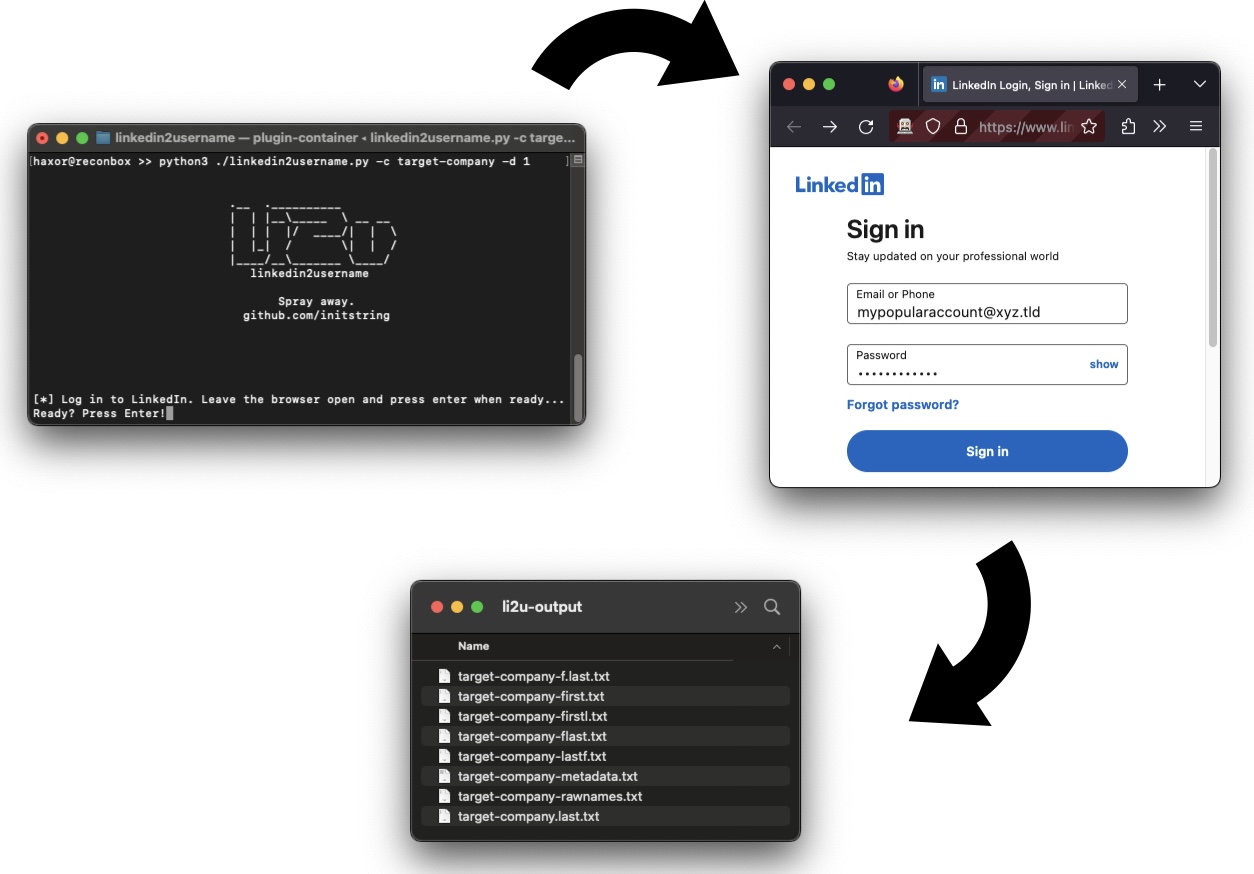 initstring/linkedin2username
Outil OSINT : Générer des listes de noms d'utilisateur pour les entreprises sur LinkedIn