

XSRFProbe
 0xinfection/xsrfprobe
Le Prime kit d'audit et d'exploitation de la falsification de requête intersite (CSRF).
vulnerability-scannersweb-securitypenetration-testing+1
1.3k
0xinfection/xsrfprobeLe Prime kit d'audit et d'exploitation de la falsification de requête intersite (CSRF).
 osandamalith/lfifreak
Un exploiteur automatisé unique de LFi avec Bind/Reverse Shells
 ron190/jsql-injection
Outil automatisé de détection et d'exploitation d'injections SQL pour extraire des informations de bases de données à partir d'applications web,…
 shahdawadfallah-sys/cybersecurity-capstone-project
Projet de fin d'études en cybersécurité réalisé lors du Nashama CyberCamp 11 du NCSC, livré en collaboration avec IT Security C&T. Le projet démontre…
 mehedi-hasan-sami98/dvwa-zap-pentest
Évaluation de la sécurité de l'application web DVWA à l'aide d'OWASP ZAP — scan de vulnérabilités, analyse des RCE (CVE-2012-1823) et rapport de…
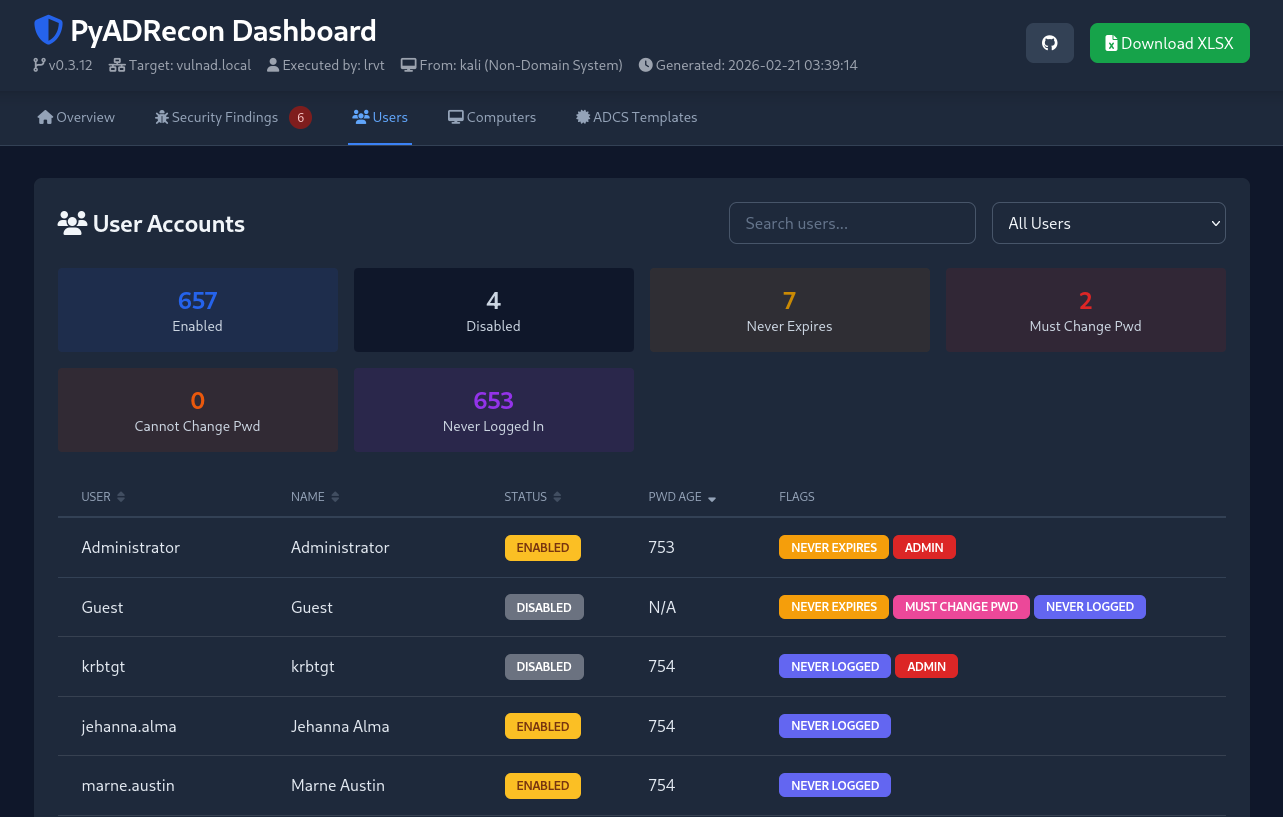 l4rm4nd/pyadrecon
Implémentation en Python3 d'ADRecon avec prise en charge de l'authentification NTLM et Kerberos pour interroger LDAP. Génère des fichiers CSV…
 goncalopolido/overload
Un outil de test de stress réseau pour simuler des charges de trafic élevées.
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 sinfulz/justtryharder
Feuille de triche complète de tests d'intrusion pour la préparation aux examens PWK/OSCP, couvrant l'escalade de privilèges, le cassage de mots de…
 luisdalmolin/recon-test-livewire
Cible de test : application Laravel 12 fraîche avec Livewire épinglé à la version vulnérable 3.6.3 (CVE-2025-54068) pour le scan de reconnaissance.
 secdev02/easytokens
Kali365 - Réplique EvilTokens

 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 noptrix/lulzbuster
Un brute-forceur de répertoires et fichiers HTTP(S) multithreadé, très rapide et intelligent, écrit en C sur la base de libcurl.
 jfjallid/go-secdump
Outil pour extraire à distance les secrets du registre Windows
 rishuranjanofficial/jwtweak
Détecte l'algorithme du jeton JWT en entrée et propose des options pour générer un nouveau jeton JWT basé sur l'algorithme sélectionné par…
 ayham-megdadi/zero-day-legacy
Une machine de laboratoire CTF Boot-to-Root vulnérable simulant un environnement hospitalier. Elle propose une chaîne d'attaque réaliste en 17 étapes…