
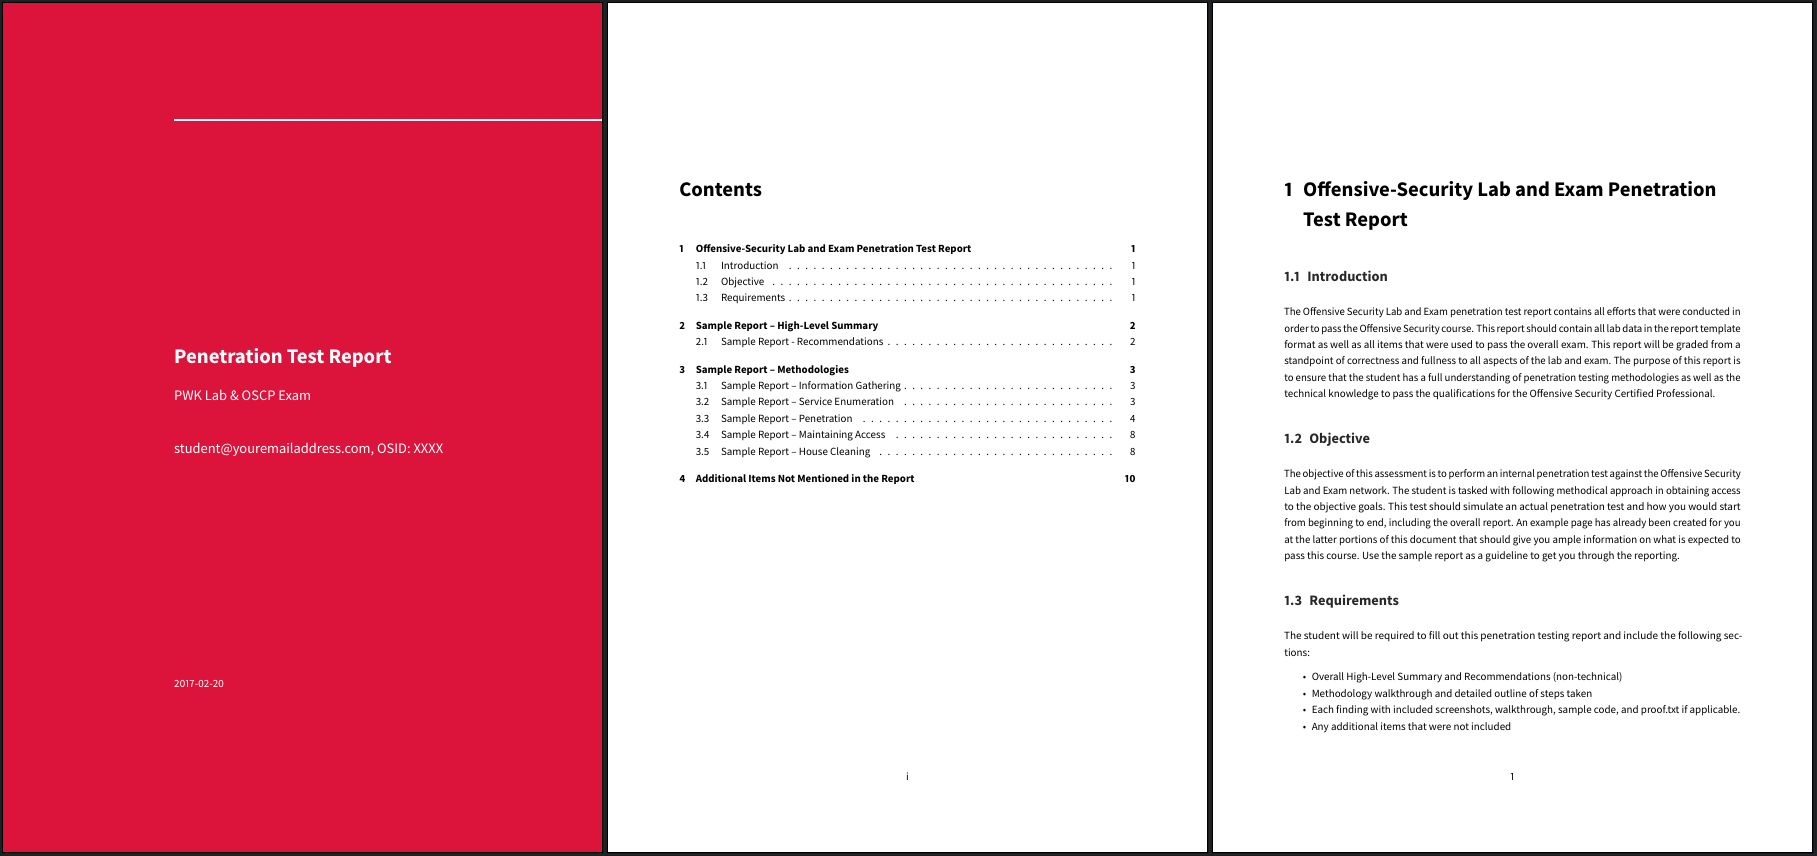
OSCP-Exam-Report-Template-Markdown
 noraj/oscp-exam-report-template-markdown
:orange_book: Modèles Markdown pour le rapport d'examen Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP
penetration-testingutilities-frameworkseducation
4.2k
noraj/oscp-exam-report-template-markdown:orange_book: Modèles Markdown pour le rapport d'examen Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP
 v-byte-cpu/sx
:vulcan_salute: Scanner réseau rapide, moderne et facile à utiliser.
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
 least-significant-bit/cve-2025-55182
Exécution de code à distance pour React Server Components 19.0.0 - 19.2.0
 thelicato/secbutler
Le majordome parfait pour les pentesteurs, les chasseurs de bug bounty et les chercheurs en sécurité
 nabhan-mohy/cve-2026-27483-lab
Un laboratoire conteneurisé de type entreprise pour la recherche et la défense contre CVE-2026-27483.
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…
 arrnitage/cve-2022-22947_exp
Script d'exploit pour CVE-2022-22947
 khalilbijjou/wafninja
WAFNinja est un outil qui contient deux fonctions pour attaquer les pare-feu d'applications web.
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — port Linux/impacket du PoC Invoke-ResetNightmare de Semperis Community
 cybiere/baboossh
Propagation SSH simplifiée pour les équipes rouges pressées
 chaelsoo/zetsu
Un système RAG personnel pour les connaissances en sécurité offensive.
 alexojocyber/cve-2011-2523-vsftpd-validation-lab
Laboratoire autorisé Kali–Metasploitable2 utilisant Python et Nmap NSE pour valider CVE-2011-2523 dans vsFTPd 2.3.4.
 s3cur3th1ssh1t/creds
Quelques scripts et exécutables utiles pour le pentest et la forensique.
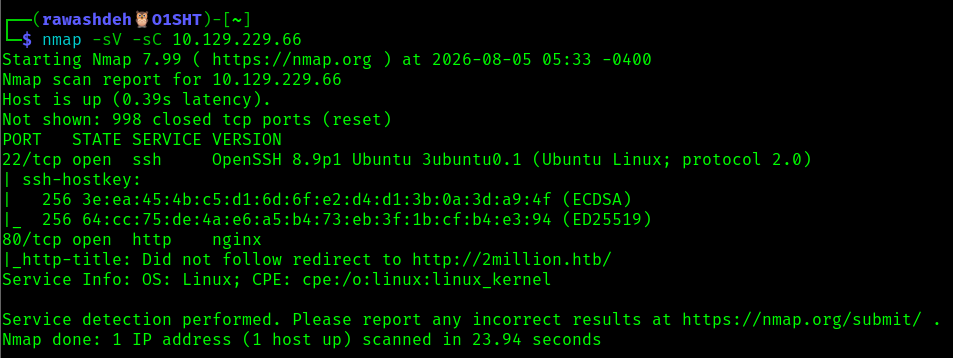 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 n3oari/bscp-exam-guide-by-n3oari-2026
Praticien certifié Burp Suite - Portswigger - Mes notes - Guide
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapté pour Honor AAK-AN00 (MagicOS 10, noyau 6.6.89-android15). Mise à jour arrêtée indéfiniment.
 swisskyrepo/ssrfmap
Outil automatique de fuzzing et d'exploitation SSRF