

oss
 ejfkdev/oss
CLI de stockage d'objets compatible S3 multi-cloud pour lister, exporter et télécharger des buckets sur AWS, Aliyun, Tencent, Huawei et plus encore,…
cloud-infrastructure-securityosintreconnaissance+7
5
ejfkdev/ossCLI de stockage d'objets compatible S3 multi-cloud pour lister, exporter et télécharger des buckets sur AWS, Aliyun, Tencent, Huawei et plus encore,…
 owasp/railsgoat
Une version vulnérable de Rails qui suit le OWASP Top 10
 oritera/cairn
Moteur de recherche dans l'espace d'états piloté par LLM pour les tests d'intrusion autonomes, la résolution de CTF et la recherche de…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate Exploit validator - Validateur de passerelle RD pour CVE-2020-0609 et CVE-2020-0610 (BlueGate) utilisant OpenSSL DTLS sur UDP/3391.
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 pwntester/ysoserial.net
Générateur de payloads de désérialisation pour une variété de formateurs .NET
 ivancabrera02/hashsiphon
Extrait le hash NetNTLMv2 de l'utilisateur actuel via un proxy d'authentification HTTP, évitant les appels SSPI directs ; la v2 délègue…

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 farhanashrafdev/90daysofcybersecurity
Plan d'étude structuré de 90 jours en cybersécurité avec des tâches quotidiennes couvrant Network+, Security+, Linux, Python, l'analyse du trafic, la…
 mngunibanda1-prog/jozini-network-scanner
Scanner réseau basé sur Python avec analyse de ports, récupération de bannières et mise en correspondance des CVE RouterOS pour l'identification et…
 davidsonrafaelk/evillimiter
Outil qui surveille, analyse et limite la bande passante des appareils sur le réseau local sans accès administratif.
 ammarion/waf-detector
🛡️ Outil de détection WAF & CDN haute performance. Identifiez les couches de protection (Cloudflare, Akamai, AWS, Fastly, et plus encore), exécutez…
 dragonjar/burpia
Extension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
 daxakahackerman/xss-catcher
Un framework de détection XSS aveugle et de capture de données XSS
 syslifters/offsec-reporting
Outil de rapport d'examens et de laboratoires / de prise de notes pour Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA,…
 owtf/owtf
Cadre modulaire de tests d'intrusion intégrant plusieurs outils pour l'évaluation automatisée de la sécurité des applications web, conforme aux…
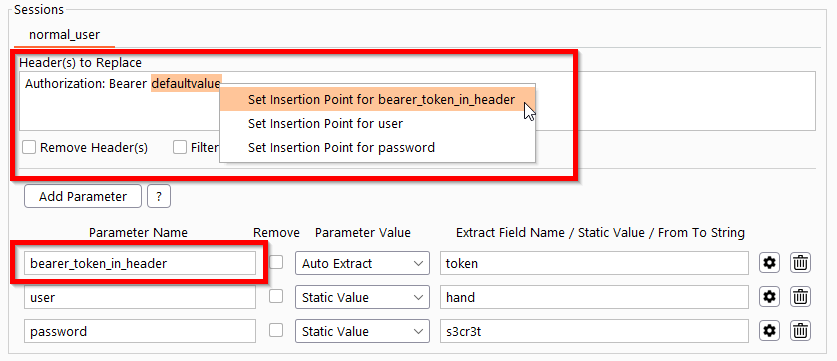 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 principlecheck/kslkatzbof
Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…