

clusterd
 hatriot/clusterd
Kit d'attaque pour serveur d'applications
reconnaissanceexploit-frameworkspayload-generation+3
687il y a 11 ans
hatriot/clusterdKit d'attaque pour serveur d'applications
 aker-gateway/aker
bastion SSH/hôte de rebond/serveur de rebond
 harsh-bothra/bheem
Cadre d'automatisation de reconnaissance basé sur la portée qui orchestre plusieurs outils open-source pour l'énumération de sous-domaines, l'analyse…
 zimedev/certipy-merged
Outil pour l'énumération et l'abus des services de certificats Active Directory
 logisek/evilmist
EvilMist est une collection de scripts et d'utilitaires conçus pour accompagner les tests d'intrusion cloud et le red teaming. La boîte à outils aide…
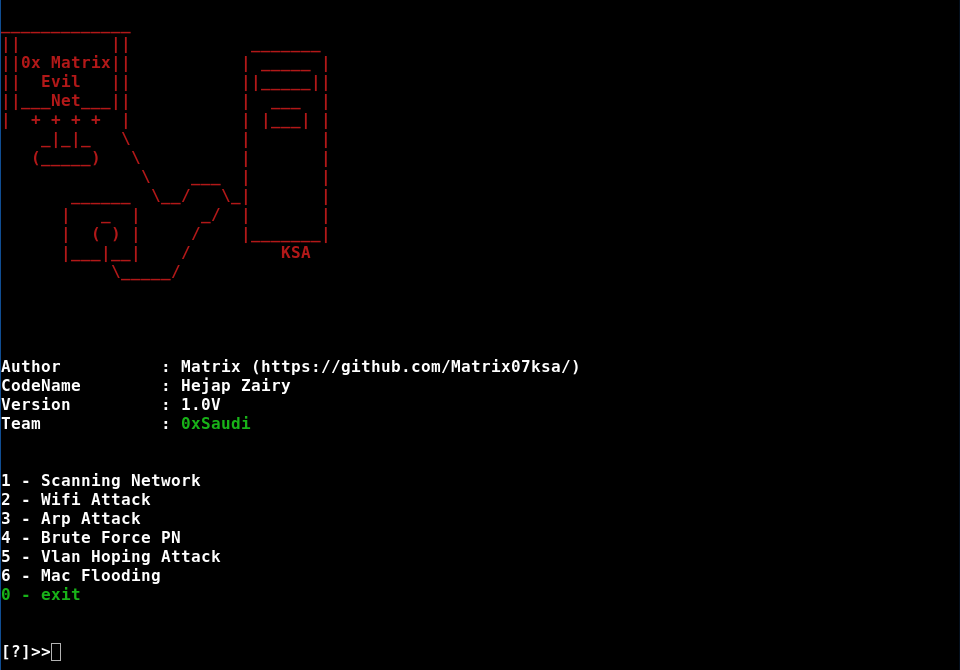 matrix07ksa/evilnet
Attaque réseau attaque wifi attaque VLAN attaque ARP attaque MAC Attaque révélée etc../
 gosecure/dllpasswordfilterimplant
Implant de filtre de mot de passe DLL avec capacités d'exfiltration
 wzshiming/socks5
Serveur et client Socks5/Socks5h. Prise en charge complète de TCP/Bind/UDP et IPv4/IPv6.
 synacktiv/ipspinner
IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
 commando-x/vuln-bank-mobile
Une application bancaire mobile délibérément vulnérable conçue pour pratiquer les tests de sécurité mobile. Présente des vulnérabilités courantes…
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigé pour PowerShell
 som3canadian/bloodhound_customqueries_toolset
Outil pour importer vos requêtes personnalisées de BloodHound "Legacy" vers BloodHound "Community"
 spiritualmachines/buds-audit
Sans dongle, sans root, outil d'évaluation de sécurité Bluetooth pour écouteurs sans fil affectés par la chaîne de vulnérabilités du SDK Airoha…
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
 brendan-rius/c-jwt-cracker
Cracker de force brute JWT écrit en C