

PyShell
 joelgmsec/pyshell
Webshell Python multiplateforme offrant un accès shell à distance sur des serveurs web avec historique des commandes, téléchargement/upload de…
payload-generationweb-application-exploitationpenetration-testing+1
320
joelgmsec/pyshellWebshell Python multiplateforme offrant un accès shell à distance sur des serveurs web avec historique des commandes, téléchargement/upload de…
 1r0bit/taskhound
Outil pour énumérer les tâches planifiées privilégiées sur les systèmes distants
 clouedoc/autosqli
Un outil automatique d'injection SQL qui tire parti de ~DorkNet~ Googler, Ddgr, WhatWaf et sqlmap.
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 aliasrobotics/aztarna
aztarna, un outil d'empreinte pour les robots.
 priyanshu-rawa/cybersecurity-handbook
Base de connaissances open source en cybersécurité avec plus de 400 notes, labs et aide-mémoire couvrant l'offensive, la défensive, la cryptographie,…
 cyanitol/netgear-telenetenable
Telenet Enable pour routeurs Netgear depuis le checkout svn http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 razkom/ghost
Firmware ESP32-S3 pour la capture de handshake WPA/WPA2 autonome et les tests de déauthentification via interface TFT, avec téléchargement de pcap…
 rek7/patchy
Persistance automatisée et mouvement latéral à l'aide de GCP Patch Management
 ianxtianxt/cobaltstrike-ms17-010
cs扫描ms17-010的一个插件
 projectdiscovery/research
Dépôt central de la recherche en sécurité de ProjectDiscovery, des modèles de vulnérabilités et des exploits PoC pour l'analyse et la détection…

 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
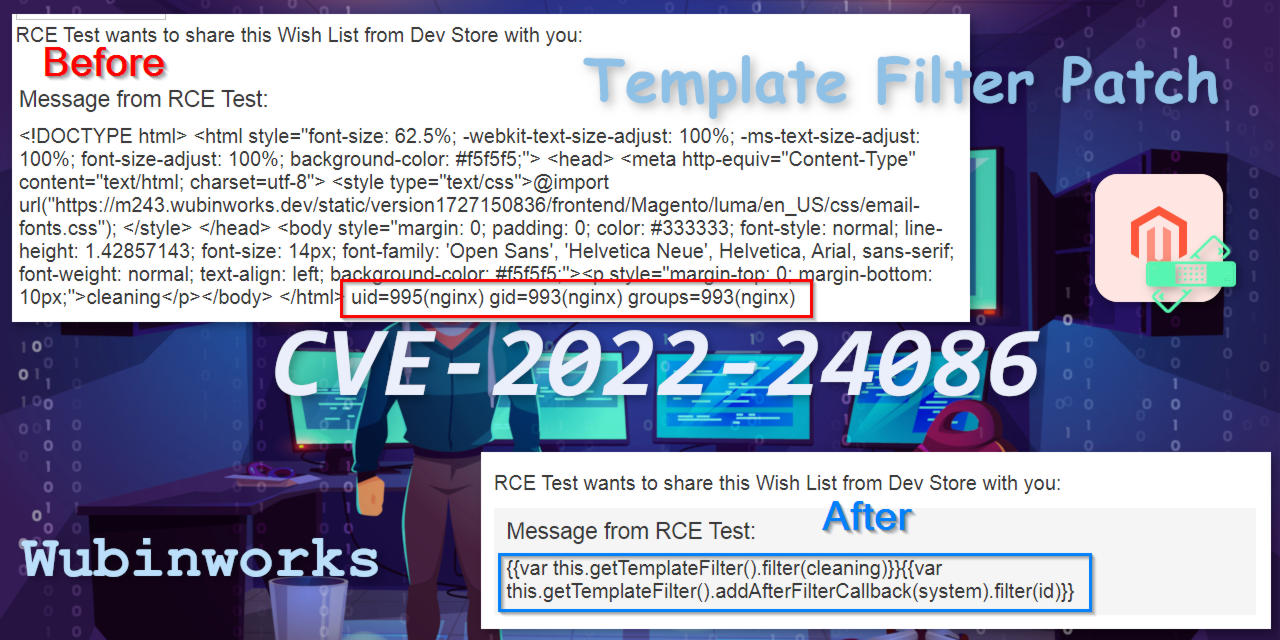 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 whispergate/signet
Enveloppe de payload Mythic C2 qui applique des signatures Authenticode aux binaires d'agent à l'aide d'osslsigncode, avec génération d'une AC…
 alzeaty1/security-writeups
CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…
 juliocesarfort/public-pentesting-reports
Une liste de rapports de tests de pénétration publics publiés par plusieurs cabinets de conseil et groupes académiques de sécurité.
 infosecn1nja/ad-attack-defense
Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)