
ROADtools
 dirkjanm/roadtools
Une collection d'outils Azure AD/Entra à des fins de sécurité offensive et défensive
cloud-infrastructure-securityreconnaissanceinformation-gathering+5
2.7k
dirkjanm/roadtoolsUne collection d'outils Azure AD/Entra à des fins de sécurité offensive et défensive
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
 halildeniz/dosinator
DoSinator est un puissant outil de test de déni de service (DoS) développé en Python.
 nu11secur1ty/complete-google-dorks
Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 lumoslab-innovation/openhunterai
Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 orensv/characterization-and-detection-of-cross-router-covert-channels
Ce dépôt comprend le code source utilisé dans l'article « Characterization and Detection of Cross-Router Covert Channels ».
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
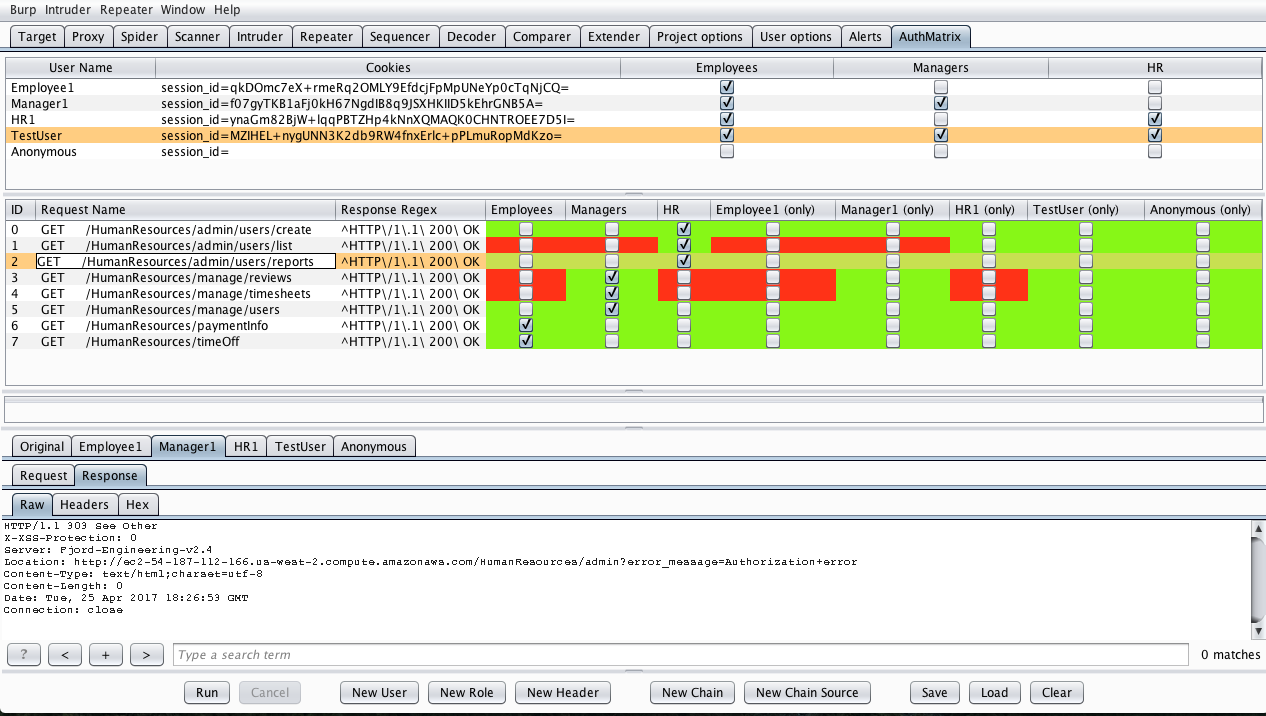 securityinnovation/authmatrix
AuthMatrix est une extension Burp Suite qui offre un moyen simple de tester l'autorisation dans les applications web et les services web.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 lucasfrag/kali-linux-tools-interface
Interface Web graphique développée pour faciliter l'utilisation des outils d'information de sécurité.
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 busescanfly/rpi-hunter
Découverte automatique et exploitation des Raspberry Pi sur le LAN.