

Archived
PPLdump
 itm4n/ppldump
Vider la mémoire d'un PPL avec un exploit userland.
privilege-escalationmemory-forensicsexploitation+3
893
 itm4n/vba-runpe
Une implémentation VBA de la technique RunPE ou comment contourner la liste blanche d'applications.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
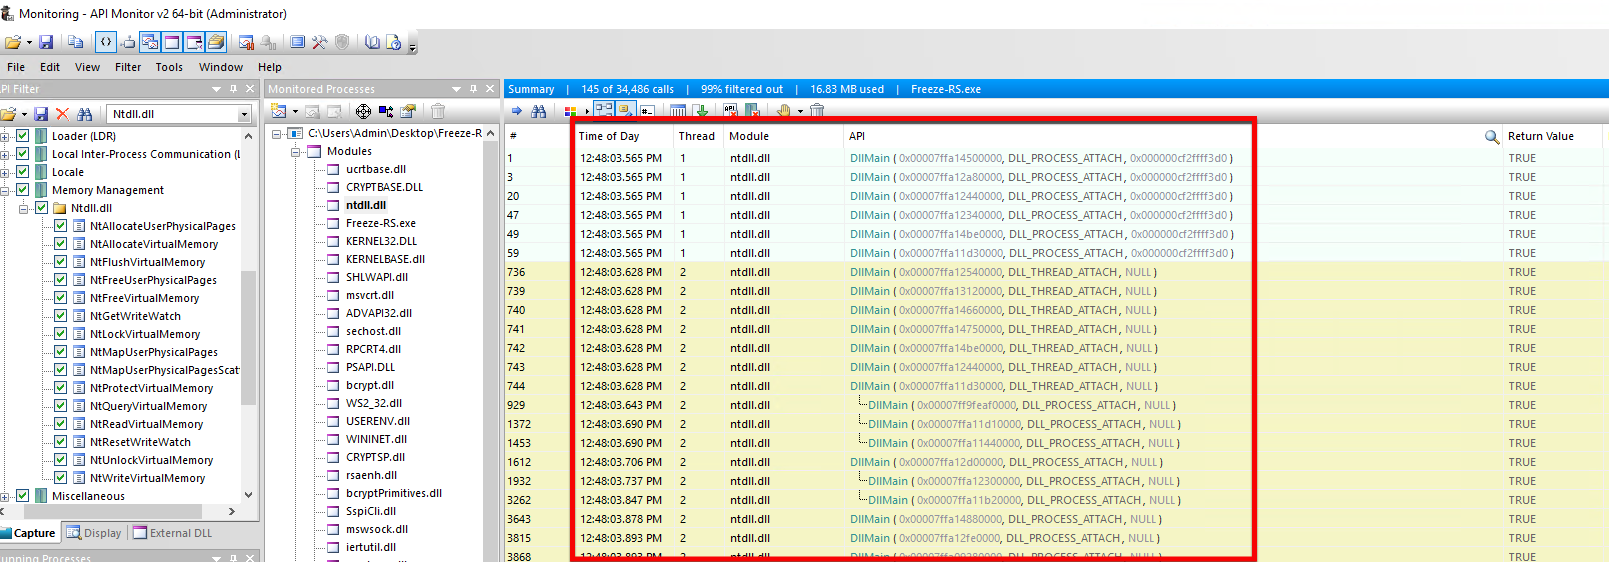 optiv/freeze.rs
Freeze.rs est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus et des appels système directs écrits en…
 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 accenture/codecepticon
.NET/PowerShell/VBA Obfuscateur de sécurité offensive
 henkaku/henkaku
Enabler Homebrew pour PS Vita
 s0md3v/cloak
Cloak peut backdoorer n'importe quel script Python grâce à quelques astuces.
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
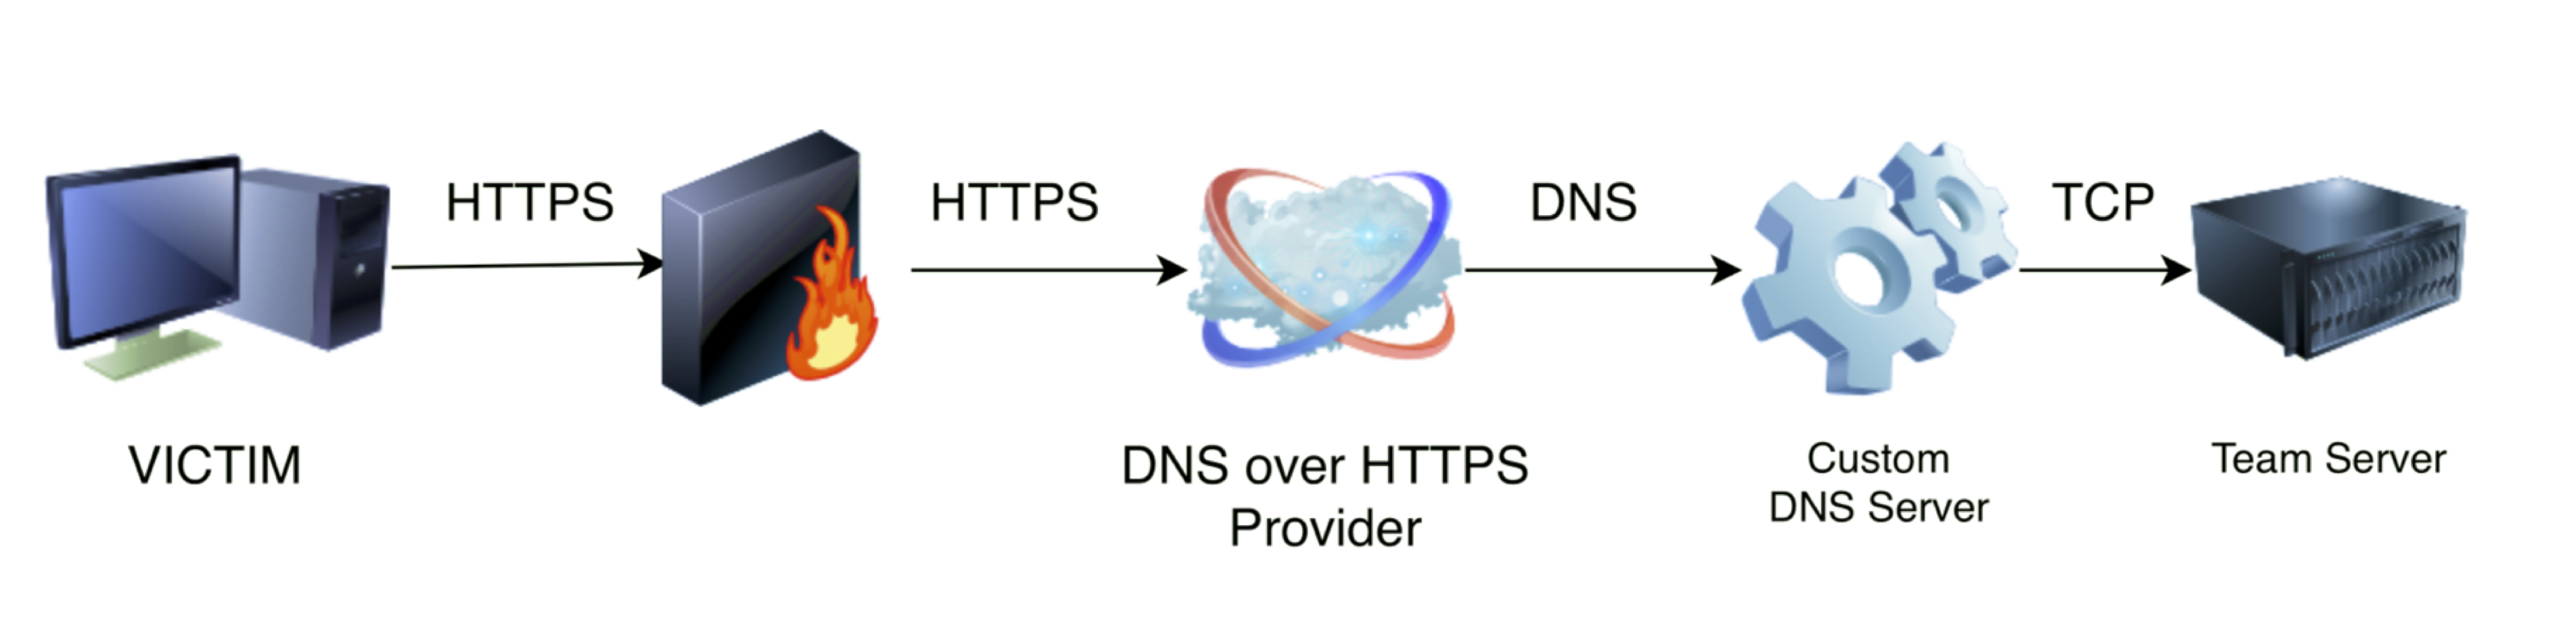 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
 0xtriboulet/revenant
Revenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2
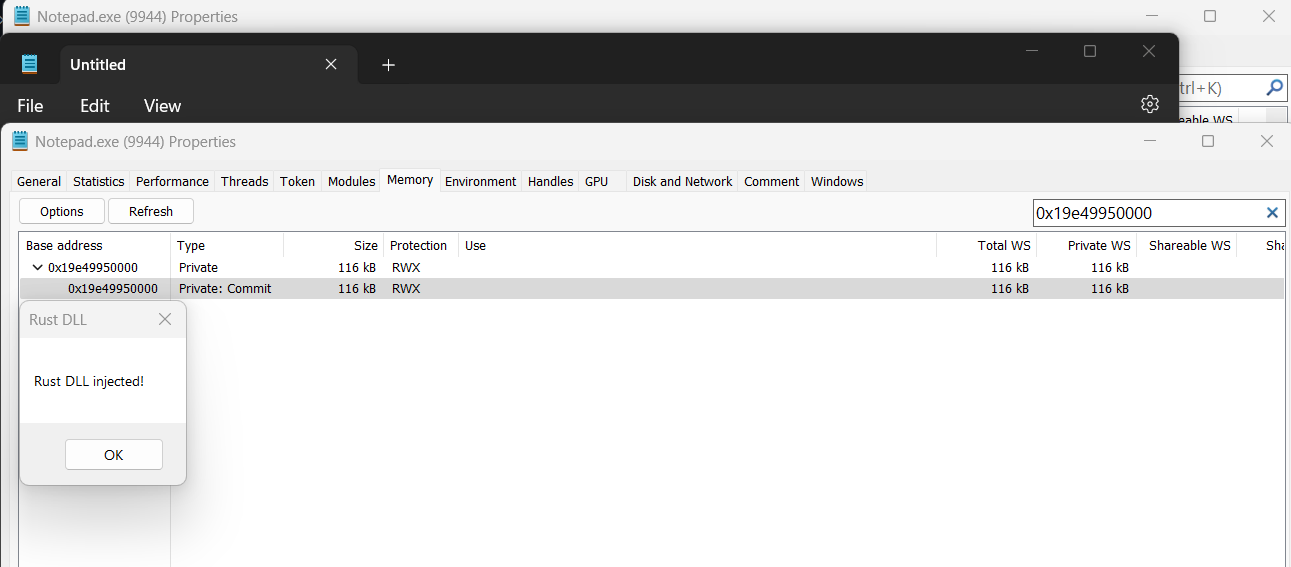 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 warhorse/warhorse
Automatisation de l'infrastructure
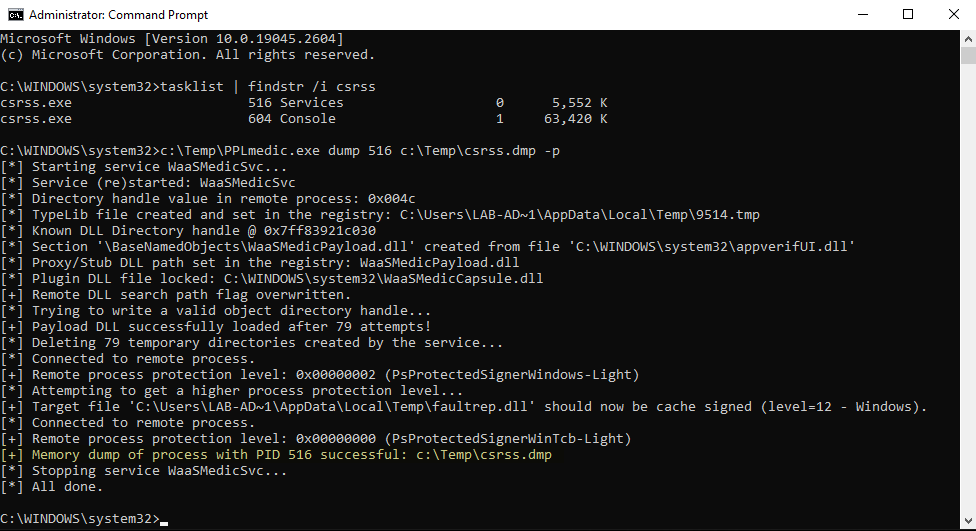 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC