

httpx
 mythicc2profiles/httpx
Configurable, piloté par la communauté, profil C2 HTTP
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
28
mythicc2profiles/httpxConfigurable, piloté par la communauté, profil C2 HTTP
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 k3ystr0k3r/metis
Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…
 joshuaprovoste/deserializer
Analyseur de code statique basé sur l'AST avec cartographie relationnelle agentique alimentée par LLM pour découvrir les chemins RCE Python et les…
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
 offensive-security/exploitdb
Le dépôt hérité de la base de données Exploit - Nouveau dépôt situé à https://gitlab.com/exploit-database/exploitdb
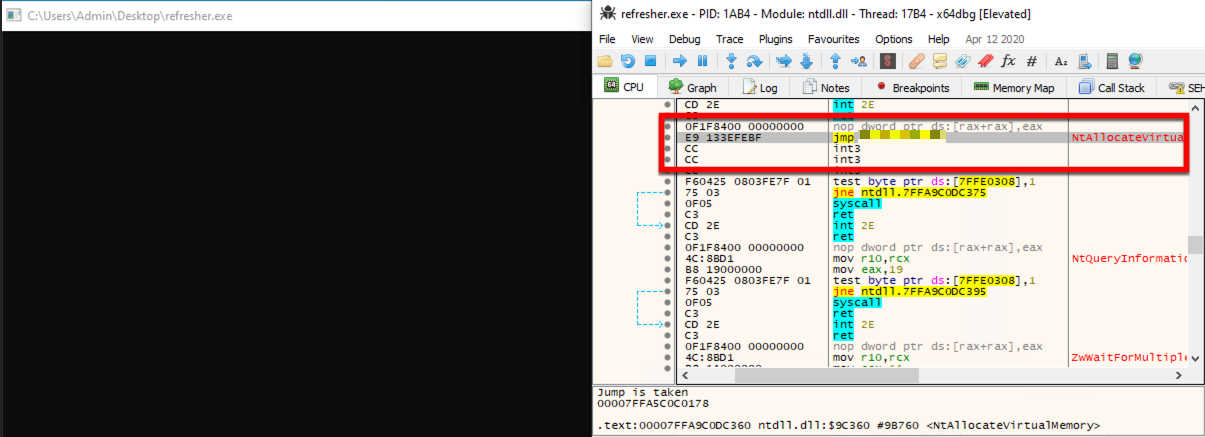 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
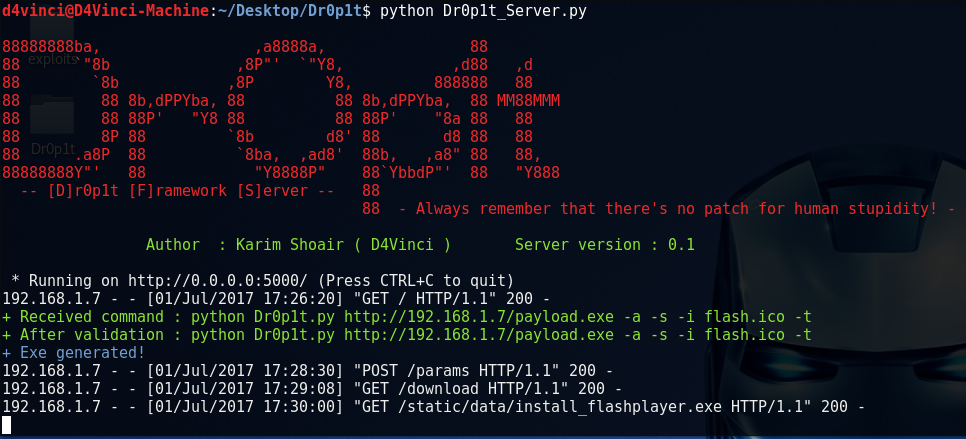 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
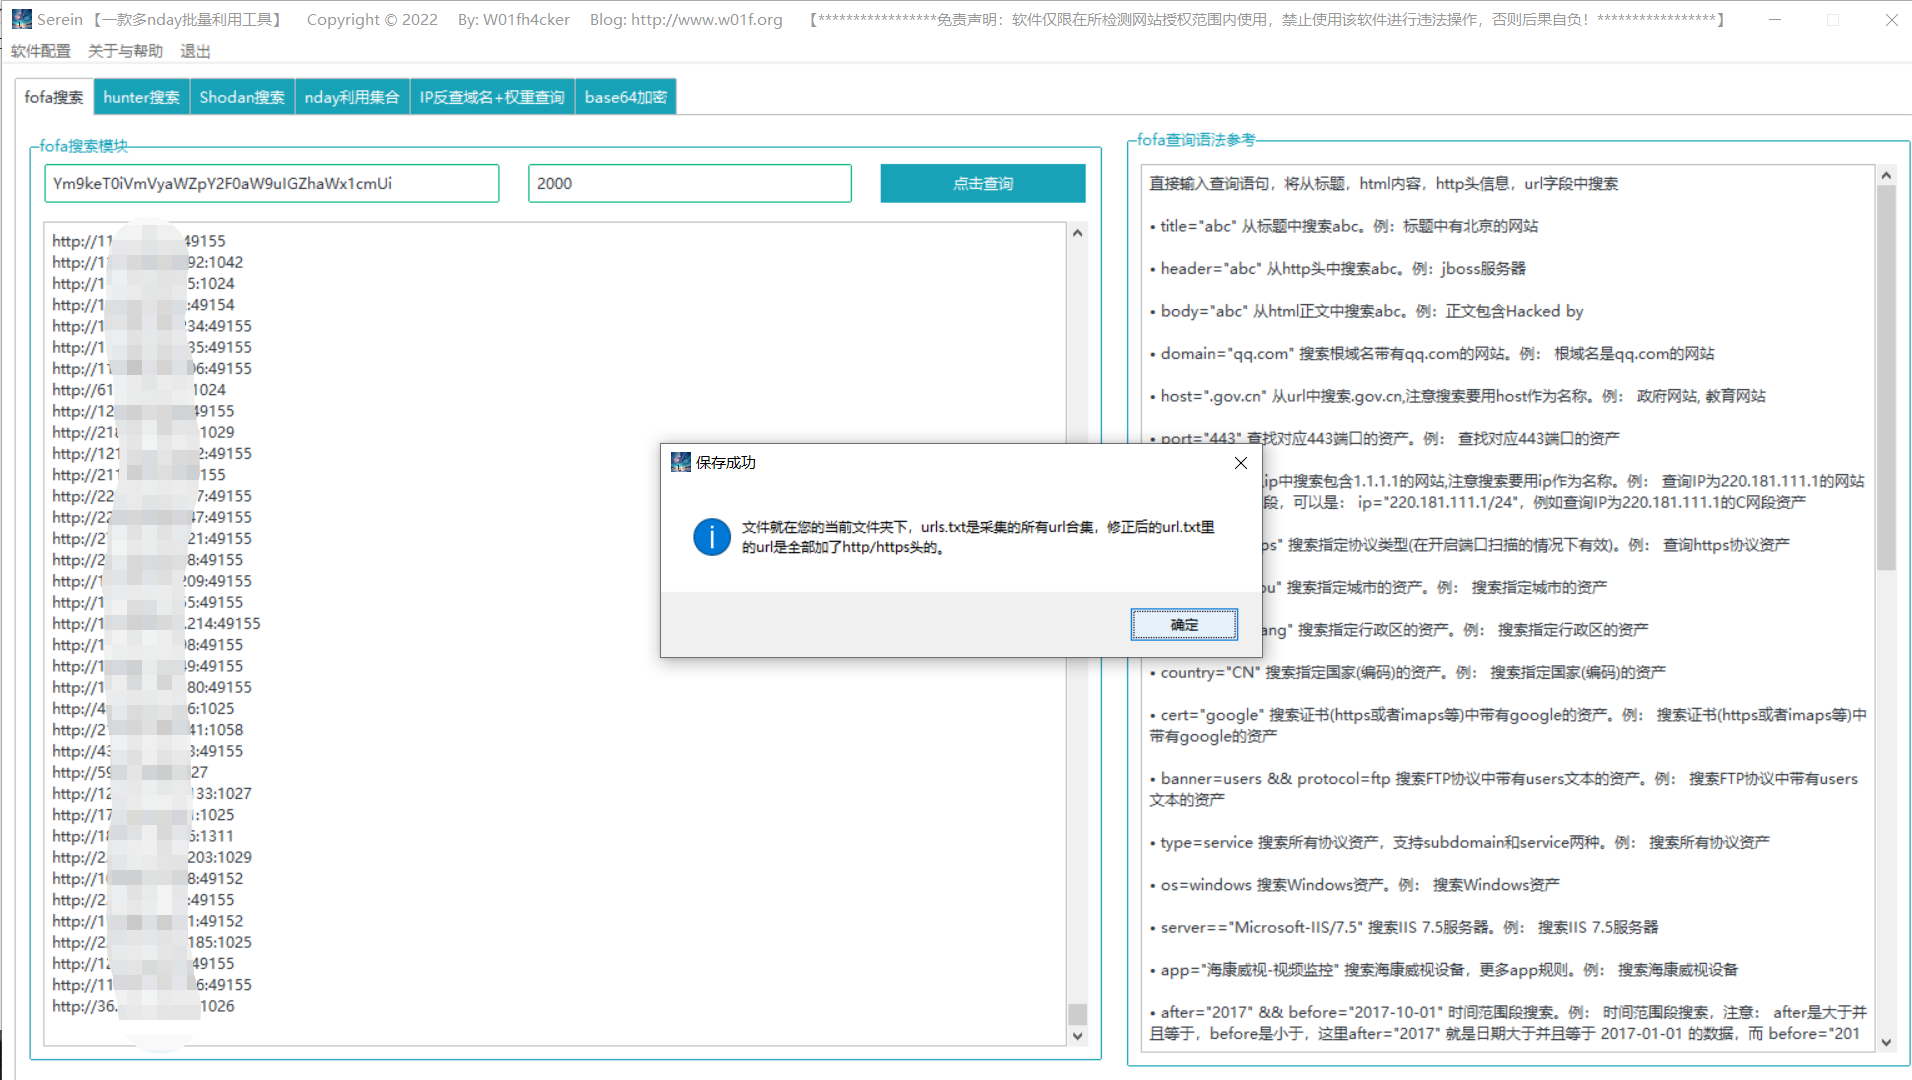 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives