

CrossC2
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
penetration-testing-frameworksexploit-frameworkspayload-generation+4
gloxec/crossc2Générer le payload multiplateforme de CobaltStrike
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares
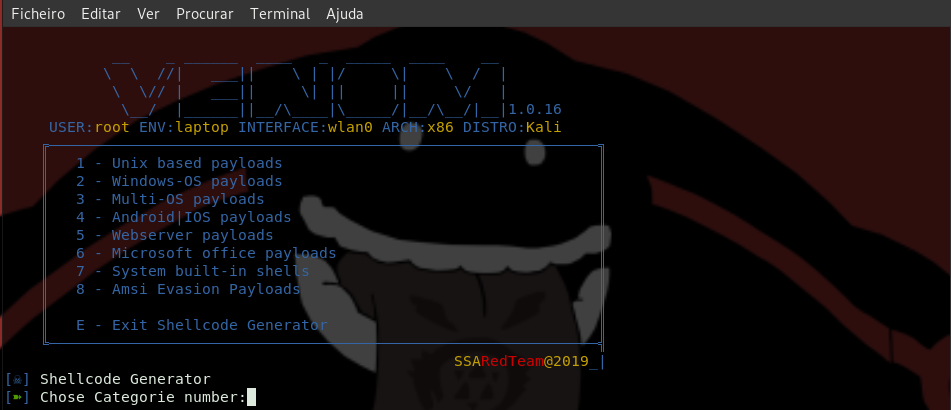 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
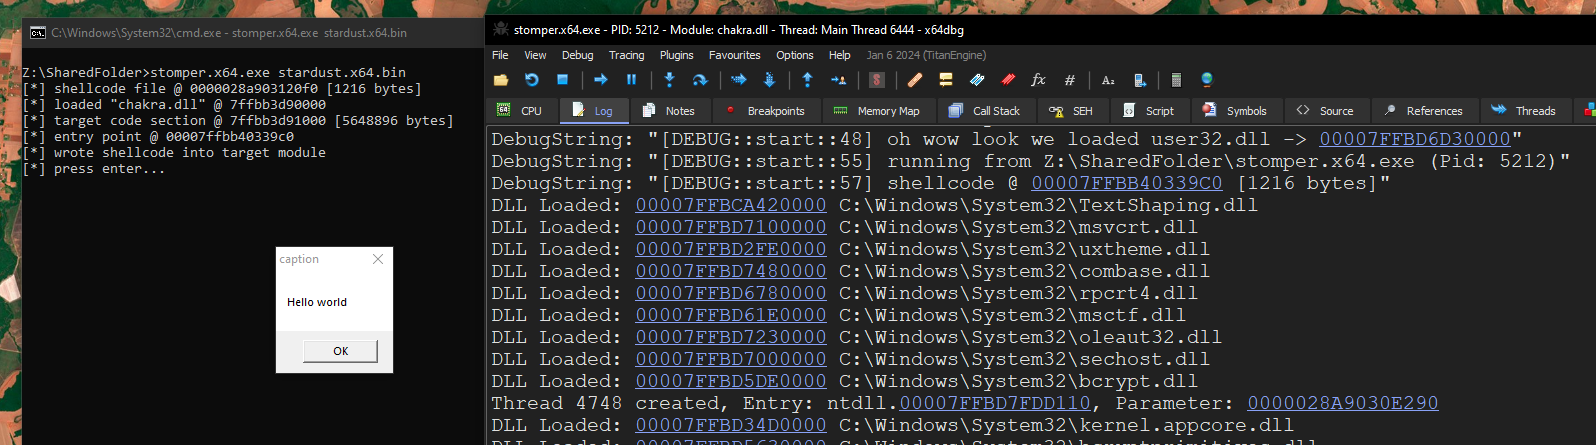 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 matterpreter/offensivecsharp
Collection d'outils offensifs en C#
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 outflanknl/evilclippy
Un assistant multiplateforme pour créer des documents MS Office malveillants. Peut cacher les macros VBA, écraser le code VBA (via P-Code) et…
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
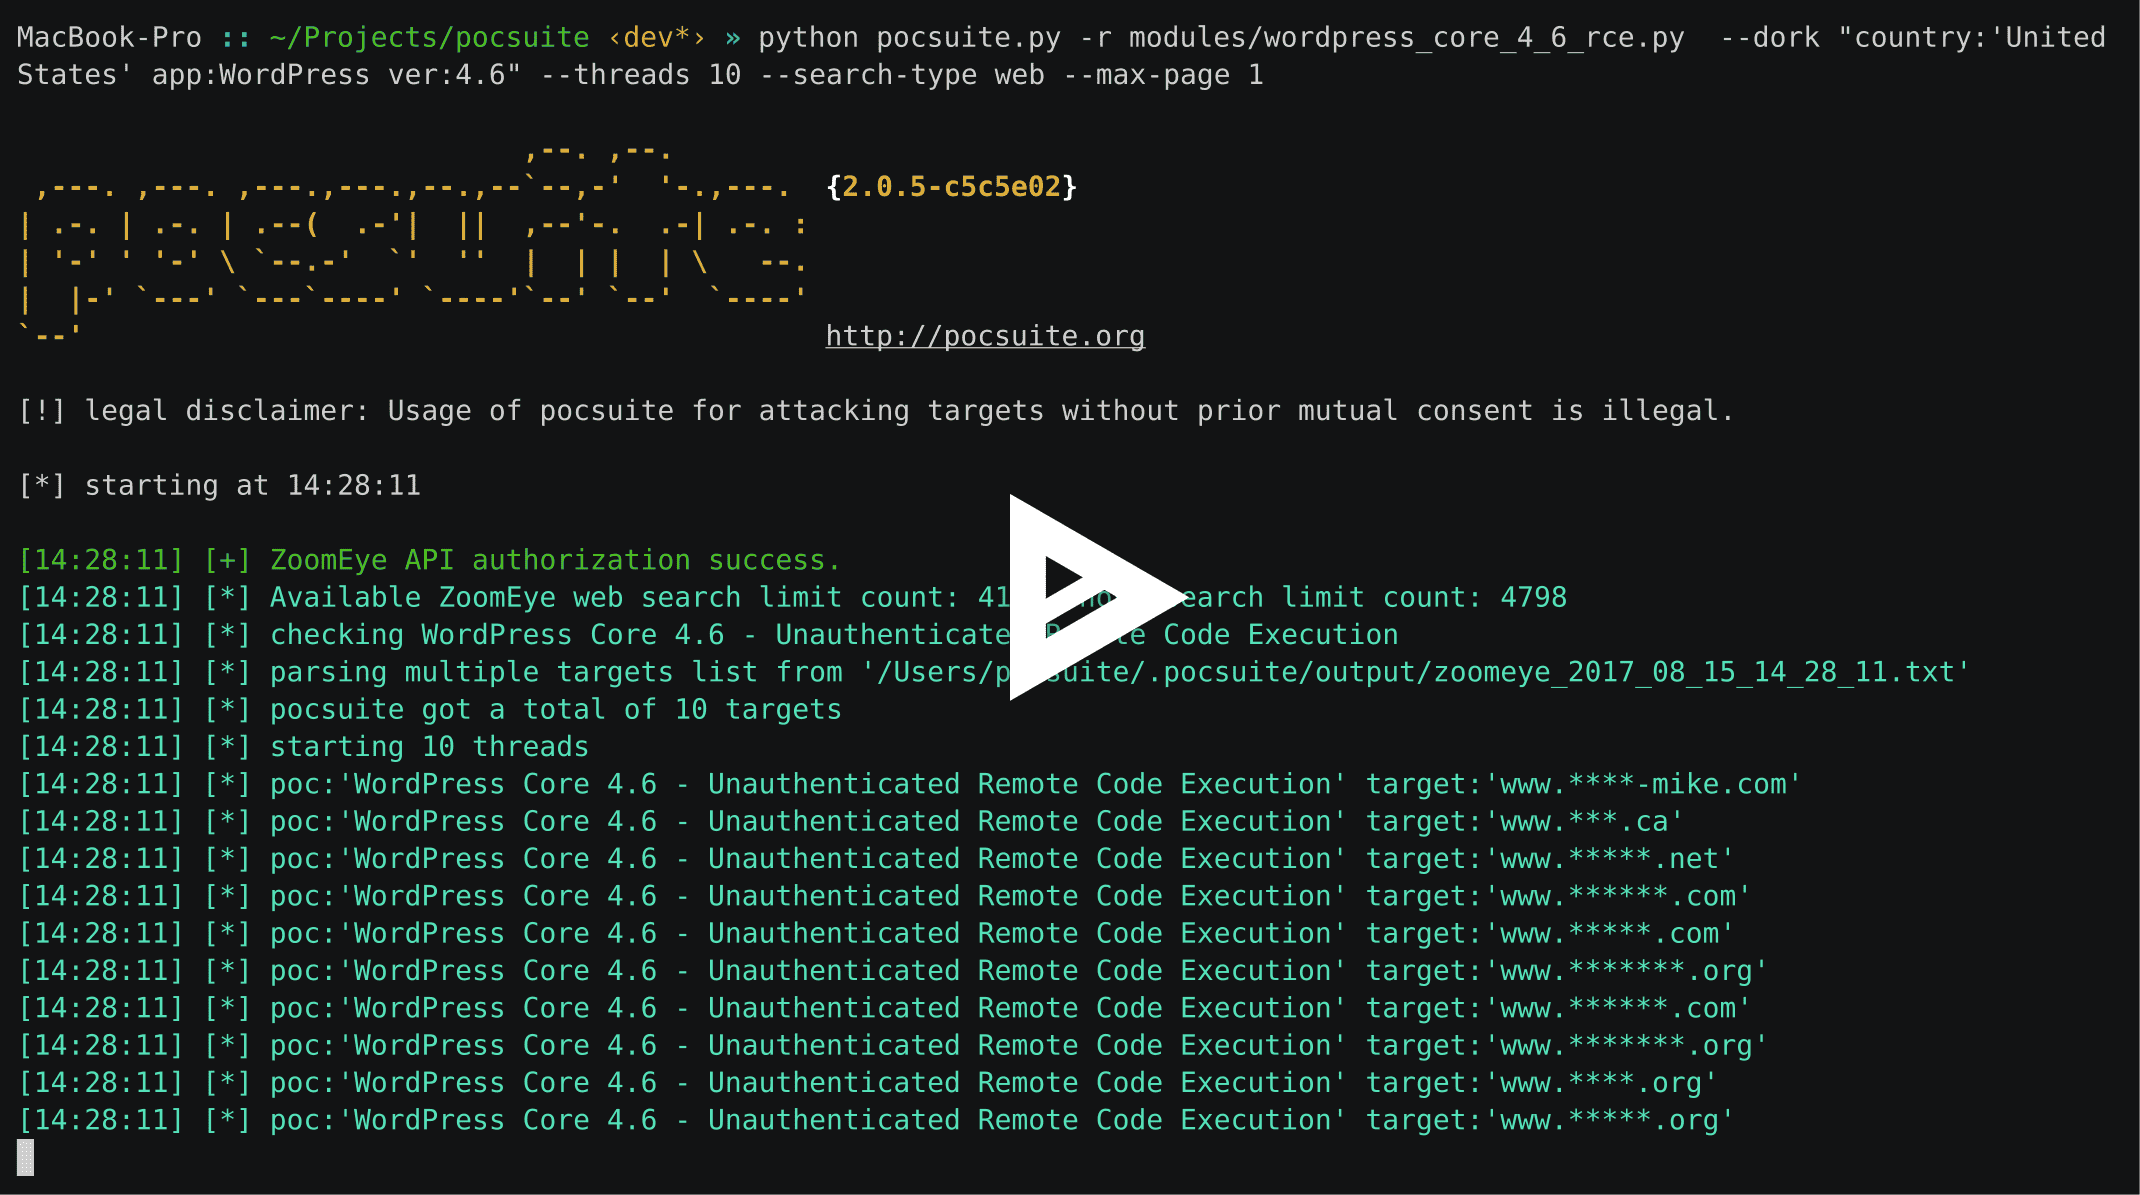 knownsec/pocsuite
Ce projet a cessé sa maintenance, veuillez vous référer au projet https://github.com/knownsec/pocsuite3.
 tkmru/awesome-edr-bypass
Collection organisée de ressources de contournement d'EDR comprenant des PoCs, outils, ateliers, présentations et blogs pour le hacking éthique et…
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…