

zoshrinkC2
 demon-i386/zoshrinkc2
Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
payload-generationids-ips-evasioncryptography+3
97
demon-i386/zoshrinkc2Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
 xpn/blockchainc2
Un serveur C2 POC et un agent pour explorer si/comment la blockchain Ethereum peut être utilisée pour du C2.
 intelbroker/endurance-wiper
un petit wiper malveillant programmé en C#
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 0xroam/loadreload
Chargeur de shellcode pour mémoire de master
 icyguider/nimcrypt
Crypter PE écrit en Nim
 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
 knight0x07/bumblecrypt
Un crypter inspiré de Bumblebee
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
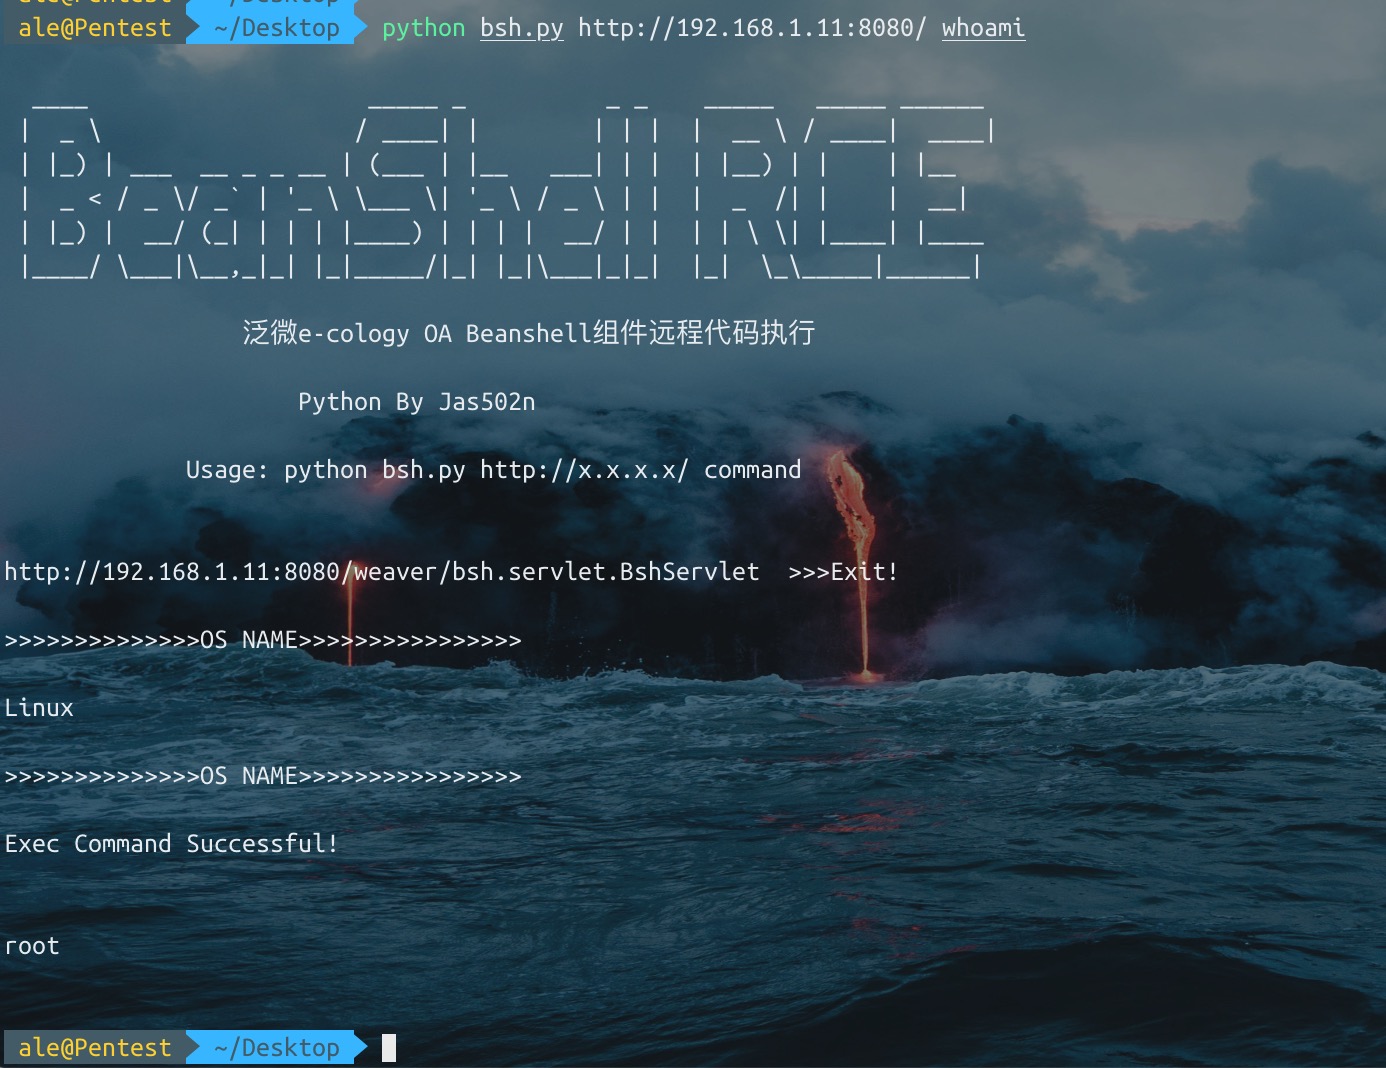 jas502n/e-cology
e-cology OA_Beanshell_RCE
 unkl4b/gitbackdorizer
GitBackdorizer (mauvais nom, je sais !) Est une preuve de concept issue de la conférence d'Ulisses Castro - 50 ton of backdoors…
 nbaertsch/nimvoke
Syscalls indirects + DInvoke simplifiés.
 ritiek/rat-via-telegram
Supprimé conformément à la réglementation.
 cobalt-strike/unhook-bof
Supprimer les hooks API d'un processus Beacon.