
wnfexec
 ustayready/wnfexec
Bibliothèque d'exécution de code WNF utilisant C#
privilege-escalationexploitationshellcode+4
ustayready/wnfexecBibliothèque d'exécution de code WNF utilisant C#
 bc-security/ironsharppack
IronSharpPack est un dépôt de projets C# populaires qui ont été intégrés dans des scripts IronPython qui exécutent un contournement AMSI puis…
 rvrsh3ll/azure-app-tools
Collection d'outils à utiliser avec les applications Azure
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 zcutlip/exploit-poc
Preuve de concept de code pour les exploits
 malwaretech/uacelevator
Élévation passive de l'UAC par infection de DLL
 ghostwolflab/apt-individual-combat-guide
Guide pédagogique et dépôt de code pour comprendre les techniques d'attaques APT, couvrant la reconnaissance, l'exploitation web et de services, les…
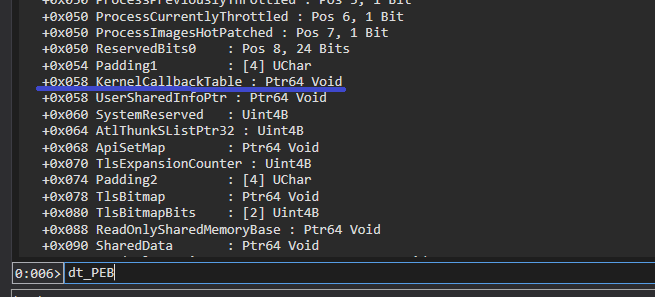 n0qword/win32k-callback-detouring
Abuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 codextf2/customc2channeltemplate
modèle pour développer des canaux C2 personnalisés pour Cobalt Strike à l'aide de hooks IAT appliqués par un chargeur réflectif.
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
 brmkit/toastnotify-bof
Exploiter les notifications Toast de Windows pour le plaisir et la manipulation d'utilisateurs
 choisg/onedriveupdatersideloading
Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 cobalt-strike/eden
Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
 lazorfuzz/python-hacklib
hacklib - tests d'intrusion, scan de ports et connexion n'importe où avec Python