

OffensiveCpp
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
exploitationids-ips-evasionshellcode+6
768
lsecqt/offensivecppCe dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
 etahen/etahen
Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
 redcode-labs/coldfire
Bibliothèque de développement de malwares en Golang
 lesnuages/hershell
Générateur de reverse shell multiplateforme
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
 mythicagents/medusa
Agent C2 multiplateforme pour Mythic avec chargement dynamique de fonctions, proxy SOCKS5, opérations sur fichiers, injection de shellcode et modules…
 frkngksl/huan
Générateur de chargeur PE chiffré
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 maldev-academy/hellhall
Exécution de syscalls propres indirects
 praetorian-inc/chromealone
Un outil pour transformer les navigateurs Chromium en un implant C2.
 mwsrc/plasmarat
Cheval de Troie d'accès à distance (RAT), Mineur, DDoS
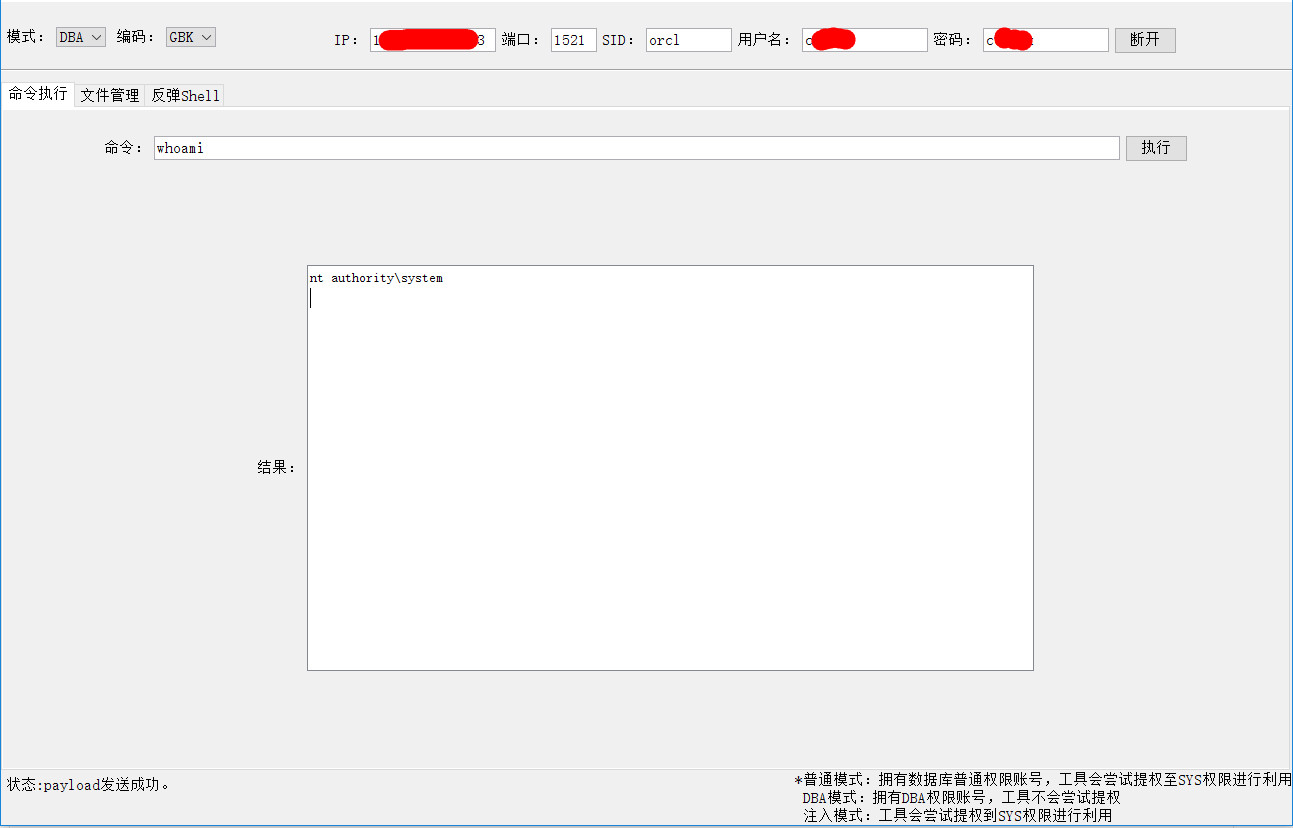 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…