
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
singularity preview

singularity

GitHubnccgroup/singularity

Un framework d'attaque par rebinding DNS.
iot-securityport-scanningexploitation+6
1.3kil y a 2 mois
voron-crypto preview

voron-crypto

GitHubsoftdeadlock/voron-crypto

Bibliothèque crypto/protocole de messagerie Voron (X3DH-lite + Double Ratchet, group sender-keys, transport onion) — revue externe demandée
encryption-decryption-toolscryptographyprivacy+3
1il y a 2 mois
fawkes preview

fawkes

GitHubgaloryber/fawkes

Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.

defensive-toolspenetration-testing-frameworksprivilege-escalation+7
35il y a 2 mois
Lucky-Spark preview

Lucky-Spark

GitHubschich/lucky-spark

Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
exploitationshellcodepost-exploitation+6
58il y a 2 mois
macos_app_structure preview

macos_app_structure

GitHubyo-yo-yo-jbo/macos_app_structure

Plongée pédagogique en profondeur dans les bundles d'applications macOS, les fichiers plist et le comportement des processus launchd, avec des notes…
persistence-mechanismsids-ips-evasioneducation+2
47il y a 2 mois
BadUSB-Files-For-FlipperZero preview

BadUSB-Files-For-FlipperZero

GitHubbeigeworm/badusb-files-for-flipperzero

Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
exploitationdata-exfiltrationpost-exploitation+5
1.2kil y a 2 mois
team-teso preview

team-teso

GitHubhackerschoice/team-teso

Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
exploitationpenetration-testingcommand-and-control+4
66il y a 2 mois
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)

exploitationshellcodered-teaming+2
158il y a 2 mois
RustyWater-ShellCode-Dropper preview

RustyWater-ShellCode-Dropper

GitHubs3n4t0r-0x0/rustywater-shellcode-dropper

RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
privilege-escalationpersistence-mechanismsexploitation+9
104il y a 2 mois
nimcrypt preview

nimcrypt

GitHubchaelsoo/nimcrypt

Outil de chiffrement basé sur Nim pour obscurcir du shellcode et des payloads afin d'éviter Windows Defender.
encryption-decryption-toolsexploitationids-ips-evasion+6
21il y a 2 mois
CaddySmith preview

CaddySmith

GitHubicecubesandwich/caddysmith

Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
penetration-testing-frameworksweb-proxies-interceptionids-ips-evasion+3
23il y a 2 mois
toastnotify-bof preview

toastnotify-bof

GitHubbrmkit/toastnotify-bof

Exploiter les notifications Toast de Windows pour le plaisir et la manipulation d'utilisateurs
information-gatheringpost-exploitationphishing+3
106il y a 2 mois
JS-Tap preview

JS-Tap

GitHubhoodoer/js-tap

Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
phishing-toolsreconnaissancepersistence-mechanisms+8
474il y a 2 mois
Advanced-Loader-Reverse-Engineering preview

Advanced-Loader-Reverse-Engineering

GitHubkaandemir993/advanced-loader-reverse-engineering

Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…
privilege-escalationmemory-forensicspersistence-mechanisms+8
12il y a 2 mois
p3-loader preview

p3-loader

GitHuborange-cyberdefense/p3-loader

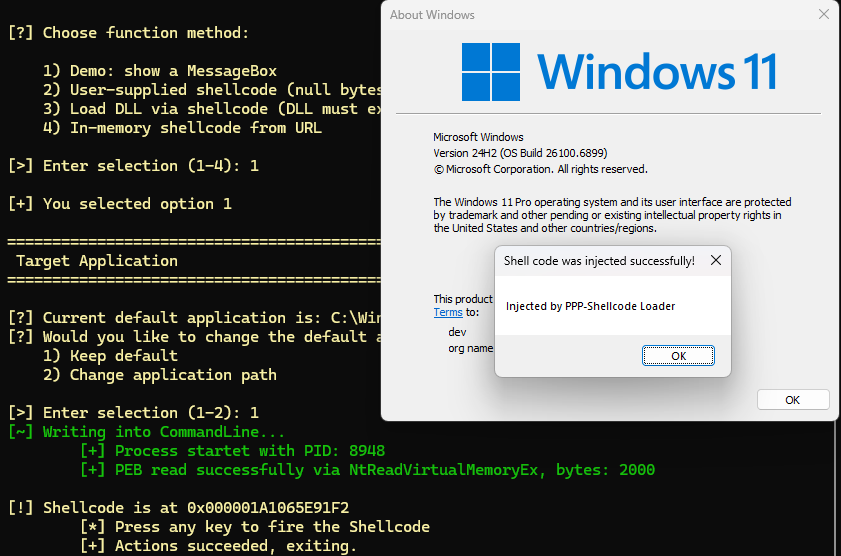
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
defensive-toolsprivilege-escalationexploitation+8
204il y a 2 mois
sickle-pdk preview

sickle-pdk

GitHubwetw0rk/sickle-pdk

Sickle - Kit de développement de payloads
exploit-frameworkspayload-generationexploitation+3
872il y a 3 mois
LoadReload preview

LoadReload

GitHub0xroam/loadreload

Chargeur de shellcode pour mémoire de master

exploitationshellcodemalware-analysis+5
71il y a 3 mois
MalvexC2 preview

MalvexC2

GitHuberarnitox/malvexc2

Un simple C2 Framework écrit en C++ moderne

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+6
32il y a 3 mois
Précédent1…789…53Suivant