

dyen
 cenobyte-vincit/dyen
Chargeur de dylib Mach-O en mémoire pour Python macOS standard ; déchiffre, mappe et exécute des payloads sans dlopen ni écriture sur disque, avec…
payload-generationids-ips-evasionpost-exploitation+4
cenobyte-vincit/dyenChargeur de dylib Mach-O en mémoire pour Python macOS standard ; déchiffre, mappe et exécute des payloads sans dlopen ni écriture sur disque, avec…
 portswigger/css-the-bomb-inside-your-inbox
Tous les supports de la conférence Black Hat de Gareth Heyes : CSS : la bombe dans votre boîte de réception.
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
 1xpwn/cve-2025-32463
This CVE addresses a vulnerability in sudo versions 1.9.14 to 1.9.17, enabling unauthorized local privilege escalation to root access.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…
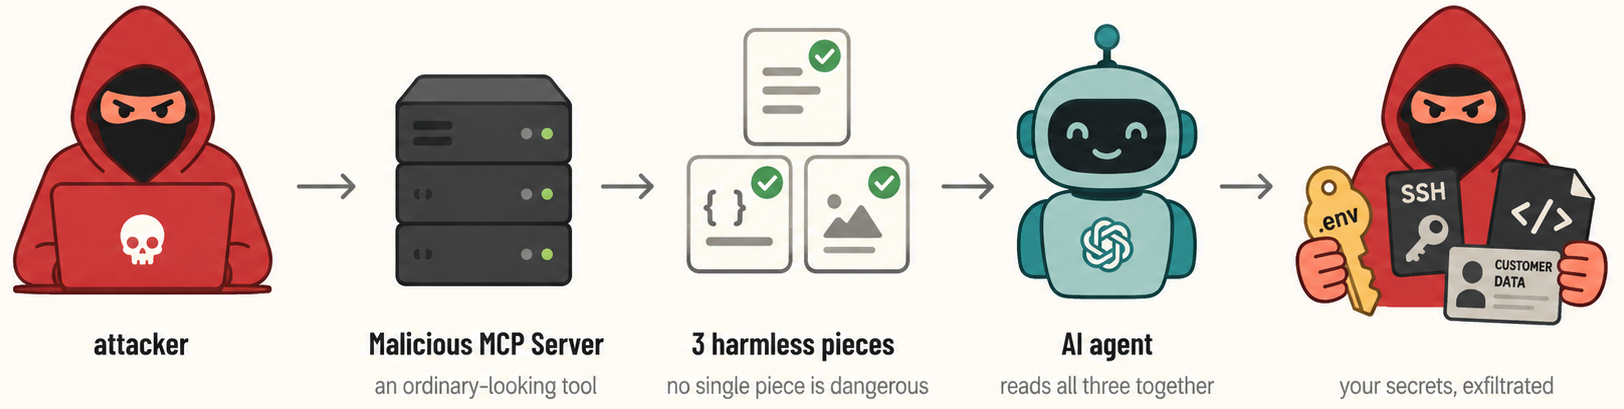 asset-group/ghostsplice
Dépôt Ghostsplice : Preuve de concept pour l'attaque de fragmentation de confiance inter-canaux
 wxxsfxyzm/ghostlock-galaxy
Rootez votre Galaxy en exploitant CVE-2026-43499
 ivan-sincek/powershell-reverse-tcp
Scripts PowerShell pour communiquer avec un hôte distant.
 hazcod/ransomwhere
Un échantillon de ransomware PoC pour tester votre stratégie de réponse aux ransomwares.
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
 jvbotelho/skewrun
Protocoles de découverte temporelle Active Directory pour les red teams. Extraction furtive via Kerberos, SMB, NTLM et CLDAP.
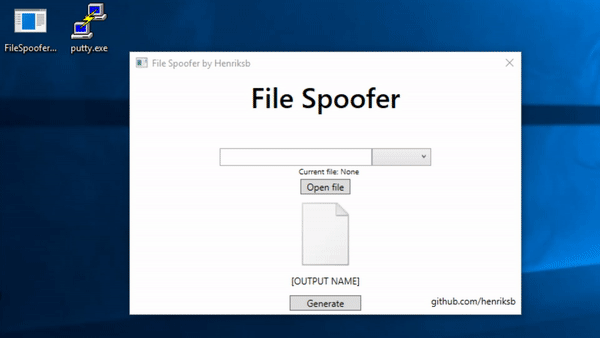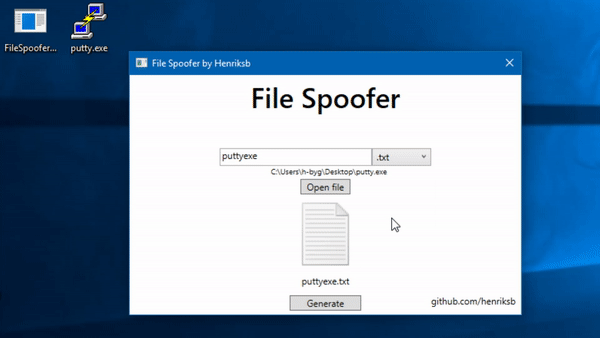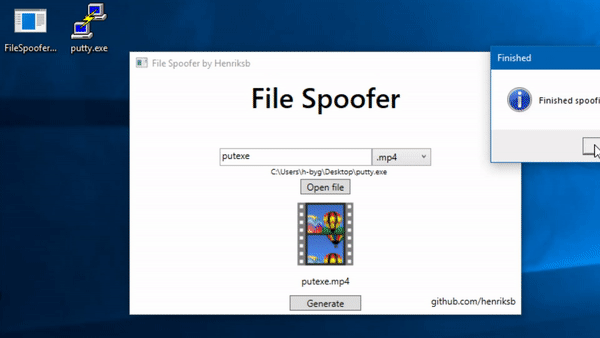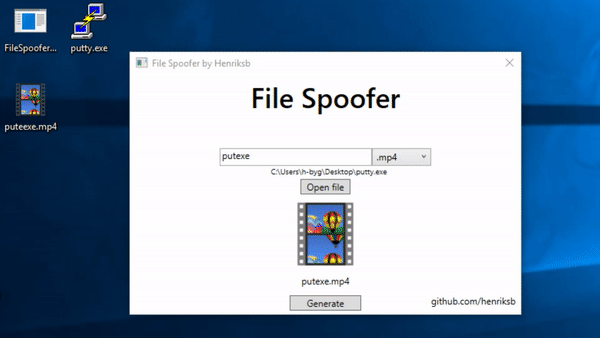 henriksb/extensionspoofer
Spoof file icons and extensions in Windows
 genericcoding/pois0nsword
Une démonstration de lecture/écriture utilisant cve-2025-43529 et le contournement de PAC en espace utilisateur sur iOS 26.1
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
 kpcyrd/sh4d0wup
Cadre d'exploitation des abus de clés de signature et des mises à jour
 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
 dinosn/mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…