libenom
Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

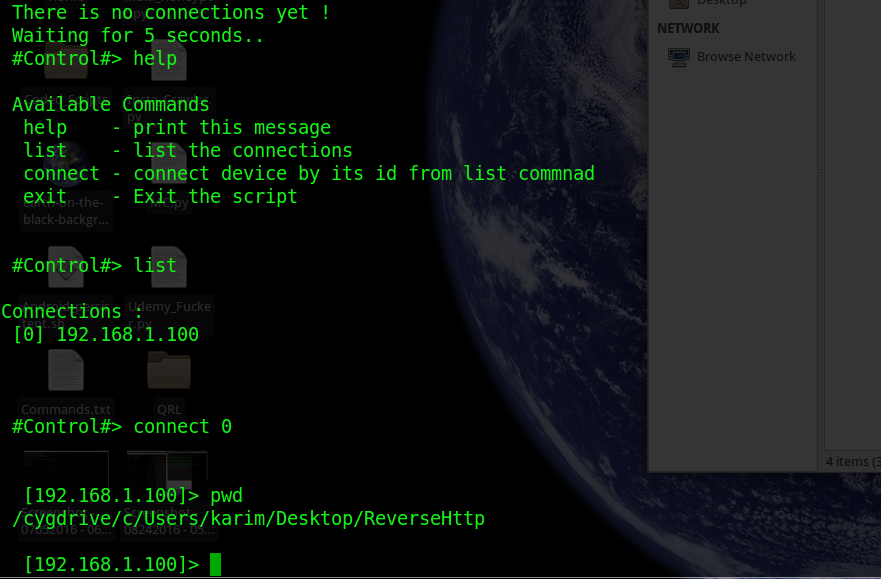
Backdoor Python qui utilise des requêtes http post/get pour communiquer

Logiciel d'assistance à distance pour PC, développé en s'inspirant du code source de Gh0st, offrant des fonctions telles que shell distant, gestion…

Virus Python qui paralysera votre PC une fois ouvert :D

Collection de scripts pour faciliter la livraison de payloads via les macros Office. La plupart sont en python. Voir http://khr0x40sh.wordpress.com…

Une nouvelle génération de ransomware. Entièrement écrit en utilisant un .Net Framework + C&C System

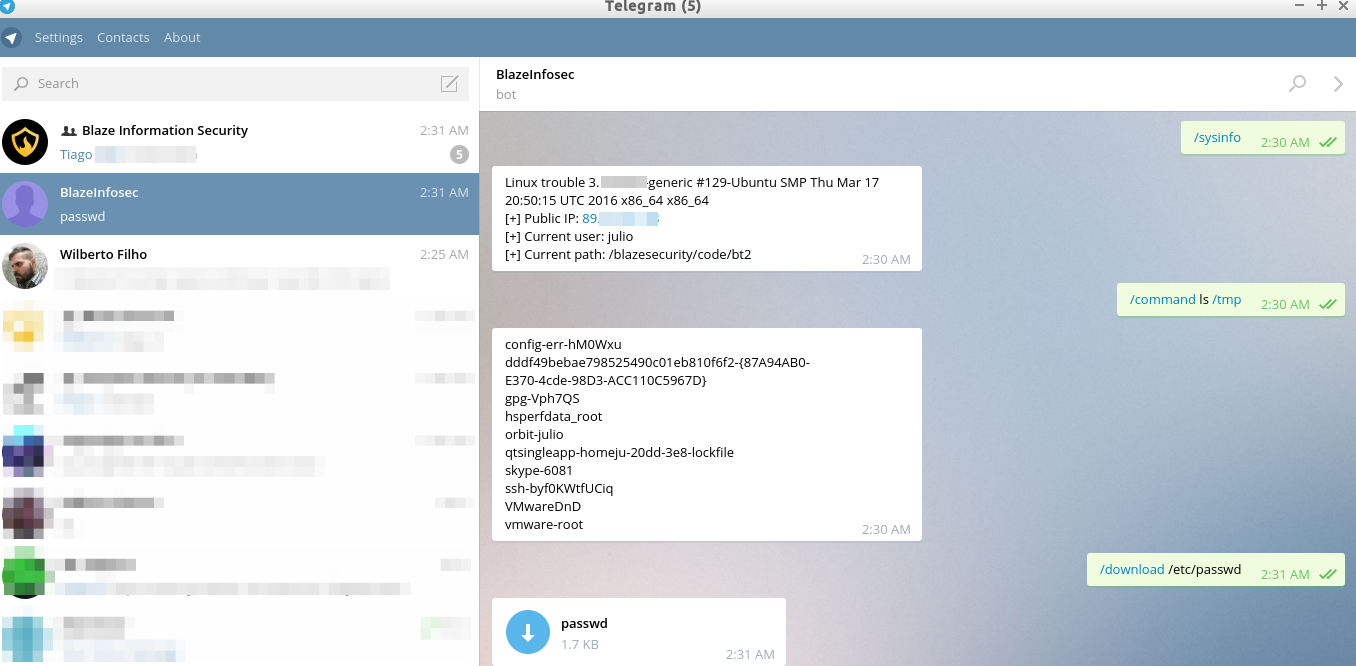
Blaze Telegram Backdoor Toolkit est un outil de post-exploitation qui tire parti de l'infrastructure de Telegram comme C&C.

Preuve de concept de code pour les exploits

Simple exploit pour la vérification de CVE-2015-6606

Trojan Mac OS (RAT) fait avec amour <3

Automatisation de scripts bash Linux pour metasploit

Un cheval de Troie d'accès à distance HTTPS basé sur Python pour les tests de pénétration.


Vieilles choses après simplification

Un cheval de Troie d'accès à distance sur DNS

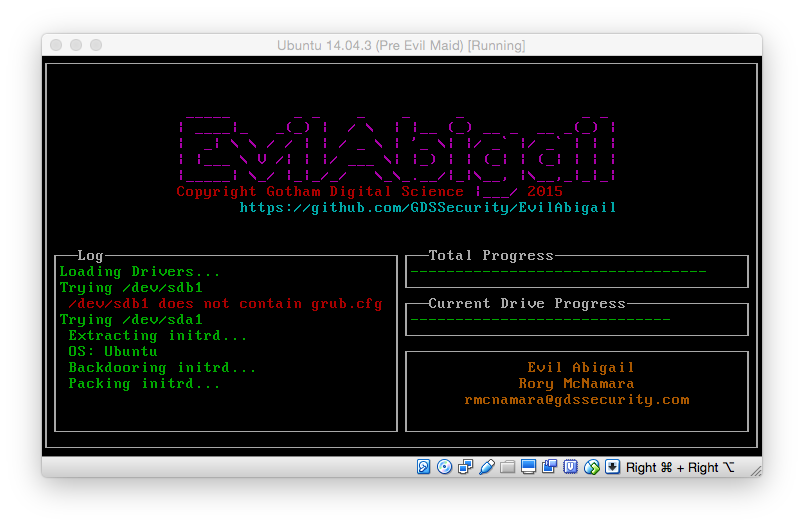
Attaque automatisée de l'evil maid sous Linux

PoC RAT utilisant la bibliothèque d'exfiltration de données sneaky-creeper

Cheval de Troie d'accès à distance (RAT) pour Windows