

meterssh
 trustedsec/meterssh
MeterSSH est un moyen de prendre du shellcode, de l'injecter en mémoire puis de tunnéliser le port de votre choix via SSH pour masquer tout type de…
payload-generationexploitationshellcode+4
528
trustedsec/metersshMeterSSH est un moyen de prendre du shellcode, de l'injecter en mémoire puis de tunnéliser le port de votre choix via SSH pour masquer tout type de…
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.

 killswitch-gui/flask_pythonanywhere_redirector
Modèle de redirecteur C2 Flask et PythonAnywhere
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 xdrr/webapp-exploits
Application Web Exploit Development
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverse alphanumérique par étapes pour Linux x86 qui crée une connexion socket vers un listener et exécute /bin/bash via execve, conçu…
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 bluscreenofjeff/malleablec2profiles
Profils C2 malléables pour Cobalt Strike
 malwares/remote-access-trojan
Windows Remote-Access-Trojan
 mwsrc/plasmarat
Cheval de Troie d'accès à distance (RAT), Mineur, DDoS
 mwsrc/njrat
Extraction du code source de njRAT
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
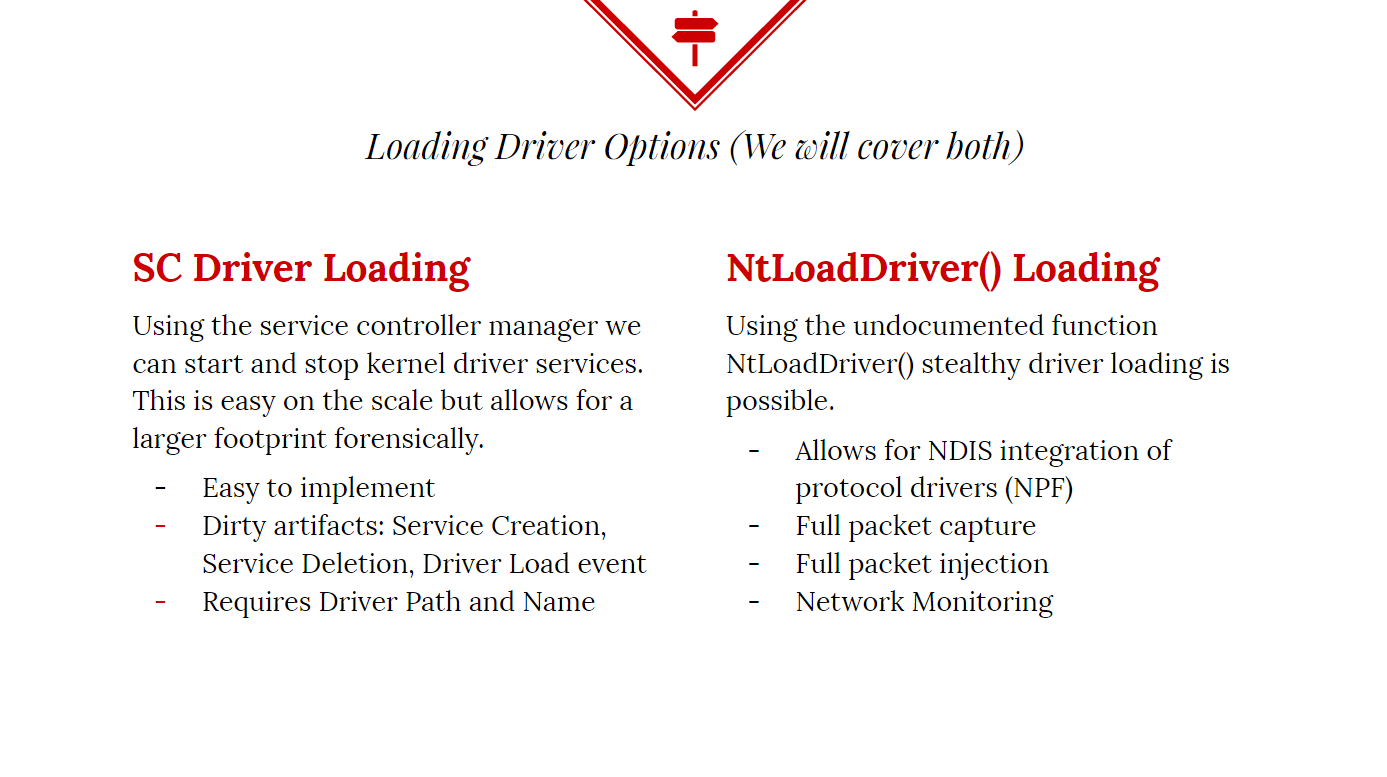 killswitch-gui/hotload-driver
C++
 dirtyfilthy/gxv3175-remote-code-exec
Exécution de code à distance pour le téléphone VoIP Grandstream GXV3175.