
BlockchainC2
 xpn/blockchainc2
Un serveur C2 POC et un agent pour explorer si/comment la blockchain Ethereum peut être utilisée pour du C2.
exploitationpenetration-testingcommand-and-control+2
79
xpn/blockchainc2Un serveur C2 POC et un agent pour explorer si/comment la blockchain Ethereum peut être utilisée pour du C2.
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 tokyoneon/armor
Armor est un script Bash simple conçu pour créer des charges utiles macOS chiffrées capables d'éviter les scanners antivirus.
 saelo/pwn2own2018
Un exploit chain Pwn2Own
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
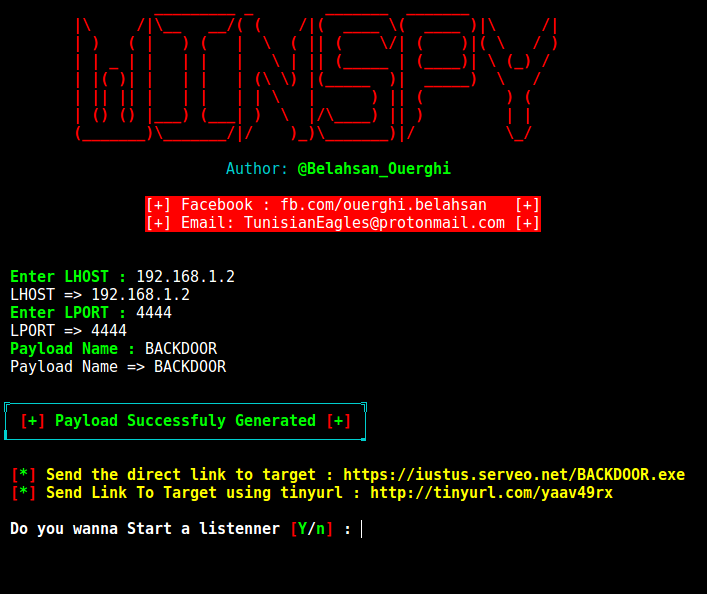 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 pimps/ysoserial-modified
Ce dépôt contient mes mises à jour du célèbre outil d'exploitation de désérialisation Java ysoserial.
 m4cs/digiduck-framework
Framework pour les cartes de développement Digiduck fonctionnant avec des processeurs ATTiny85 et le bootloader micronucleus !
 qubasa/msf-remote-console
Une msfconsole distante écrite en Python 2.7 pour se connecter au serveur msfrcpd de metasploit. Cet outil vous donne la capacité de charger des…
 cylancevulnresearch/reflectivedllrefresher
DLL réflective qui analyse la mémoire des processus et retire les hooks des bibliothèques chargées afin d'échapper aux logiciels de sécurité, avec…
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 arthastang/iot-implant-toolkit
Kit pour attaque par implant de dispositifs IoT
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
 jymcheong/injection
Méthodes d'injection de processus Windows