metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…

app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…

exe2powershell - exe2bat ressuscité pour Windows moderne

RemoteDLLInjector

Pratiquez la programmation Go et implémentez le Beacon de CobaltStrike en Go.

wp-file-manager RCE

Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…

Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.

Powershell-C2

** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…

Serveur C2 Apfell pour le payload d'extension Google Chrome.

Générateur de shell inversé encodé avec des techniques pour contourner les antivirus

Modules Perl/Python pour interfacer avec MSGRPC de Metasploit

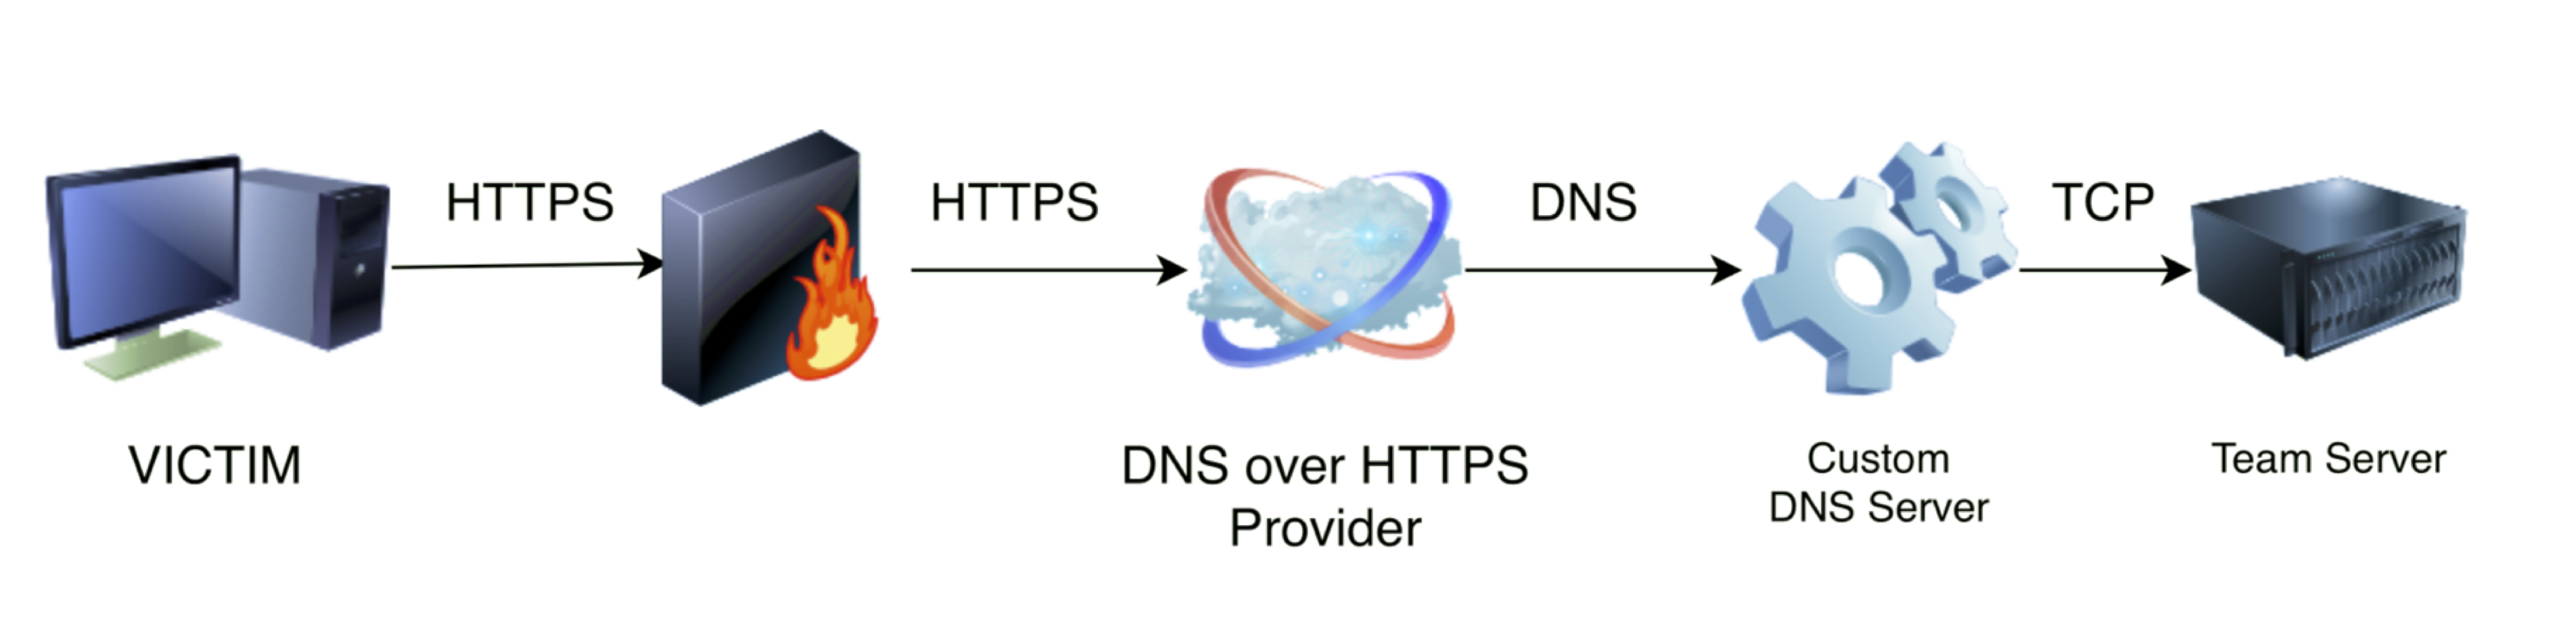
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…

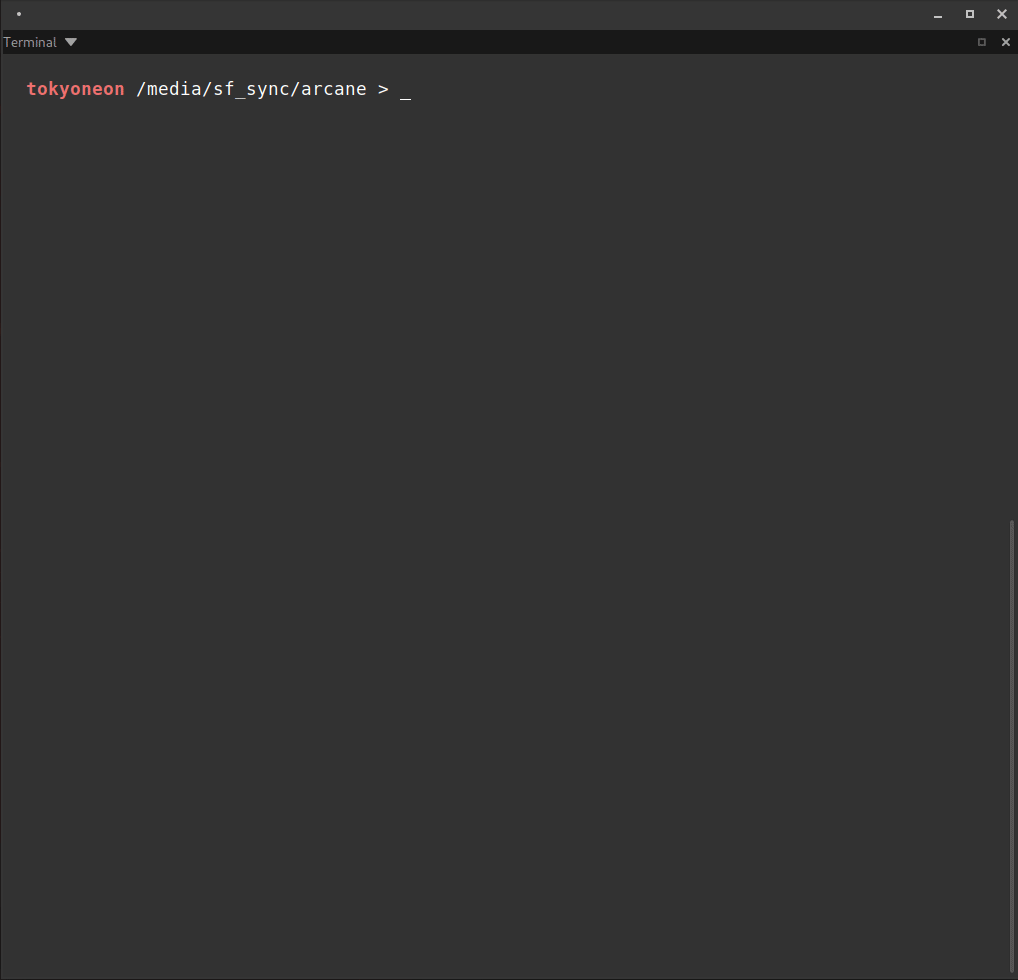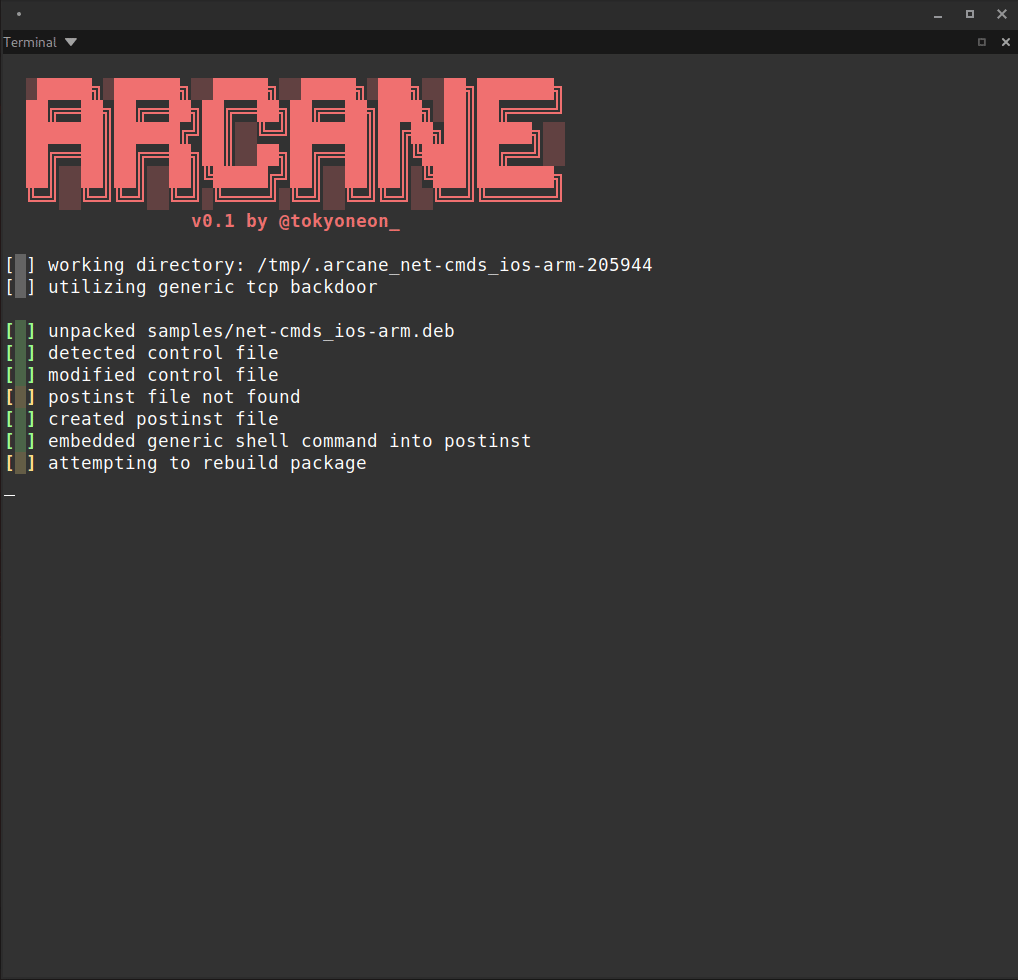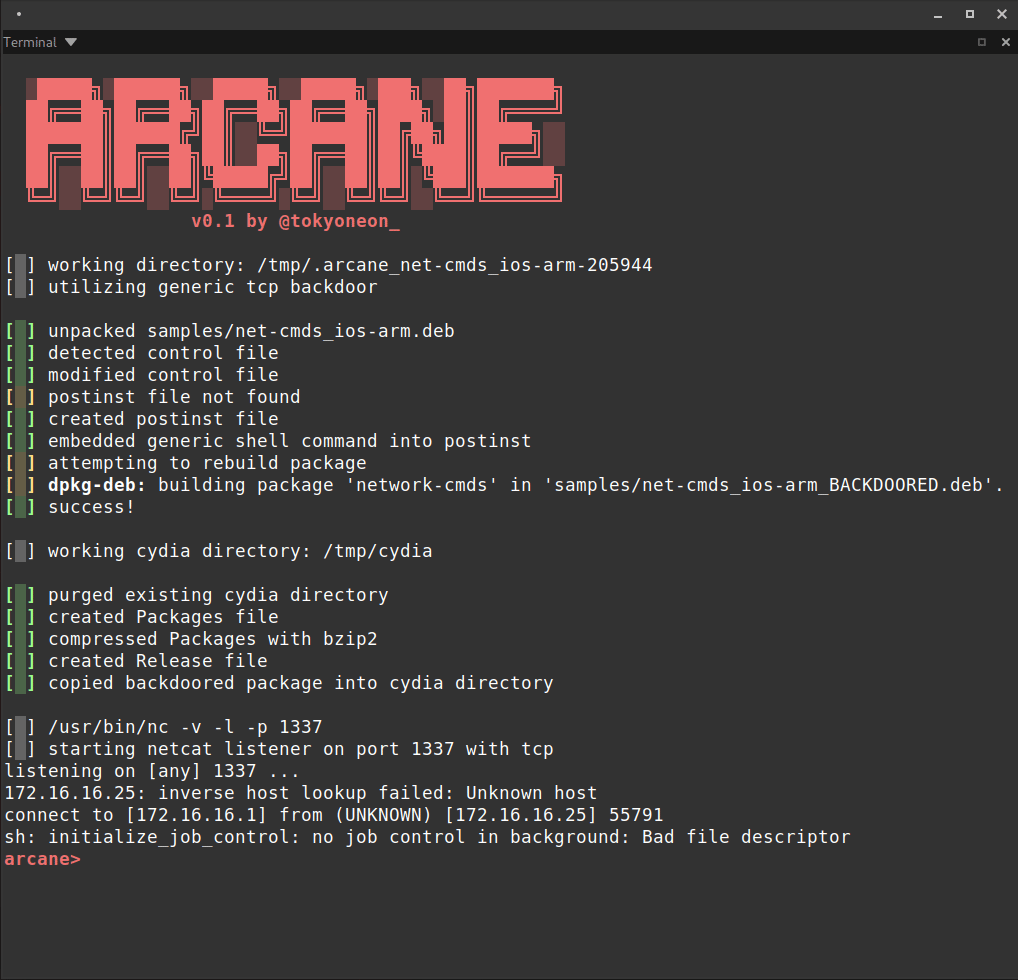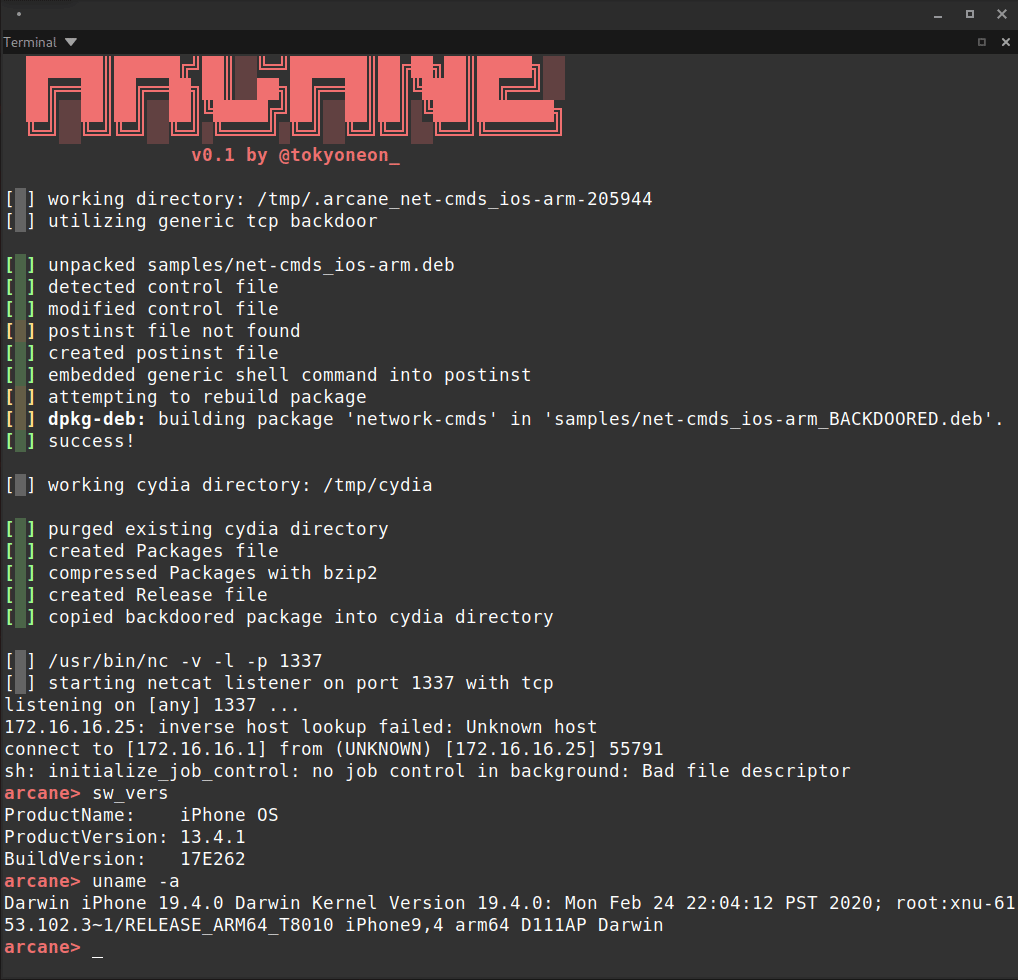
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.

Exploits pour certaines des vulnérabilités que j'ai découvertes

Chalumeau est un outil automatisé,extensible et personnalisable de récupération d'identifiants basé sur powershell et python.

Collection de gadgets de contournement pour étendre et envelopper les payloads ysoserial

Détournement de DLL adaptatif / redirection d'exportation dynamique