

h-encore
 theofficialflow/h-encore
Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
embedded-systems-securityprivilege-escalationexploitation+2
1.1k
theofficialflow/h-encoreExploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68
 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.

 outflanknl/evilclippy
Un assistant multiplateforme pour créer des documents MS Office malveillants. Peut cacher les macros VBA, écraser le code VBA (via P-Code) et…
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB

 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.
 r3nhat/grat2
Nous avons développé le projet GRAT2 de Commande et Contrôle (C2) à des fins d'apprentissage.
 androvirus/blacknet
Botnet Windows gratuit, avancé et moderne avec un panneau PHP élégant et sécurisé développé avec VB.NET.
 safebreach-labs/sireprat
Exécution de commandes à distance en tant que SYSTEM sur Windows IoT Core (versions disponibles pour Python2.7 et Python3)

 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 rsmudge/malleable-c2-profiles
Malleable C2 est un langage spécifique au domaine permettant de redéfinir les indicateurs dans la communication de Beacon. Ce dépôt est une…
 freakazoidile/exploit_dev
Exploits, Exploits, Exploits et encore plus d'Exploits !
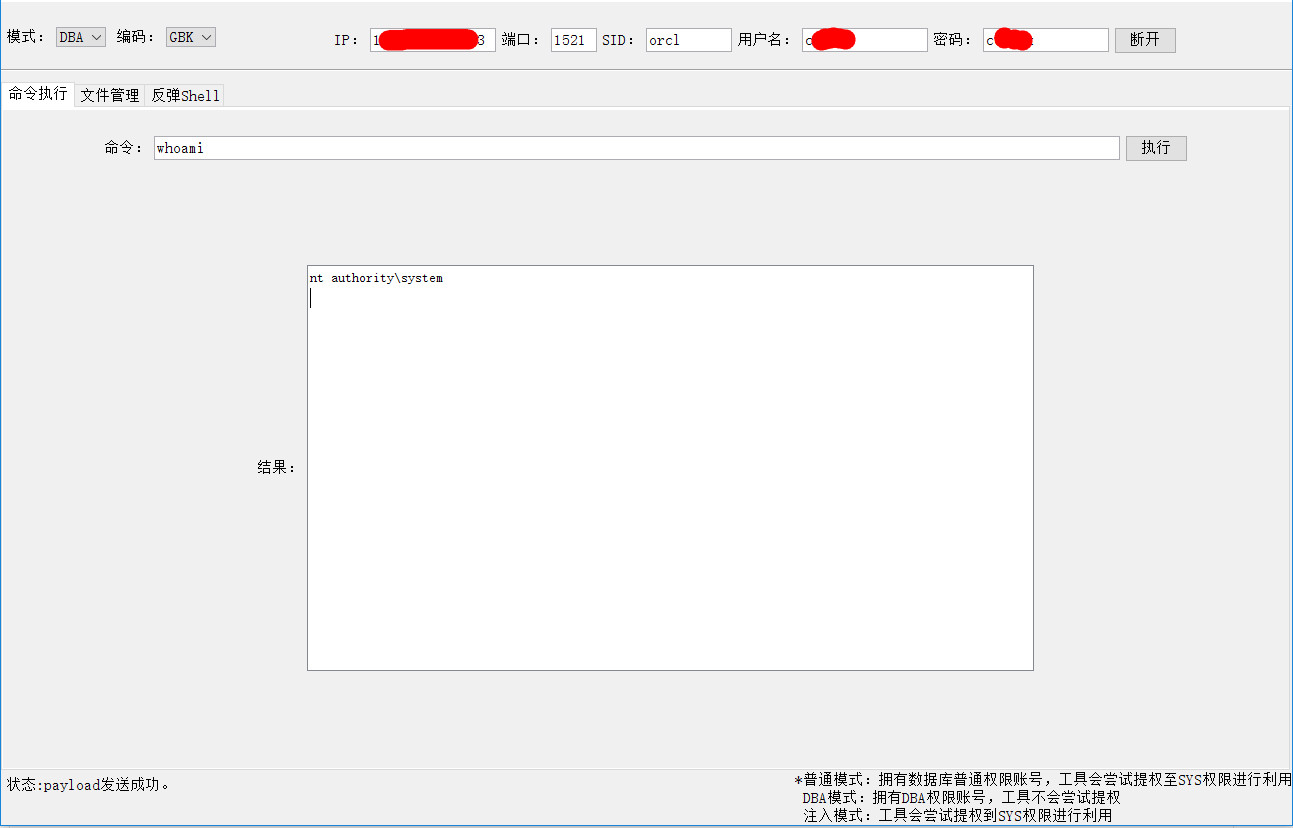 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…