Payload-Download-Cradles

Voici différents types de download cradles qui devraient servir d'inspiration pour jouer et créer de nouveaux download cradles afin de contourner les…

Voici différents types de download cradles qui devraient servir d'inspiration pour jouer et créer de nouveaux download cradles afin de contourner les…

Un framework C2 pour l'accès initial en Go

Résolveur et déhooker d'API Windows dynamique qui détecte et restaure les fonctions hookées (IAT, EAT, correctifs inline) afin d'invoquer des appels…

Une technique unique pour exécuter des binaires depuis un zip protégé par mot de passe

Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…

Cache les charges utiles réfléchissantes dans la mémoire GPU via les API CUDA, effaçant la mémoire hôte pendant le sommeil et utilisant un…

IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…

API Python pour utilisation avec la spécification External C2 de Cobalt Strike.

C&C Botnet écrit en Python avec fabric

Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…

Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…

Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…

Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…

Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…

Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.

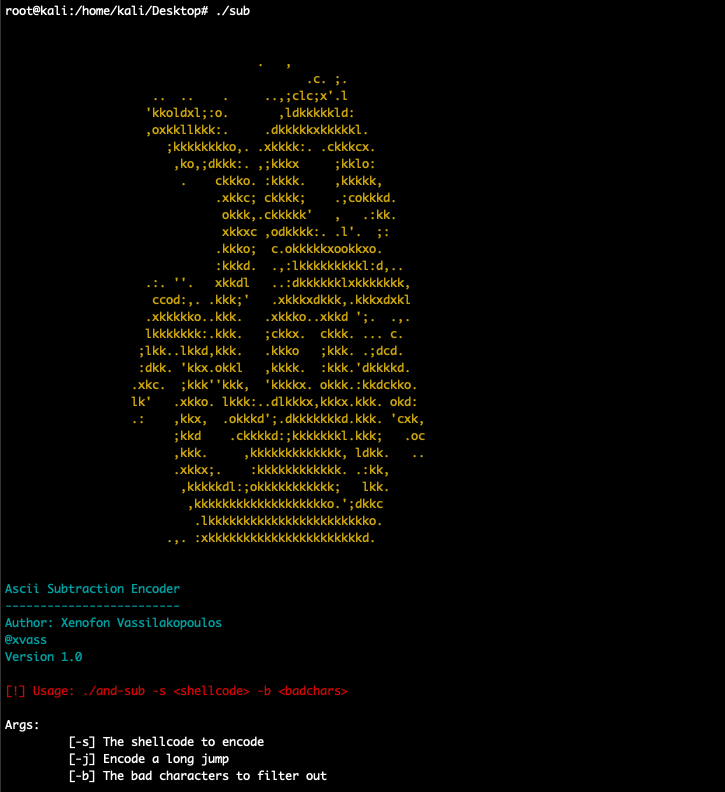
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.

POC pour frustrer/déjouer les Analystes de Malwares

Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim