

Archived
OffensiveNotion
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
penetration-testing-frameworksprivilege-escalationreconnaissance+6
mttaggart/offensivenotionNotion comme plateforme pour les opérations offensives
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Contrôler à distance un périphérique Windows compromis depuis votre boîte aux lettres Outlook. Outil…
 0xb11a1/yetanotherobfuscator
Obfuscateur C# qui contourne Windows Defender
 susmdt/effective-waffle
encore un truc de chiffrement sleep. a aussi utilisé le nom de dépôt GitHub par défaut pour celui-ci.
 mythicagents/nimplant
Un implant multiplateforme écrit en Nim
 mhaskar/dnsstager
Cacher votre payload dans le DNS
 dump-guy/sc2pe
Application dotnet Native AOT simple qui utilise AsmResolver pour convertir du shellcode en PE
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.
 f1zm0/acheron
appels système indirects pour l'évasion AV/EDR en assembleur Go
 saadahla/pe-obfuscator
Obfuscateur PE conçu pour l'évasion
 hakluke/weaponised-xss-payloads
Payloads XSS conçus pour transformer alert(1) en P1
 voldesec/patchlessclrloader
Chargeur d'assembly .NET avec contournement AMSI et ETW sans patch
 secforce/sharpwhispers
Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
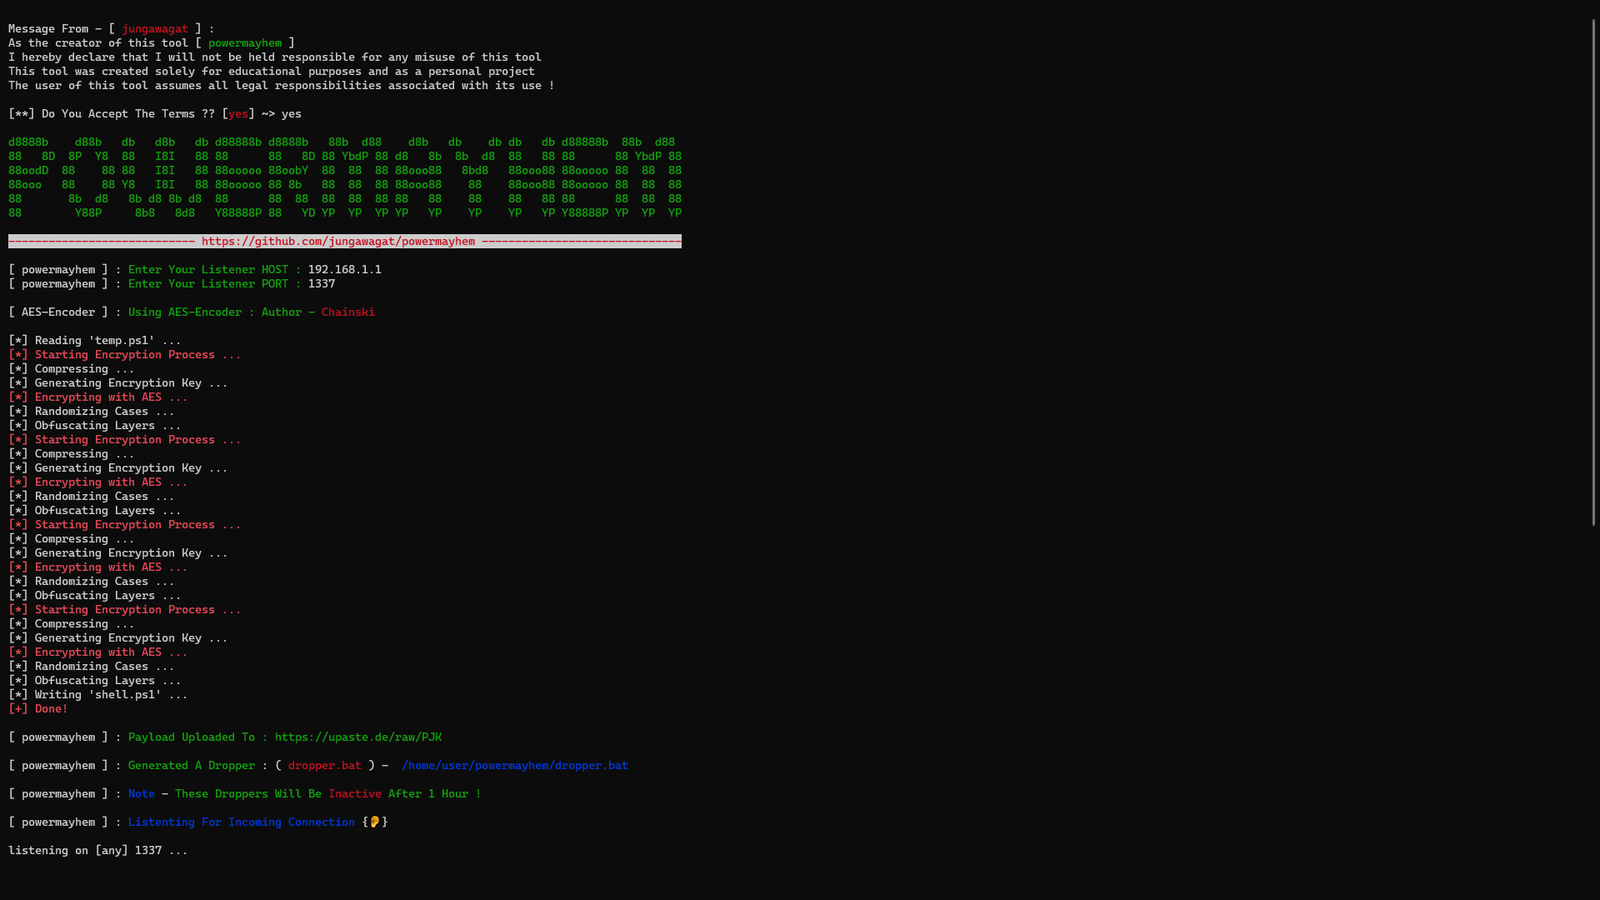 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.