metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

Cobalt Strike UDRL pour l'évasion des scanners mémoire.

Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes

Jormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.

Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.

PoC d'une technique d'obfuscation du sommeil exploitant les minuteries attendables pour échapper aux scanners de mémoire.

Prototype de pilote noyau Windows qui active/désactive la protection des processus, ajuste les privilèges des processus, applique des correctifs à la…

Liste de ressources Awesome CobaltStrike

Technique de chargement de PE en mémoire pour des attaques sans fichier, permettant l'exécution en mémoire d'EXEs sans en-têtes DOS/PE, prenant en…

Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…

WIP Cadre de post-exploitation adapté aux hyperviseurs.

Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.

🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.

Win32 et techniques d’abus du noyau pour pentesters

Charger un PE distant chiffré AES en mémoire, le déchiffrer et l'exécuter.

EDRSandblast-GodFault

SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.

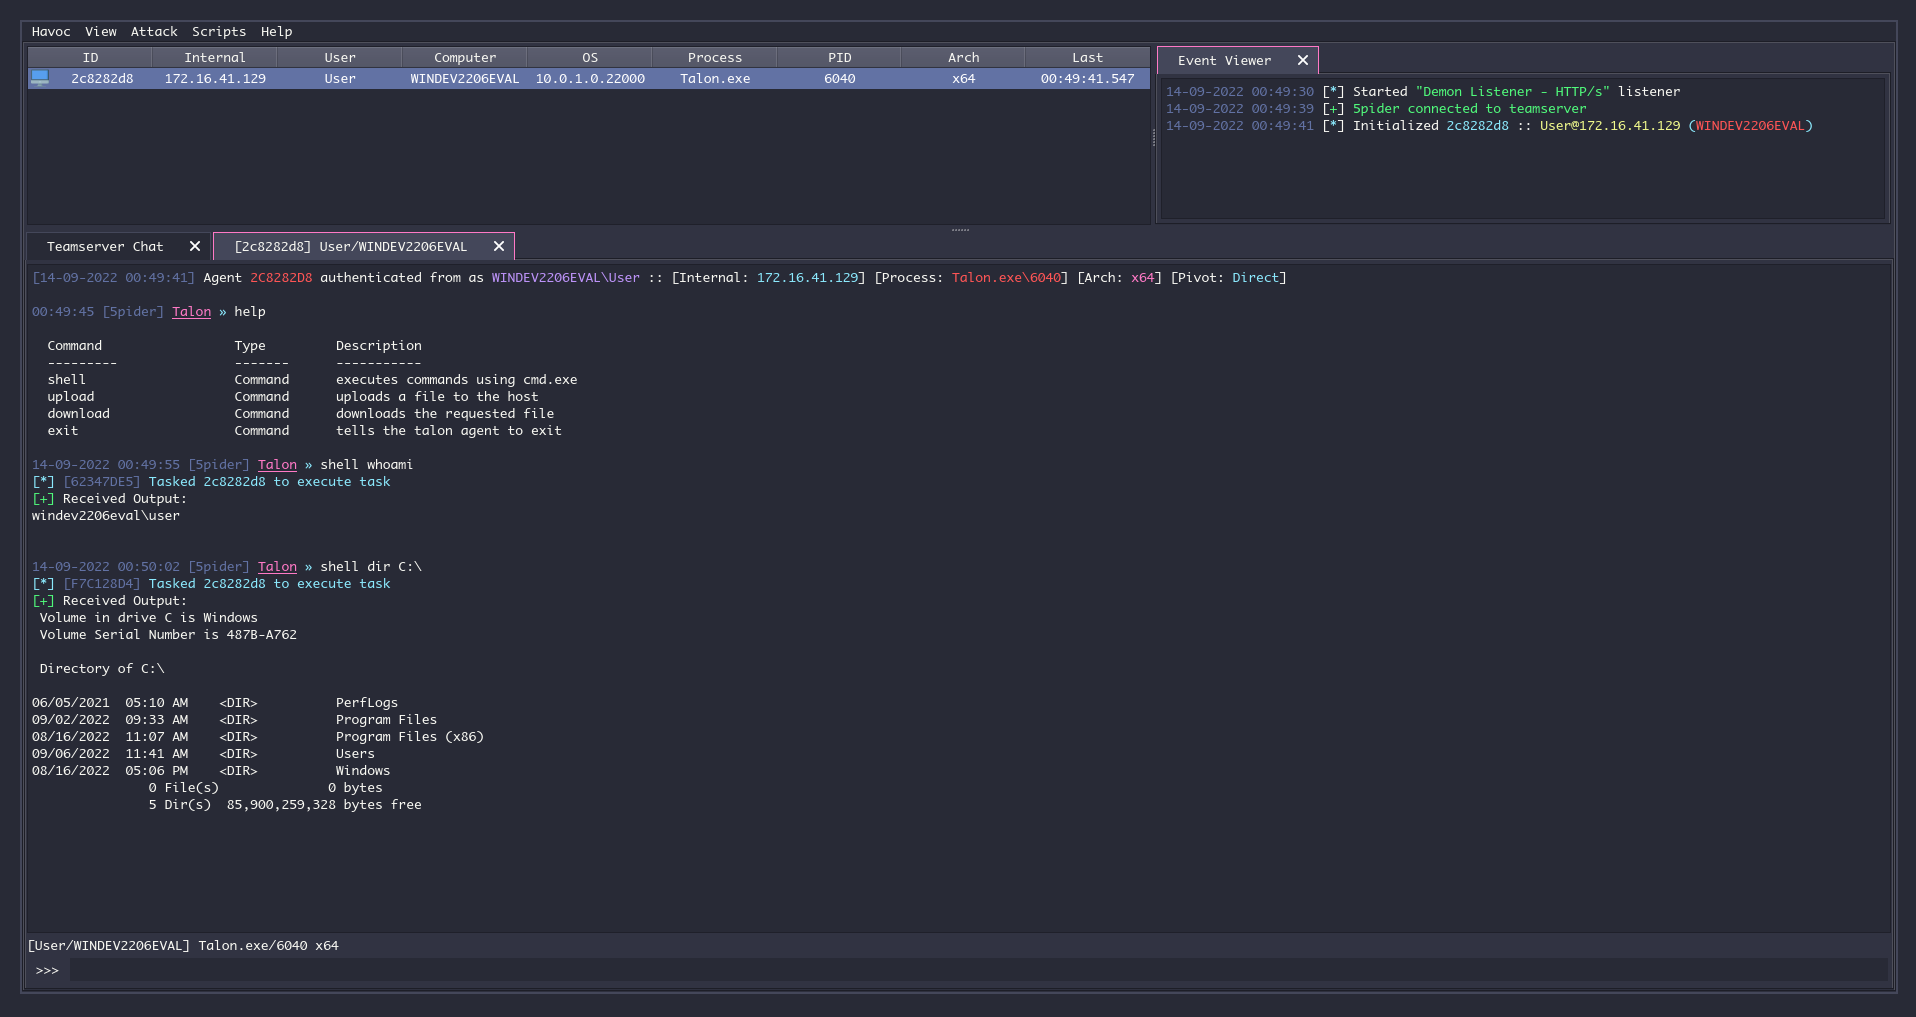
(Démo) Agent tiers pour Havoc