
malleable-c2
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
post-exploitationpenetration-testingcommand-and-control+4
1.8k
threatexpress/malleable-c2Guide de conception et de référence Cobalt Strike Malleable C2
 codextf2/pyhmmm
Agent Python PoC simple pour présenter l'interface d'agent personnalisée de Havoc C2. Ni sûr ni stable en exploitation. Publié avec l'article de blog…
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basé sur C pour contourner PayloadRestrictions.dll de Windows et la mitigation ROP wdeg, permettant l'exécution de payloads et l'exploitation…
 byinarie/qu1ckdr0p2
Quicky servir des fichiers via http ou https en utilisant flask.
 90n45-d3v/bluebunny
Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 nettitude/aladdin
Génère des charges utiles d'accès initial abusant d'AddInProcess.exe via la désérialisation .NET, prenant en charge les modèles HTA, VBA, JS et CHM…
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
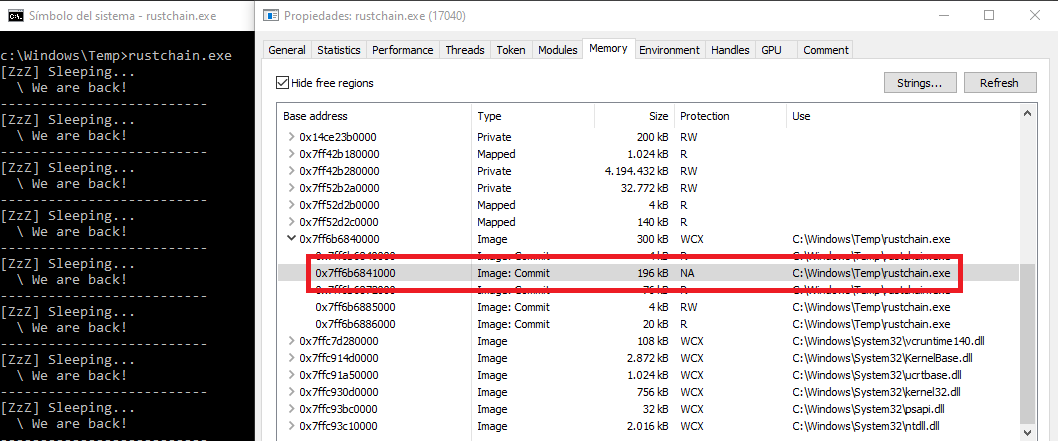 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 kudaes/fiber
PoC basé sur Rust utilisant des fibres Windows pour exécuter du code en mémoire de manière furtive, cachant les piles de payloads des EDR en…
 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 rvrsh3ll/azure-app-tools
Collection d'outils à utiliser avec les applications Azure
 cr4sh/smmbackdoor
Première backdoor open source et publiquement disponible pour le System Management Mode sur les plateformes basées sur UEFI. Idéale comme terrain de…
 aaaddress1/pr0cess
quelques gadgets sur les processus Windows et prêts à l'emploi :)