

PMD
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
reverse-engineeringshellcodemalware-analysis+6
159
rad9800/pmdCours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 bytereaper77/webmin_exploit_reverse_shell
Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.
 faisal-p27/wareed-dns-c2
Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…
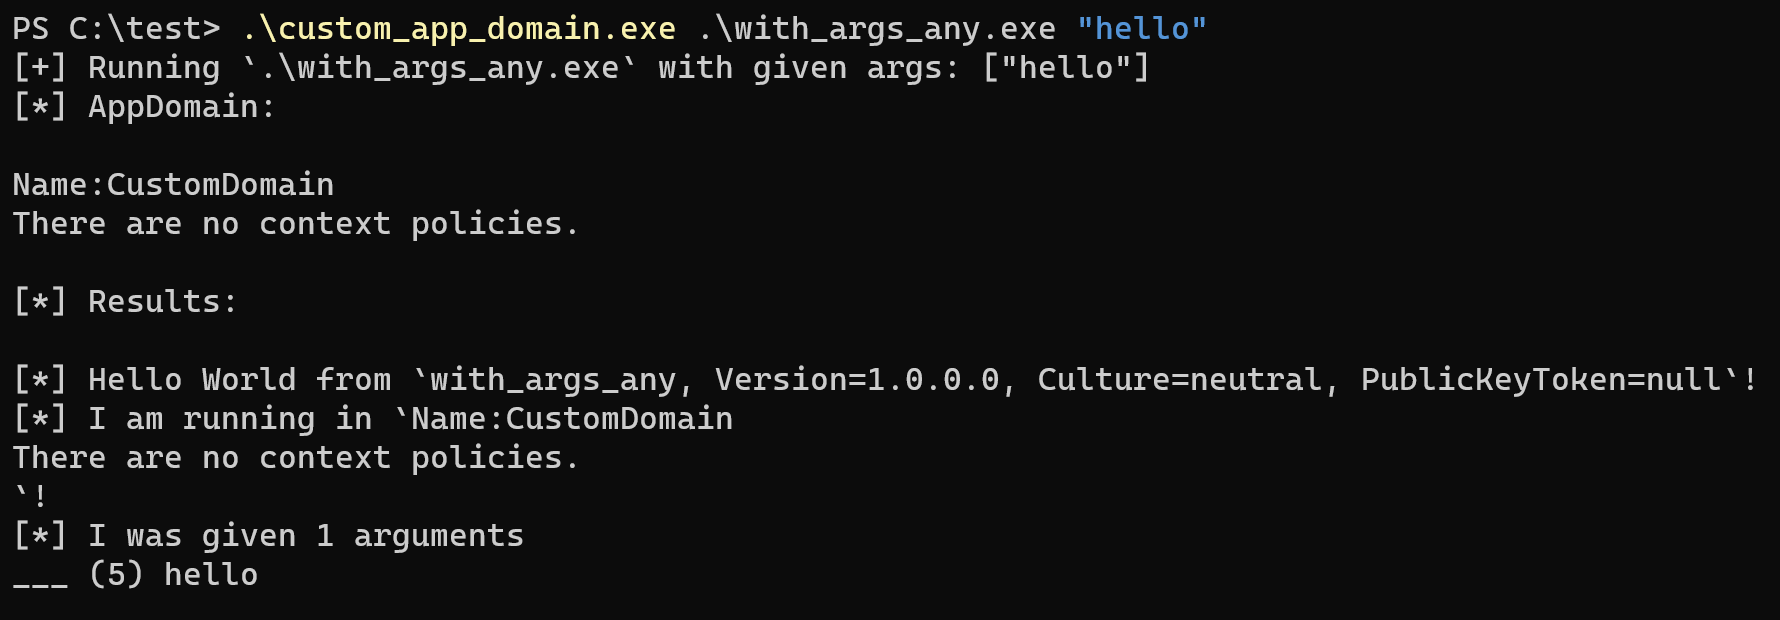 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler" : Un outil qui exploite l'attaque HTML Smuggling Attack et vous permet de créer des fichiers HTML avec des archives 7z/zip…
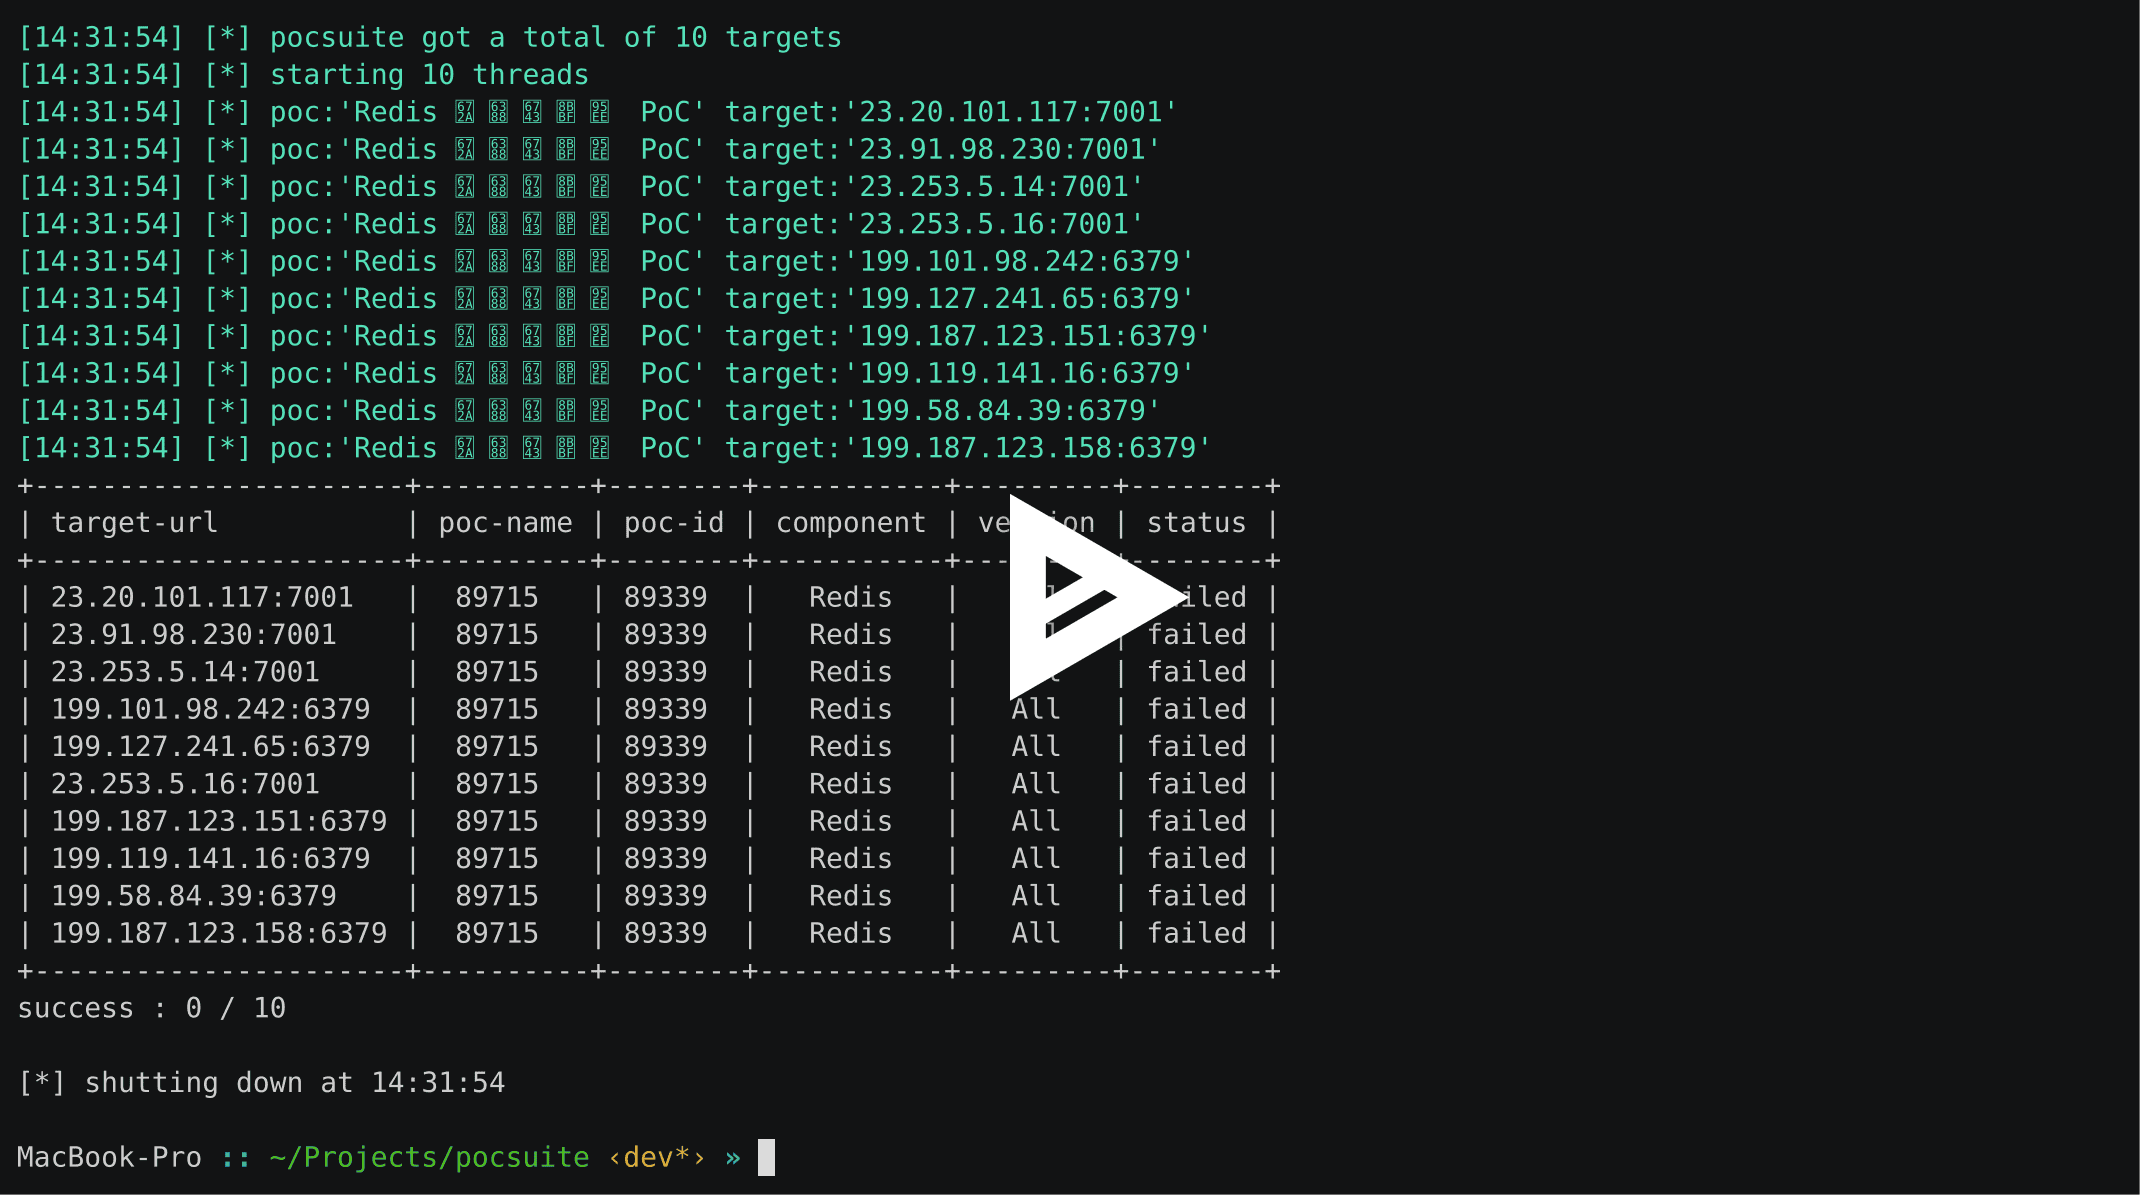 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 an0nud4y/av-edr-lab-environment-setup
Références pour la mise en place d'un environnement de laboratoire AV/EDR pour aider au développement de malware
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 kudaes/unwinder
Spoofing de pile d'appels pour Rust
 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 lsecqt/offensivecpp
Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.
 cxnturi0n/convoc2
Infrastructure C2 via Microsoft Teams.
 mbechler/marshalsec
Outil d'exploitation des vulnérabilités de désérialisation Java avec des générateurs de charges utiles pour plusieurs marshallers (Jackson, XStream,…

 tennc/webshell
Ceci est un projet open source de webshell